Ochrana osobných údajov a GDPR z pohľadu IT bezpečnosti
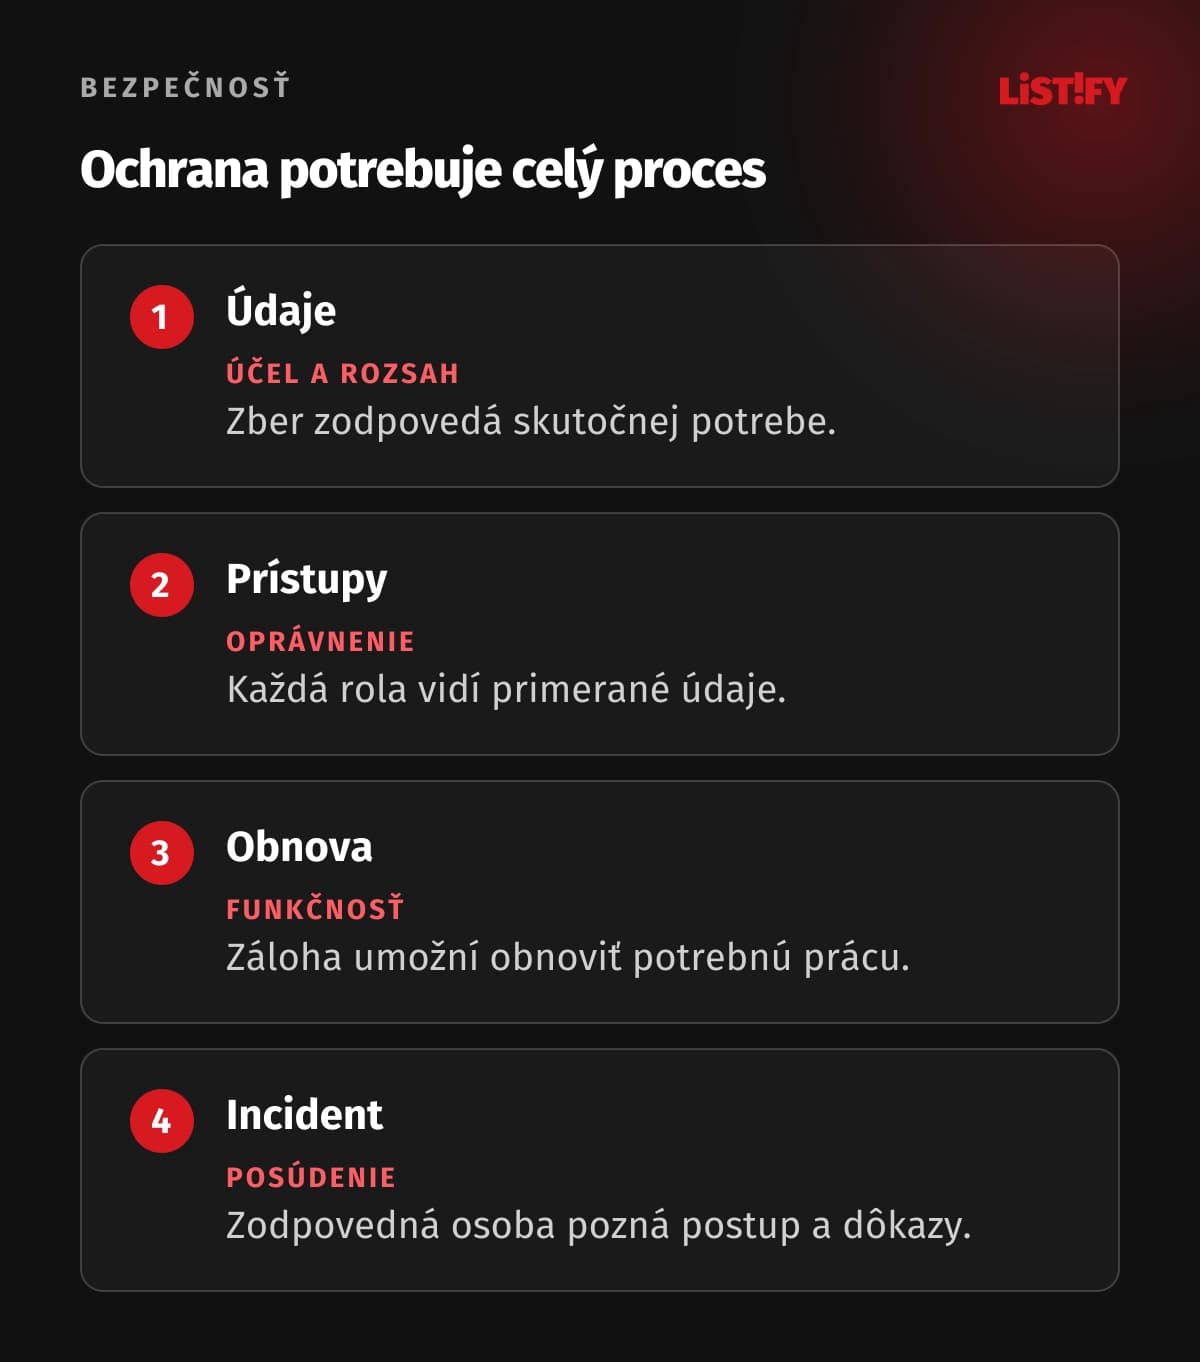
Ochrana osobných údajov spája oprávnený účel spracúvania s technickými a organizačnými opatreniami. Firma potrebuje poznať údaje, riadiť ich prístupy a preukázať, ako reaguje na chybu alebo incident.
Právne pravidlá a skutočné nastavenie systémov musia zodpovedať rovnakému procesu. Správne zabezpečený server nenahradí kontrolu exportov, uchovávania ani dodávateľských prístupov.
01Zmapujte osobné údaje a účel ich spracúvania
IT bezpečnosť potrebuje vedieť, čo chráni. Zmapujte osobné údaje v CRM, objednávkach, personálnom systéme, e-mailoch, prílohách a ďalších službách. Zahrňte exporty, zálohy a diagnostické záznamy. Databáza býva len jedno miesto; rovnaké údaje sa môžu dostať do tabuľky alebo podporného nástroja.
EDPB vysvetľuje základné princípy GDPR vrátane zákonnosti, účelu, minimalizácie a obmedzenia uchovávania. Ku každému spracúvaniu preto určte účel, právny základ a dobu potreby údajov. Súhlas nie je univerzálna odpoveď na každý firemný proces. Vhodný základ musí zodpovedať skutočnej činnosti.
Spolu s právnym a procesným vlastníkom priraďte údaje k systémom a ľuďom. Určte zdroj, príjemcov a nadväzujúce prenosy. Tento pracovný prehľad umožní technickému tímu navrhnúť prístupy a výmaz. Bez neho môže byť jeden systém správne nastavený a vedľajší export nekontrolovane dostupný.
Rozlišujte prevádzkovateľa a sprostredkovateľa podľa reálnej úlohy. Firma, ktorá rozhoduje o použití zákazníckych údajov, má iný vzťah než partner spracúvajúci údaje podľa jej pokynov. Jeden dodávateľ môže mať rôzne roly pre rôzne činnosti. Názov zmluvy alebo technológie sám túto otázku nevyrieši.
Zabezpečenie nelegalizuje zbytočný zber. Šifrované pole môže stále obsahovať údaj, ktorý firma nepotrebuje alebo nemá oprávnenie spracúvať. Preto návrh začína účelom a rozsahom; technické opatrenie ho dopĺňa. Pri zmene služby prejdite aj to, či sa zmenil pôvodný zámer.
02Ochranu navrhnite do procesu aj predvolených nastavení
Usmernenie EDPB k článku 25 opisuje ochranu údajov už pri návrhu a v predvolenom nastavení. Týka sa aj existujúcich systémov a priebežného overovania opatrení. Nestačí doplniť informačný text až pri spustení hotovej aplikácie.
Pri formulári posúďte každé pole a jeho povinnosť. Pri obrazovke rozhodnite, ktoré údaje človek potrebuje vidieť. Pri exporte určte dovolený rozsah a účel. Praktické nastavenie má podporovať pravidlá spracúvania bez toho, aby používateľ pri každom kroku musel sám odhadovať bezpečnú voľbu.
Do zadania vývoja vložte požiadavky na správu prístupov, uchovávanie, bezpečné logovanie a vybavenie príslušných práv. Určte akceptačné scenáre. Text „riešenie bude v súlade s GDPR“ bez konkrétneho správania neposkytuje dostatočné zadanie pre vývojára ani overiteľný výstup pre firmu.
Riziká posudzujte aj cez dopad na človeka: sprístupnenie súkromnej informácie, nesprávnu zmenu záznamu alebo nemožnosť použiť potrebné údaje. Bezpečnostný sprievodca EDPB vychádza z opatrení primeraných riziku. Ak spracúvanie pravdepodobne vedie k vysokému riziku, posúďte povinnosť DPIA podľa konkrétneho zámeru.
Pri internom hodnotení zaznamenajte predpoklady a zodpovednú osobu. Rovnaký technický nástroj môže byť použitý na menej citlivý prehľad aj na personálne rozhodovanie. Opatrenia posudzujte podľa skutočného rozsahu a následkov, nie iba podľa názvu aplikácie alebo veľkosti firmy.
03Riadenie prístupov má sledovať reálnu potrebu
Zaveďte jednoznačné používateľské identity a roly podľa práce. Obchod nemusí vidieť všetky personálne údaje a externý servis všetku zákaznícku komunikáciu. Rozlíšte čítanie, zmenu, export a správu oprávnení. Tieto operácie majú rôzny možný dopad a môžu vyžadovať odlišné kontroly.
ENISA odporúča malým firmám okrem iného nezdieľať identity, vhodne používať viacfaktorové overenie a odobrať prístup po odchode pracovníka. Nastavte postup aj pri zmene roly alebo dočasnom zastupovaní. Staré oprávnenie sa nemá stať trvalou výnimkou bez vlastníka.
Pri aplikácii overujte oprávnenie na strane servera pri konkrétnom zázname. Skryté tlačidlo v rozhraní nestačí. Prístupový scenár musí zahŕňať pokus otvoriť cudzí záznam alebo vykonať nepovolený export. Výsledok kontroly uchovajte primerane tomu, čo má preukázať.
Administrátorské účty používajte riadeným spôsobom a obmedzte ich bežné používanie. Pripravte bezpečnú núdzovú správu, aby neprítomnosť jedného človeka nezablokovala riešenie incidentu. Núdzový prístup však potrebuje vlastné podmienky, dohľadateľnosť a kontrolu po použití.
| Riziko | Praktické opatrenie | Doklad o fungovaní |
|---|---|---|
| Neoprávnený prístup | Roly a kontrola konkrétneho záznamu | Overený povolený aj odmietnutý scenár |
| Zmena údajov bez oprávnenia | Obmedzenie zápisu a zmysluplný audit | Záznam relevantnej operácie a jej kontroly |
| Strata dostupnosti | Zálohovanie a pripravená obnova | Vykonaná skúška obnovy |
| Zbytočné šírenie exportu | Obmedzenie rozsahu a nakladania | Schválený účel a kontrolovaný postup |
04Chráňte údaje pri ukladaní, prenose aj obnove
Zabezpečenie zahrňte do celej cesty údajov. Preverte spojenie medzi aplikáciou a službami, úložisko, zálohy aj pracovné zariadenia. Šifrovanie má mať správu kľúčov a oprávnení. Ak sa útočník alebo neoprávnený používateľ dostane aj ku kľúču, samotné označenie „šifrované“ nevysvetlí skutočnú ochranu.
Aktualizácie plánujte s vlastníkmi systému a potrebným overením prevádzky. ENISA uvádza systematickú správu softvérových opráv. Evidujte, čo sa aktualizuje automaticky a čo potrebuje ručný zásah. Oznámenie o dostupnej oprave nie je dôkaz, že ju všetky zariadenia prijali.
Záloha potrebuje skúšku obnovy. Dohodnite prijateľnú stratu údajov a čas návratu podľa služby. Overte aj dostupnosť kľúčov, prístupov a závislostí. Obnovená databáza bez príloh alebo fungujúceho oprávnenia nemusí umožniť obnovenie práce. Výsledok skúšky zaznamenajte spolu s opravami.
Doby uchovávania nastavte podľa účelu a príslušných povinností. Zahrňte aktívne záznamy, exporty a zálohy. Pri obnove sa môžu objaviť údaje odstránené z aktuálneho systému; pripravte postup, ktorý obnovu zosúladí s platnými pravidlami. Záložný režim nemá byť tichou náhradou neobmedzeného archívu.
Pseudonymizované údaje môžu zostať osobnými údajmi, ak sa identita dá obnoviť pomocou ďalších informácií. EDPB to výslovne odlišuje od riadnej anonymizácie. Na vývoj a skúšky preto používajte primerané podklady a overte ich skutočný charakter. Zmena mena na číslo nemusí stačiť.
05Zmluvu s dodávateľom spojte s technickým overením
Írsky dozorný orgán vysvetľuje zmluvu prevádzkovateľa so sprostredkovateľom vrátane účelu, rozsahu a potrebných povinností. Pri sprostredkovateľskom vzťahu dohodnite príslušný písomný právny rámec pred spracúvaním. Neostaňte pri všeobecnej obchodnej objednávke bez opisu údajov.
S dodávateľom prejdite pokyny, dôvernosť, bezpečnostné opatrenia, ďalších zapojených partnerov a pomoc pri uplatnení práv. Právny opis preveďte do konkrétnych kontaktov a postupov. Firma potrebuje vedieť, koho osloví pri výmaze, incidente alebo ukončení služby a aký výstup dostane.
Overte aj reálnu správu prístupov partnera a spôsob diagnostiky. Podpora nemusí mať trvalý neobmedzený prístup ku všetkým údajom. Dohodnite autorizované servisné zásahy a relevantné záznamy. Po ukončení spolupráce vykonajte odovzdanie a odstránenie nepotrebných oprávnení.
Pri cloudovej službe zistite, kde a kým sa údaje spracúvajú vrátane podpory a ďalších príjemcov. Lokalita servera je len časť posúdenia. Ak nastáva medzinárodný prenos, overte jeho príslušné podmienky. Nevydávajte jednu marketingovú vetu o dátovom centre za úplné vyhodnotenie.
Nadväzujúci článok o bezpečnosti cloudu a citlivých firemných údajoch pomáha s prevádzkovou stránkou. Pri výbere služby priraďte každú dôležitú požiadavku k odpovedi dodávateľa a konkrétnemu nastaveniu, ktoré firma skontroluje.
06Incident rozpoznajte a posúďte bez zbytočného čakania
EDPB pri porušení ochrany údajov rozlišuje narušenie dôvernosti, integrity a dostupnosti. Problém môže vzniknúť aj omylom alebo stratou potrebných údajov, nie iba kybernetickým útokom. Každý bezpečnostný incident však automaticky nemusí zahŕňať osobné údaje.
Pripravte kontakt, eskaláciu a spôsob zachovania relevantných dôkazov. Zistite, čo sa stalo, ktoré údaje a osoby môžu byť dotknuté a čo obmedzí následky. Prevádzkové zabezpečenie a právne posúdenie nech prebiehajú koordinovane. Čakanie na úplné technické vyšetrovanie môže oddialiť potrebnú reakciu.
Úrad na ochranu osobných údajov SR uvádza postup oznámenia: bez zbytočného odkladu a podľa možností do 72 hodín po tom, ako sa prevádzkovateľ o porušení dozvedel. Výnimkou je situácia, keď nie je pravdepodobné riziko pre práva fyzických osôb. Rozhodnutie preto vychádza z posúdenia, nie zo samotnej veľkosti súboru.
EDPB pripomína dokumentovanie porušení aj vtedy, keď oznámenie dozornému orgánu nie je potrebné. Pri pravdepodobnom vysokom riziku sa posudzuje informovanie dotknutých osôb bez zbytočného odkladu a príslušné výnimky. Sprostredkovateľ informuje prevádzkovateľa bez zbytočného odkladu; jeho rolu nezamieňajte s lehotou prevádzkovateľa.
Nacvičte modelový incident s ľuďmi, ktorí majú reagovať. Overte, či nájdu kontakty, dokážu určiť rozsah a pripraviť podklady. Zistené medzery opravte. Plán uložený iba v nedostupnom systéme nepomôže práve počas jeho výpadku.
07Fungovanie opatrení preukazujte a priebežne kontrolujte
Každé dôležité opatrenie priraďte k vlastníkovi, spôsobu kontroly a dôkazu. Môže to byť záznam revízie prístupov, výsledok obnovy alebo overený postup odobratia oprávnenia. Zmyslom nie je zbierať dokumenty bez účelu. Firma má vedieť vysvetliť, prečo opatrenie existuje a či stále funguje.
Kontrolu zopakujte pri novej integrácii, rozšírení údajov alebo významnej zmene aplikácie. Pri úprave logovania môže pribudnúť citlivý obsah, pri novej obrazovke ďalší prístup. Bezpečnosť preto patrí aj do správy zmien. Zodpovednosť sa nekončí odovzdaním prvej verzie.
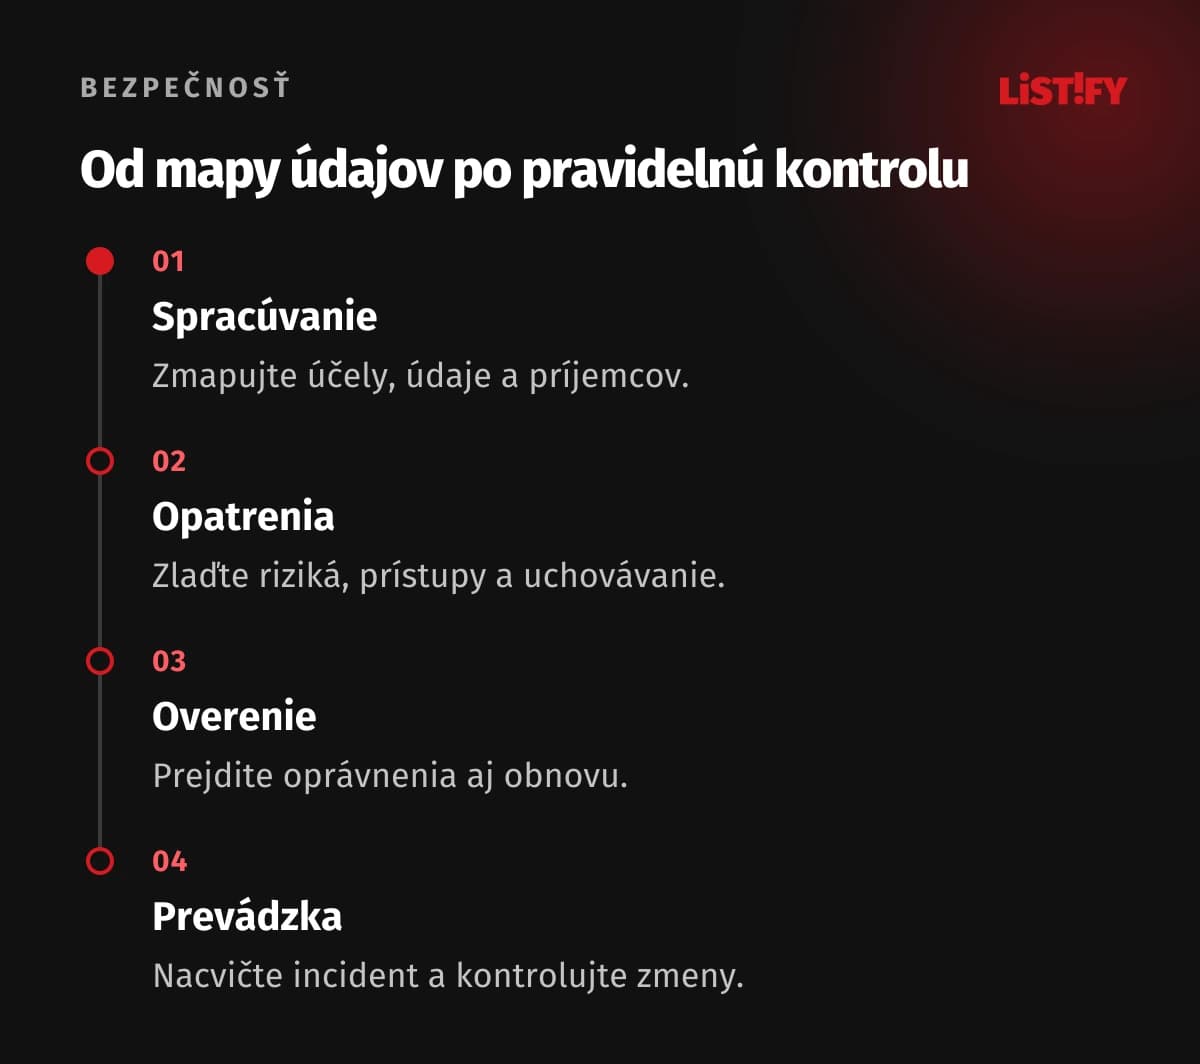
- Zmapujte údaje, účely a príjemcov.
- Posúďte riziká pre osoby a vyberte opatrenia.
- Zlaďte prístupy, uchovávanie a dodávateľov.
- Overte ochranu aj obnovu konkrétnymi scenármi.
- Pripravte a nacvičte incidentný postup.
- Uchovajte primerané dôkazy a pravidelne ich aktualizujte.
Pre vlastný systém nadviažte na bezpečnosť dát v systémoch na mieru. Ak technické zistenie zasahuje právny základ alebo povinnosť, riešte ho s príslušným odborníkom. Technický a právny vlastník potrebujú spoločný obraz o skutočnom spracúvaní.
08Časté otázky k GDPR a IT bezpečnosti
Znamená bezpečný server súlad s GDPR?
Sám nie. Potrebujete aj oprávnený účel, rozsah, informovanie a príslušné procesy. Technické opatrenia sú jednou časťou ochrany.
Musí mať každý údaj súhlas?
Nie. Právny základ vyberajte podľa konkrétnej činnosti. Súhlas nenahrádza posúdenie účelu a nie je vhodný automaticky pre všetko.
Je každý incident potrebné oznámiť do 72 hodín?
Nie každý bezpečnostný incident je porušením ochrany osobných údajov. Pri porušení posúďte podmienky oznámenia a riziko; zistenie aj rozhodnutie dokumentujte.
Sú čísla namiesto mien anonymné?
Nie automaticky. Ak identitu možno obnoviť pomocou ďalších informácií, môže ísť o pseudonymizáciu a údaje zostávajú osobnými údajmi.
Prenesie cloudový dodávateľ všetku zodpovednosť?
Nie. Určte skutočné roly, zmluvné povinnosti a vlastné nastavenia. Firma potrebuje kontrolu nad tým, čo dodávateľ podľa dohody robí.
Ako preveriť zálohovanie?
Skúškou relevantnej obnovy vrátane údajov, príloh, kľúčov a oprávnení. Existencia súboru zálohy sama nepotvrdzuje návrat do práce.
Čo skontrolovať po odchode pracovníka?
Odoberte účty, roly, dočasné prístupy a vhodne vyriešte prevádzkové vlastníctvo. Overte aj zdieľané služby a prístup dodávateľov.