Citlivé údaje v cloude: 7 miest, kde firme hrozí únik aj bez útoku na server
Účtovné podklady ležia na zdieľanom disku. CRM obsahuje export všetkých zákazníkov. Externý dodávateľ má administrátorský účet, ktorý mal zaniknúť po dokončení práce. Cloud môže fungovať bez výpadku a firma napriek tomu stráca kontrolu nad údajmi. Rozhodujú prístupy, pravidlá zdieľania a schopnosť problém odhaliť.
Bezpečnosť cloudu sa začína otázkou, čo v ňom firma uchováva a kto s tým môže pracovať. Osobné údaje zákazníkov, mzdy, obchodné zmluvy aj výrobné podklady majú odlišné dôsledky straty alebo zverejnenia. Rovnaký zákaz zdieľania pre všetko spravidla skončí tým, že ho ľudia obídu.
Nasledujúce modelové situácie sa týkajú slovenskej firmy, ktorá používa cloudové dokumenty, CRM a vlastnú aplikáciu. Cieľom je získať overiteľné odpovede: kto údaje spravuje, aké oprávnenia potrebuje, kto zbadá zmenu a ako firma obnoví prácu. Samotný názov veľkého poskytovateľa tieto odpovede nenahrádza.
01Zodpovednosť zostala medzi firmou a dodávateľom
Pri objednávaní služby rozlišujte prenajatý server, spravovanú platformu a hotovú aplikáciu. Microsoft opisuje rozdelenie zodpovednosti podľa toho, ktorú vrstvu zákazník používa. S vyššou mierou správy poskytovateľom ubúda technických úloh, ale firma stále rieši vlastné údaje, identity a nastavenia.
| Typ služby | Čo treba vo firme preveriť | Doklad o prevzatí |
|---|---|---|
| Prenajatá infraštruktúra, IaaS | Správa operačného systému, aplikácie, prístupov a údajov podľa rozsahu služby | Zoznam správcov, aktualizačný postup a skúška obnovy. |
| Spravovaná platforma, PaaS | Vlastná aplikácia, jej nastavenia, identity a práca s údajmi | Rozdelenie úloh medzi vývojárom, prevádzkou a poskytovateľom. |
| Hotová aplikácia, SaaS | Účty, roly, zdieľanie, integrácie, uchovávanie a dostupná obnova | Overené nastavenia a postup pri odchode používateľa alebo dodávateľa. |
Určite správcu každého systému aj človeka zodpovedného za údaje. Správca vie nastaviť rolu, no vedúci mzdovej agendy rozhoduje, kto mzdy potrebuje. V modelovej účtovnej firme preto nestačí pomenovať externého IT technika. Potrebujete aj človeka, ktorý schvaľuje prístup k dokladom jednotlivých klientov.
Do inventára zahrňte zabudnuté skúšobné účty, vývojové prostredie, exporty aj aplikácie pripojené cez API. Pri každej položke zapíšte účel, citlivosť údajov, správcu a postup zrušenia. Už tento zoznam často odhalí službu, ktorú nikto nepovažoval za svoju zodpovednosť.
02Oprávnenia sú širšie než skutočná pracovná úloha
Obchodník potrebuje údaje svojich zákazníkov. Nemusí vedieť vytvoriť správcu, stiahnuť celú databázu alebo zmeniť pravidlá zdieľania. Rozdeľujte oprávnenia podľa práce a pravidelne overujte, či ešte platí dôvod prístupu. Výnimka má mať schvaľovateľa aj koniec.
AWS odporúča minimálne potrebné oprávnenia, viacfaktorové overenie a dočasné prihlasovacie údaje. Administrátorské účty používajte na správu, nie ako bežnú pracovnú identitu. Pri integráciách uprednostnite vhodné roly a spravované poverenia pred kľúčom vloženým do kódu.
- Ľudia: vlastné účty, roly podľa práce a silné overenie najmä pri citlivých prístupoch.
- Dodávatelia: rozsah na konkrétnu úlohu, určený schvaľovateľ a dátum ukončenia.
- Aplikácie: samostatná identita, len potrebné operácie a bezpečné uloženie tajomstiev.
- Odchod: zrušenie relácií a oprávnení, prevod vlastníctva súborov a kontrola pridružených prístupov.
Zablokovanie pracovného e-mailu nemusí zrušiť každý prístup. Preverte samostatné účty v SaaS, API kľúče aj oprávnenia pripojených aplikácií. Pri zdieľanom kľúči musíte vedieť, ktoré systémy ho používajú a ako ho bezpečne nahradiť bez prerušenia práce.
Pripravte aj núdzové prevzatie správy. Ak jediný správca stratí zariadenie alebo účet, firma musí mať schválený spôsob obnovy prístupu. Núdzové poverenia chráňte osobitne a každé použitie skontrolujte. Skúška nemá skončiť iba úspešným prihlásením; overte aj to, kto vo firme dostal upozornenie.
03Zdieľaný odkaz otvorí dokument širšiemu okruhu ľudí
Odkaz môže byť určený konkrétnej osobe, celej firme alebo komukoľvek, kto ho získa. Tieto voľby nie sú rovnocenné. SharePoint a OneDrive rozlišujú odkazy Anyone a prístup overených hostí. Anyone môže sprístupniť súbor bez prihlásenia. Pre citlivé dokumenty preto nastavte vhodný predvolený typ odkazu a obmedzte výnimky.
Zdieľanie overujte podľa typu dokumentu. Modelová firma posiela klientovi výstup účtovníctva. Skúste otvorenie v anonymnom okne a z cudzieho účtu. Po ukončení spolupráce overte odobratie prístupu. Zrušenie odkazu však nevymaže kópiu, ktorú si príjemca už stiahol.
Pri objektovom úložisku vlastnej aplikácie je rizikom nesprávne verejné nastavenie. Amazon S3 Block Public Access poskytuje kontroly na obmedzenie verejného prístupu. Preverte ich na zodpovedajúcej úrovni aj spolu s ďalšími oprávneniami. Zapnutie jednej ochrany nie je kontrola všetkých spôsobov sprístupnenia.
Verejné obrázky produktu a súkromné prílohy objednávky oddeľte. Na skúšku použite neškodný súbor, nie osobné údaje reálneho klienta. Výsledkom má byť jasný dôkaz, kto súbor otvorí a kto nie, vrátane aplikácie a jej integračných účtov.
04Šifrovanie zakrylo otázku, kto údaje vie čítať
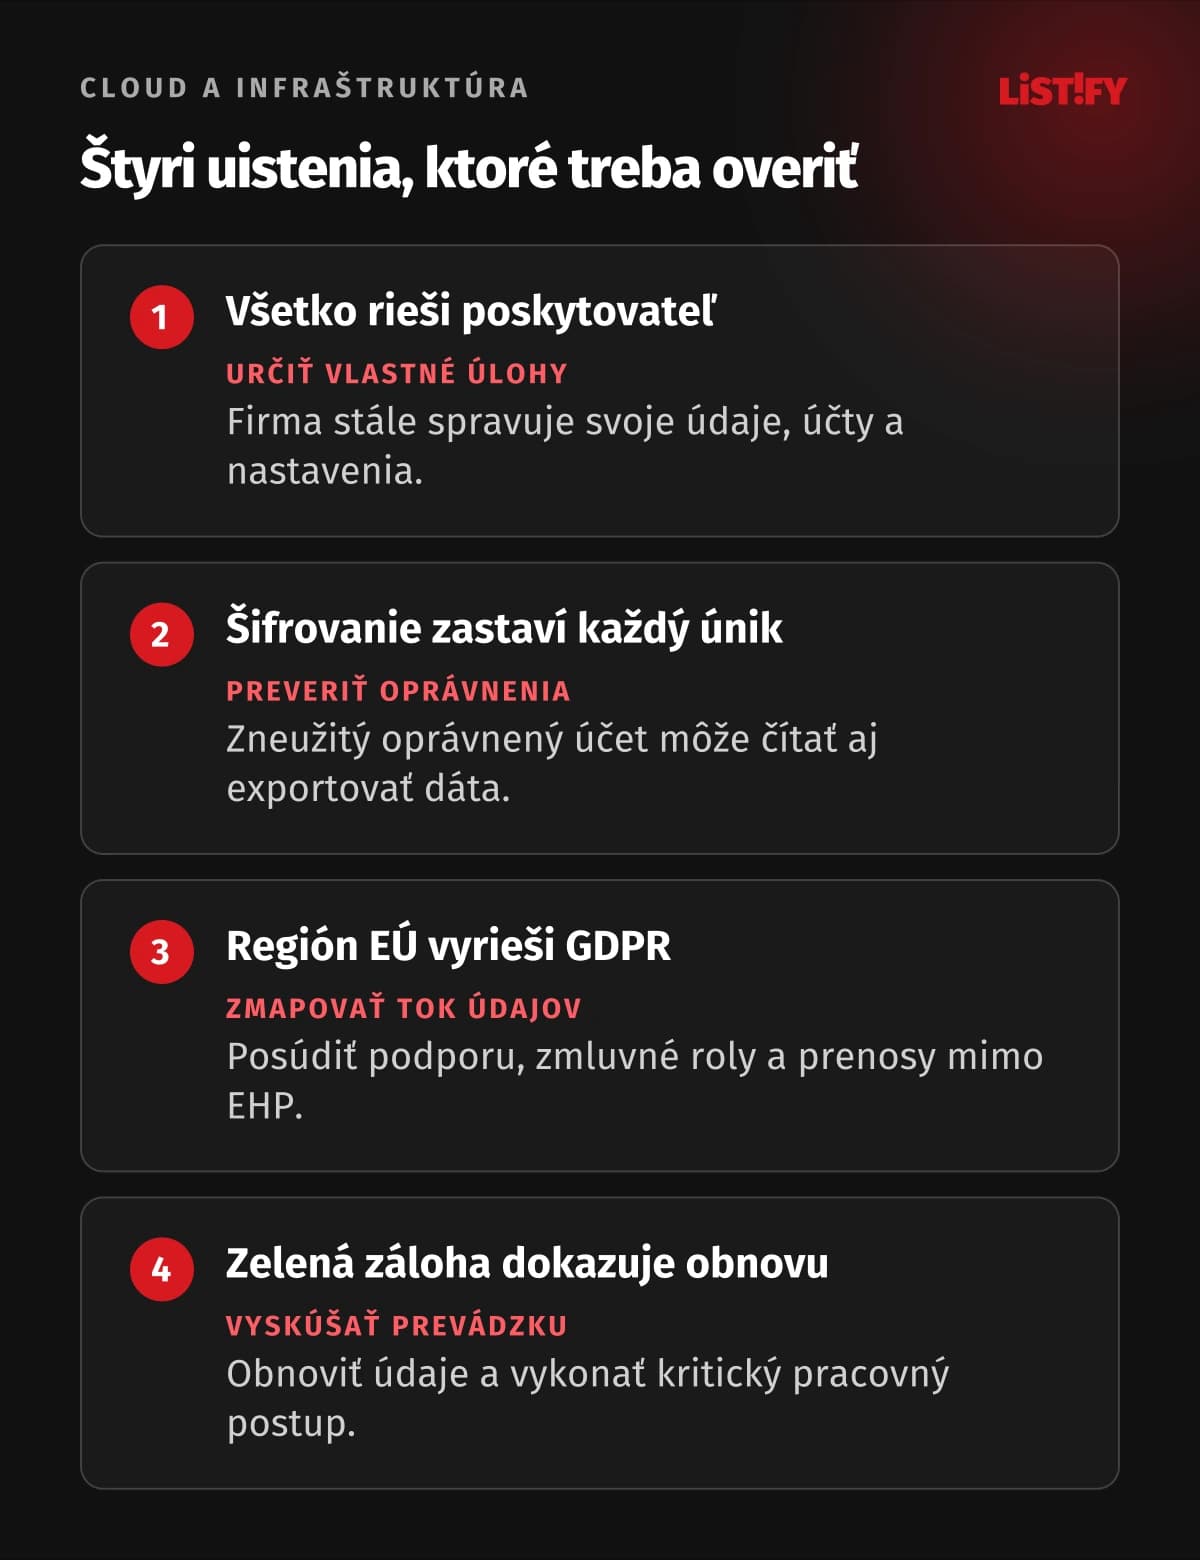
Šifrovanie pri prenose a uložení chráni proti určitým spôsobom získania dát. Nezastaví človeka prihláseného do účtu, ktorý má oprávnenie údaje zobraziť alebo exportovať. Pýtajte sa preto aj na prístup ku kľúčom, oddelenie správy a obnovu pri ich strate. Prísnejšia kontrola má mať použiteľný prevádzkový postup.
Pri osobných údajoch preverujte celý tok, nielen vybraný región dátového centra. Kde sú zálohy, kam putujú diagnostické údaje a odkiaľ môže pracovať podpora? GDPR upravuje požiadavky na sprostredkovateľa v článku 28 a prenosy do tretích krajín v kapitole V. Uloženie v EÚ samo osebe nevyrieši všetky povinnosti.
Rolu poskytovateľa posúďte podľa skutočnej činnosti. Pri spracúvaní v mene firmy preverujte zmluvu, ďalších sprostredkovateľov, mazanie a pomoc pri incidente. Ak dochádza k prenosom mimo EHP, treba posúdiť ich konkrétny režim. Marketingová veta o súlade s GDPR nenahrádza preverenie vášho použitia služby.
05Záznamy existujú, ale nikto nereaguje na varovanie
Zistite, či služba zaznamenáva prihlásenia, zmeny rolí, zdieľanie a hromadné exporty. Dostupnosť záznamov, ich podrobnosť aj uchovávanie závisia od konkrétnej služby a licencie. Nepredpokladajte, že logy zapnuté v jednej aplikácii automaticky pokrývajú všetky pripojené systémy.
Vyberte niekoľko udalostí, pri ktorých sa má niečo stať: nový správca, verejné zdieľanie citlivého priečinka alebo nezvyčajné stiahnutie údajov. Určite príjemcu varovania, náhradníka a prvý krok. Otestujte neškodnú udalosť a overte, že upozornenie dorazí do používaného kanála.
Do záznamov nevkladajte celé doklady, heslá či prihlasovacie kľúče len preto, aby sa chyba ľahšie hľadala. Log môže obsahovať ďalšiu kópiu citlivých údajov. Obmedzte jeho obsah, prístupy aj dobu uchovávania podľa účelu. Rovnako preverujte exporty na podporu, ktoré sa posielajú mimo bežného systému.
06Záloha sa dá vytvoriť, ale nie použiť
Najprv určite, akú stratu údajov a prerušenie práce firma unesie. Podľa toho vyberte frekvenciu záloh a postup obnovy. Pri CRM potrebujete nielen súbory, ale aj väzby medzi zákazníkmi, aktivitami a prílohami. Odlišujte históriu verzií, export a plnohodnotnú obnovu konkrétnej služby.
Obnovu skúšajte v oddelenom prostredí. Otvorte dokument, prihláste skúšobného používateľa a vykonajte kritický pracovný postup. AWS Backup dokumentuje osobitnú validáciu po dokončení obnovy. Stav dokončenej úlohy teda berte ako podklad na ďalšiu kontrolu, nie ako potvrdenie, že firma môže pokračovať v práci.
Overte aj ochranu záloh proti zmazaniu a zneužitiu správcovského účtu. Podľa služby môže pomôcť oddelenie oprávnení, samostatné prostredie či nastavenie nemeniteľnosti. Potvrďte však podporu, náklady aj dôsledky uchovávania. Záloha nesmie zostať nedostupná iba preto, že sa spolu s prevádzkou stratili potrebné kľúče.
Pri hotovej aplikácii si nechajte vysvetliť rozdiel medzi obnovou celej služby a obnovou vašej omylom zmazanej položky. Zistite, kto môže o obnovu požiadať, aké podklady potrebuje a či viete získať údaje aj pri ukončení zmluvy. Tieto otázky riešte pred incidentom, keď je čas otestovať dostupné možnosti.
07Pri incidente chýba rozhodnutie aj kontakt
Pripravte stručný postup pre ukradnutý účet, verejný dokument a nefunkčnú aplikáciu. Kto obmedzí prístup, kto uchová dostupné dôkazy a kto komunikuje s dodávateľom? Nezačínajte bezhlavým mazaním celého prostredia. Potrebujete zastaviť problém a zároveň vedieť posúdiť, čo sa stalo.
Pri porušení ochrany osobných údajov posúďte aj oznamovacie povinnosti. Slovenský úrad uvádza oznámenie podľa možnosti do 72 hodín od zistenia, ak sa neuplatní výnimka pre nepravdepodobné riziko pre práva a slobody osôb. Nie každý technický výpadok podlieha tejto oznamovacej povinnosti. Posúdenie aj opatrenia treba zaznamenať.
Dodávateľ má vedieť, komu a ako ohlási podozrenie. Firma má mať rozhodujúce kontakty dostupné aj bez prístupu do napadnutého účtu. V cvičnom scenári si vyskúšajte, ako zistíte rozsah, kto schváli ďalšie kroky a kde nájdete zmluvu so službou.
08Kontrolu uzavrite štyrmi konkrétnymi krokmi
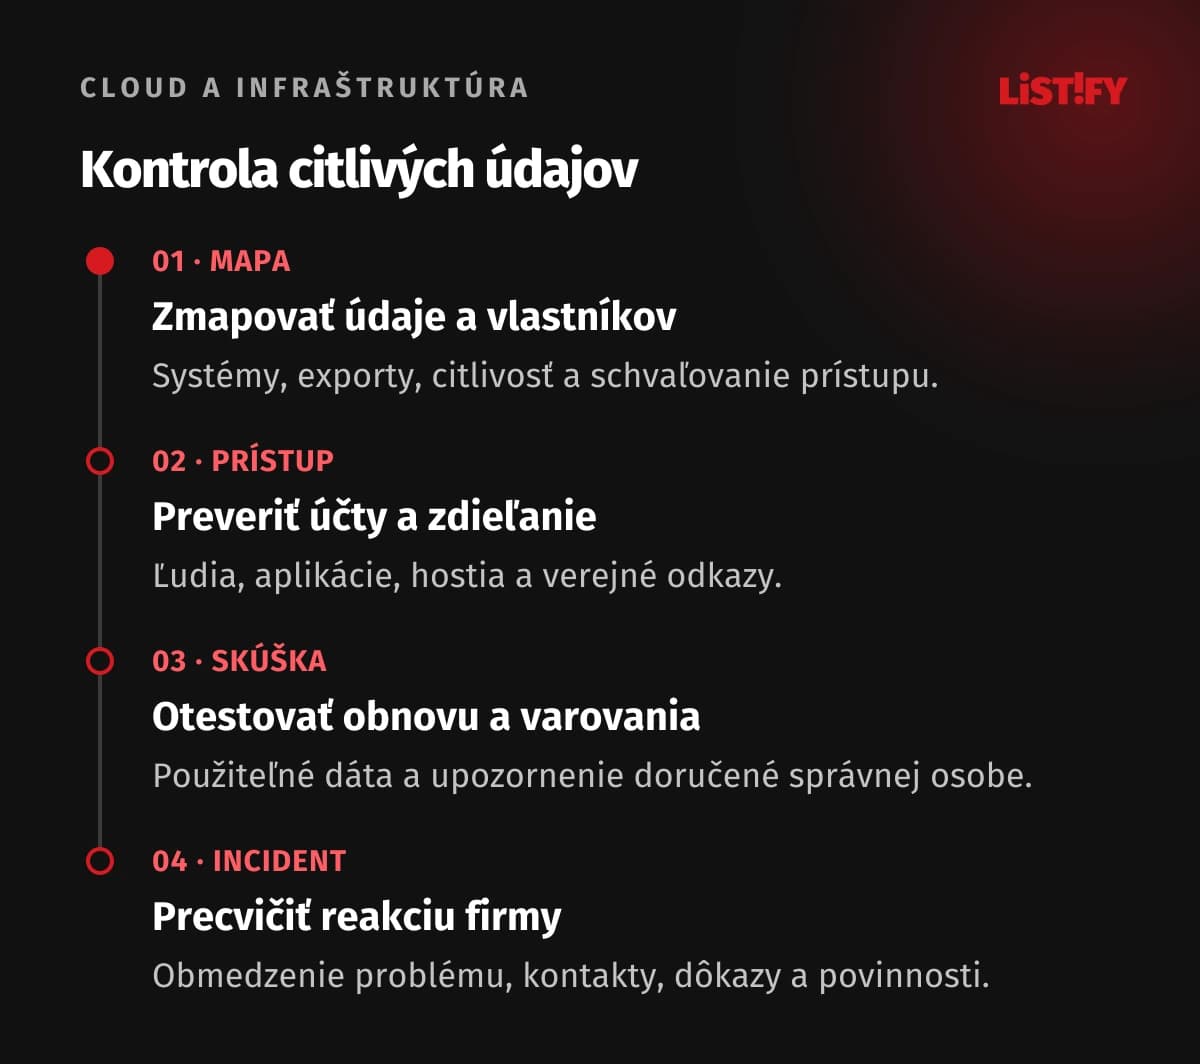
- Zmapujte údaje a zodpovednosť. Systémy, exporty, citlivé informácie a človek, ktorý schvaľuje ich použitie.
- Preverte prístupy a zdieľanie. Účty, aplikácie, hostia, verejné odkazy a ukončené spolupráce.
- Otestujte obnovu a upozornenia. Použiteľné dáta, kritický postup a varovanie doručené zodpovednej osobe.
- Precvičte reakciu na incident. Obmedzenie problému, dostupné kontakty, dôkazy a posúdenie oznamovacích povinností.
Začnite systémom, kde sa spája vysoká citlivosť a široký prístup. Zistenia zapisujte ako úlohy s pridelenou osobou a termínom, nie ako všeobecné odporúčania. Pri ďalšom dodávateľovi alebo významnej zmene prístupu skontrolujte dotknutú časť znovu. Pre firmu je užitočnejšia dokončená kontrola jedného kritického systému než dlhý zoznam bez nápravy.
09Časté otázky
Je cloud bezpečnejší než vlastný server?
Závisí od konkrétnej služby, nastavenia a schopnosti firmy spravovať ju. Porovnajte dostupné ochrany, zodpovednosť, prístupy a obnovu. Samotné umiestnenie dát nerozhoduje o tom, či má niekto zbytočne široké oprávnenia.
Stačí, že poskytovateľ šifruje uložené údaje?
Šifrovanie nenahrádza kontrolu účtov a zdieľania. Oprávnený alebo zneužitý účet môže údaje čítať cez bežnú aplikáciu. Preverte aj prístupy ku kľúčom, integrácie a obnovu pri strate poverení.
Vyrieši región EÚ všetky požiadavky GDPR?
Nie. Posudzujte účel, rozsah, právny základ, zmluvné roly aj skutočné toky údajov. Preverte podporu, diagnostiku, ďalších dodávateľov a prípadné prenosy mimo EHP. Región je jeden z podkladov rozhodnutia.
Čo zrušiť pri odchode zamestnanca alebo dodávateľa?
Pracovné aj samostatné účty, aktívne relácie, priradené roly a potrebné integračné prístupy. Preveďte vlastníctvo dokumentov. Pri zdieľaných povereniach pripravte bezpečnú výmenu a kontrolu aplikácií, ktoré ich používajú.
Dokazuje zelený stav zálohy funkčnú obnovu?
Dokazuje len výsledok zaznamenanej úlohy. Obnovte dáta do vhodného oddeleného prostredia a vyskúšajte konkrétnu prácu. Kontrola má zahŕňať prílohy, väzby, potrebné kľúče a schopnosť pokračovať v prevádzke.
Musíme úradu nahlásiť každý výpadok do 72 hodín?
Táto lehota sa týka oznámenia porušenia ochrany osobných údajov za podmienok GDPR. Technický výpadok nemusí byť takým porušením. Pri podozrení posúďte skutkový stav a riziko, zaznamenajte rozhodnutie a riešte príslušné povinnosti.