Phishing vo firme: zamestnanec nemusí odhaliť každý podvod, musí vedieť zareagovať
Účtovníčke príde správa od známeho dodávateľa: faktúra sedí, komunikácia nadväzuje na staršie e-maily a nový účet vraj platí od dnešného dňa. Rozpoznať podvod nemusí byť jednoduché. O výsledku často rozhodne pravidlo, ktoré platí pri každej zmene bankového účtu.
Phishing a sociálne inžinierstvo zneužívajú bežnú firemnú prácu: platenie, prihlasovanie, zdieľanie dokumentov alebo pomoc kolegovi. Útočník môže vyvolať pocit naliehavosti, napodobniť autoritu a vložiť podvodný pokyn do situácie, ktorá pôsobí dôveryhodne.
Pre slovenskú firmu je užitočnejší nacvičený postup než zoznam gramatických chýb v e-maile. Dobre napísaná slovenčina ani známe logo nepotvrdzujú totožnosť odosielateľa. Príprava musí spojiť pracovné pravidlá, preverenie technickej ochrany a možnosť rýchlo požiadať o pomoc.
01Podvod môže prísť cez e-mail, SMS aj telefonát
SK-CERT vysvetľuje phishing ako podvodné správy a stránky, ktoré majú získať údaje alebo infikovať zariadenie. Sociálne inžinierstvo je širšie: útočník manipuluje človekom, aby vykonal požadovaný krok. Nemusí pri tom posielať škodlivú prílohu.
Podvodná SMS môže žiadať doplatenie zásielky, telefonát údajnej podpory inštaláciu programu a správa v pracovnom chate schválenie prihlásenia. Odporúčania SK-CERT k smishingu pripomínajú aj overenie správy iným kanálom. Preto sa na cvičení nesústreďujte výlučne na firemnú schránku.
Samostatný problém predstavuje kompromitovaná schránka dodávateľa. Útočník sa môže ozvať zo skutočnej adresy a poznať predmet obchodu. Kontrola domény preto zostáva užitočná, ale pri rizikovom pokyne musí nasledovať nezávislé overenie.
02Školenie prispôsobte tomu, o čom ľudia rozhodujú
Účtovník, personalista a pracovník zákazníckej podpory potrebujú odlišné príklady. Spoločné pravidlá majú byť krátke; praktické cvičenie má ukázať situácie, ktoré daný tím naozaj rieši. Nasledujúce scenáre sú modelové a nepredstavujú udalosti konkrétnej firmy.
| Tím | Riziková požiadavka | Bezpečný pracovný postup |
|---|---|---|
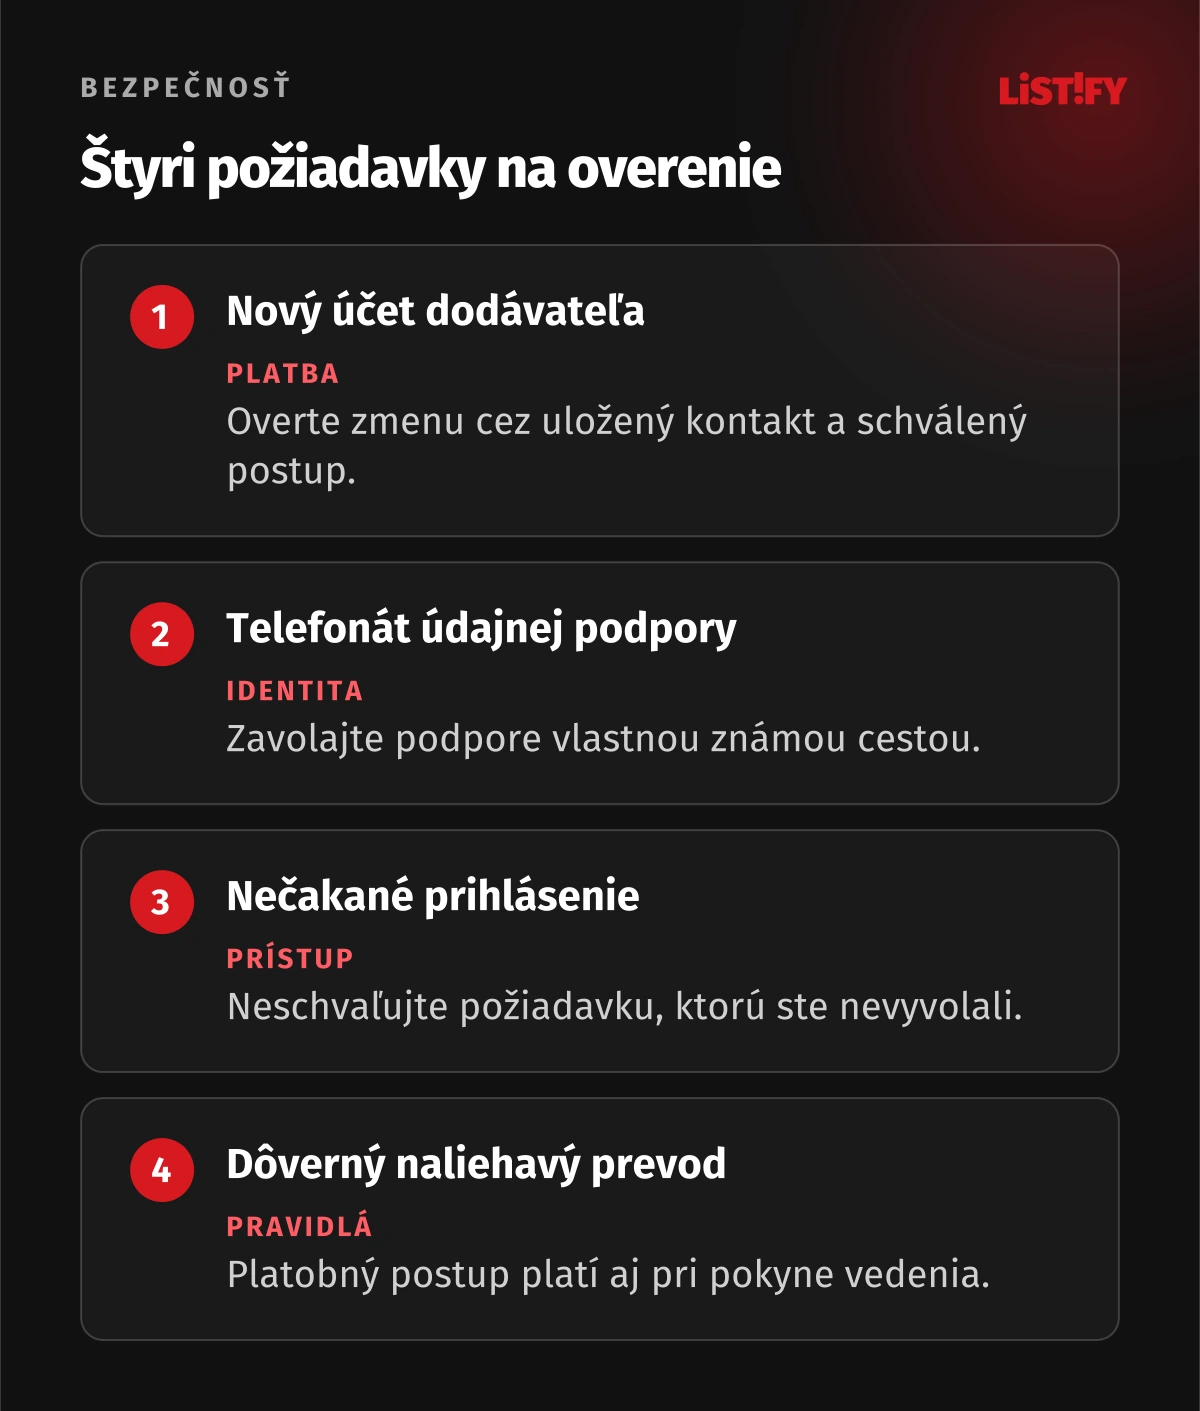
| Účtovníctvo | Dodávateľ mení bankový účet pred úhradou | Overenie cez uložený kontakt a druhé schválenie zmeny |
| Obchod | Zákazník žiada export celej databázy kontaktov | Overenie oprávnenia a schválenie rozsahu údajov |
| Personalistika | Uchádzač posiela prílohu vyžadujúcu spustenie programu | Spracovanie cez schválený náborový kanál |
| Podpora | Volajúci žiada obnovu prístupu vedúceho pracovníka | Dohodnuté overenie identity bez obídenia pravidiel |
| Vedenie | Naliehavý dôverný prevod mimo bežného postupu | Platobné pravidlá platia aj pri pokyne vedenia |
Na cvičení sa nepýtajte iba, či správa vyzerá podozrivo. Pýtajte sa, čo smie človek vykonať sám, čo má overiť a kde nájde kontakt. Ak má otvorenie požiadavky zdržanie, ukážte aj bezpečný spôsob, ako úlohu dokončiť. Inak si ľudia môžu vytvoriť vlastné obchádzky.
Výnimky musia mať zodpovedného schvaľovateľa. Sľub vedúceho, že „tentoraz to stačí poslať“, je zlý vzor pre ďalšie situácie. Pravidlo potrebuje podporu vedenia aj vtedy, keď spomaľuje skutočne naliehavú objednávku.
Pre podporu pripravte krátky rozhovor s človekom, ktorý tvrdí, že stratil telefón a potrebuje okamžite vypnúť druhý faktor. V modelovej situácii môže poznať meno kolegu, pracovnú pozíciu aj poslednú objednávku. Tieto údaje samy nepotvrdzujú jeho oprávnenie. Pracovník podpory má použiť dohodnuté overenie identity a vysvetliť dostupnú cestu obnovy. Ak vedenie požaduje výnimku, musí existovať bezpečný schvaľovací postup, nie iba dôvera v hlas alebo znalosť interných detailov. Takéto cvičenie preverí ochranu účtu presnejšie než ukážka nápadne chybného e-mailu.
03Overujte požiadavku cez kontakt, ktorý už poznáte
Pri zmene účtu dodávateľa volajte na číslo z overeného adresára alebo pôvodnej zmluvnej dokumentácie. Nové číslo uvedené v podozrivom e-maile nie je nezávislý kanál. Pri internom pokyne využite známu kontaktnú cestu alebo schválený systém, ktorý vyžaduje zodpovedajúce oprávnenie.
NIST v odporúčaniach pre malé firmy uvádza nezávislé overenie naliehavých požiadaviek cez známy kontakt. Pre firemné platby z toho vyplýva jednoduché pravidlo: samotná správa nestačí na rizikovú zmenu. Nestačí overiť iba to, že faktúra patrí známemu dodávateľovi; overte aj nový platobný údaj.
Pri telefonáte neposkytujte heslo ani jednorazový kód na základe tvrdenia, že volá IT alebo banka. Hovor ukončite a nadviažte kontakt vlastnou cestou. Aj hlas podobný kolegovi môže byť nedostatočný dôkaz pri platbe alebo obnove privilegovaného prístupu.
04Hlásenie musí byť jednoduché aj po chybe
Človek nemá stráviť desať minút hľadaním bezpečnostnej smernice. Zaveďte jeden zrozumiteľný spôsob hlásenia a náhradnú cestu pre prípad, že nefunguje e-mail alebo pracovné zariadenie. Môže ísť o tlačidlo v schránke, servisný formulár a telefónny kontakt uvedený na dostupnom mieste.
Ohlásenie má obsahovať, čo prišlo, čo človek vykonal a kedy. Nie je potrebné, aby sám stanovil technickú závažnosť incidentu. Podpora potrebuje najmä vedieť, či bola otvorená stránka, zadané prihlasovacie údaje, schválené prihlásenie alebo odoslaná platba.
Dohodnite spôsob bezpečného odovzdania správy. Nekontrolované preposielanie prílohy celému tímu môže rozšíriť riziko. Správca má určiť, ako zachovať potrebné údaje bez toho, aby ďalší kolegovia klikali na rovnaký odkaz.
NCSC pri obrane pred phishingom upozorňuje, že školenie nedokáže zabezpečiť rozpoznanie každého podvodu a obviňovanie oslabuje hlásenie. Firma má preto jednoznačne podporiť okamžité oznámenie aj po kliknutí. Podpora najprv rieši obmedzenie škody, spätné hodnotenie príde neskôr.
Po prijatí hlásenia pošlite človeku jednoduchú spätnú väzbu: prípad sme prijali, ďalšie kroky rieši podpora a túto požiadavku zatiaľ nevykonávajte. Jasná odpoveď obmedzí neistotu aj opakované kontaktovanie kolegov.
05Kliknutie, heslo a platba vyžadujú odlišnú reakciu
Samotné otvorenie správy, návšteva stránky a spustenie súboru nemajú rovnaký dopad. Zamestnanec má prerušiť podozrivú činnosť a kontaktovať dohodnutú podporu. Nemá pokračovať v skúšaní stránky ani bez pokynu mazať všetky stopy.
- Po zadaní hesla alebo schválení prihlásenia: správca preverí účet, zneplatní rizikové relácie a upraví prístup podľa incidentného postupu. Zmena hesla sama nemusí odstrániť všetky následky.
- Po spustení podozrivého programu: podpora rozhodne o izolácii zariadenia a zachovaní dôkazov. Zamestnanec nemá svojvoľne preinštalovať počítač.
- Po odoslaní platby: bezodkladne kontaktujte banku cez oficiálny kanál a interného zodpovedného človeka. Možnosť zastavenia alebo vrátenia platby nie je zaručená.
- Po odoslaní firemných údajov: zistite druh a rozsah dát, príjemcu a možnosti obmedzenia prístupu. Zodpovedná osoba posúdi aj prípadné povinnosti pri porušení ochrany osobných údajov.
Pre prípad podvodnej úhrady má firma poznať bankový kontakt skôr, než ho bude potrebovať. V návode NCSC k platobnému podvodu patrí kontaktovanie banky medzi prvé kroky. Ide o všeobecné odporúčanie; britské kontaktné miesta na hlásenie nenahrádzajú postup slovenskej firmy.
V praxi urobte krátke cvičenie s účtovníctvom a IT: jeden člen oznámi chybu, druhý zistí potrebné údaje a tretí overí kontaktovanie banky. Použite modelové informácie a neodosielajte skutočnú skúšobnú platbu.
06Technická ochrana znižuje závislosť od pozornosti
Školenie má dopĺňať filtrovanie správ, aktualizované zariadenia, primerané oprávnenia a ochranu účtov. Administrátorský účet nemá slúžiť na bežné čítanie e-mailov. Pri obnove prístupu treba rovnakú pozornosť ako pri prvom prihlásení, pretože útočník môže cieliť práve na podporu.
Pri MFA rozlišujte použité metódy. NIST SP 800-63B-4 opisuje odolnosť proti phishingu a upozorňuje, že ručne zadávaný jednorazový kód ju neposkytuje. Správne nasadené passkeys alebo bezpečnostné kľúče môžu lepšie chrániť prihlásenie. Nezabránia však účtovníkovi zaplatiť podvodnú faktúru.
Overte aj schvaľovanie prístupu aplikácií k firemnému účtu. Požiadavka na udelenie oprávnenia nemusí žiadať heslo na podvodnej stránke, no môže poskytnúť prístup k údajom. Zamestnanec má vedieť, kto schvaľuje nové integrácie a ktoré oprávnenia sú pre jeho prácu prípustné.
07Cvičenie má odhaliť slabý proces
Simuláciu dohodnite s vedením, HR a bezpečnostným tímom. Určte účel, rozsah, bezpečný zber údajov a spôsob spätnej väzby. Nástroj nemá zbierať skutočné heslá ani vytvárať zbytočný stres témou výpovede alebo osobnej krízy.
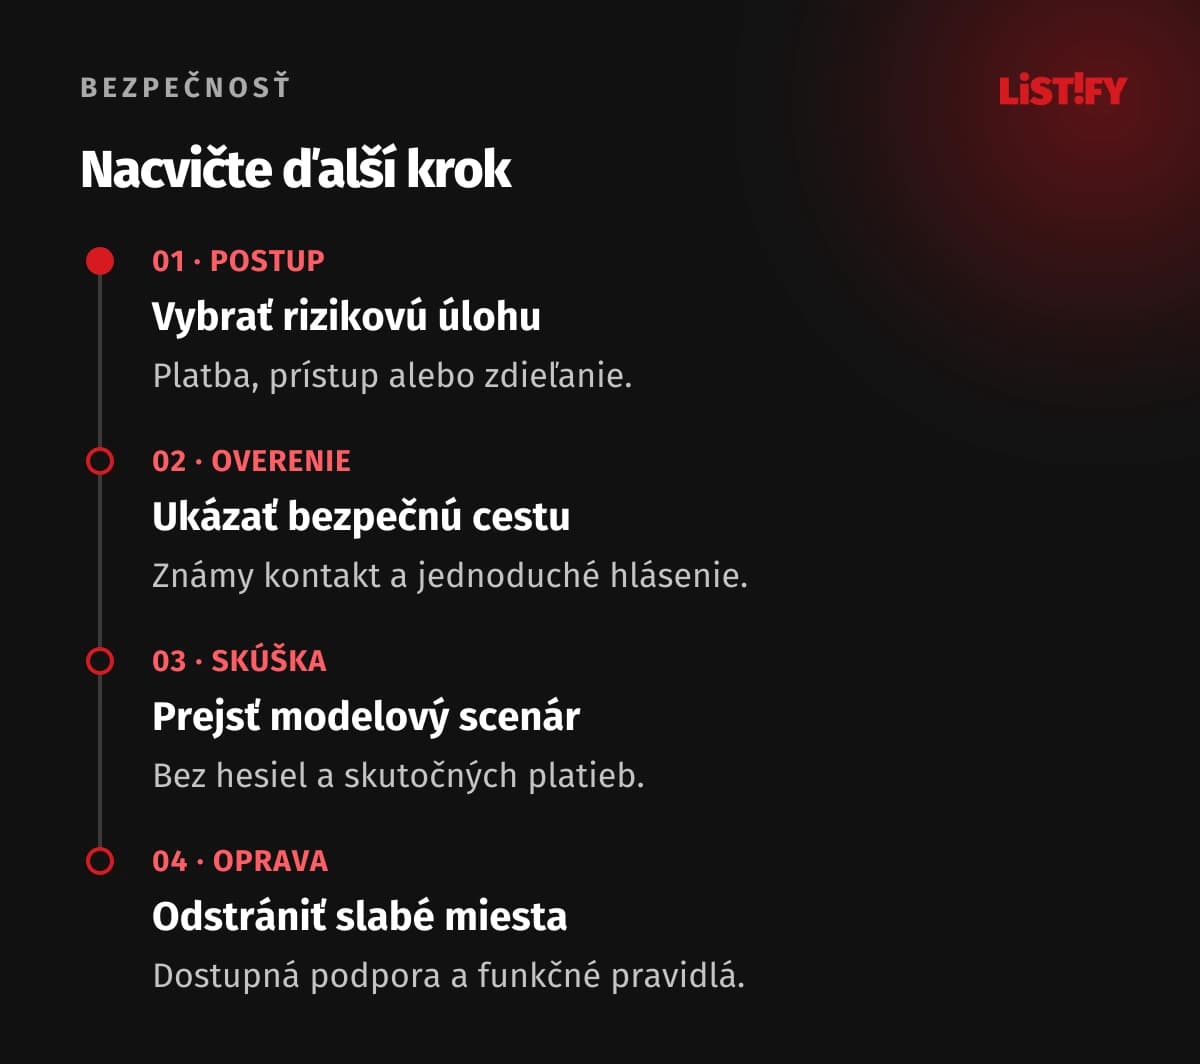
- Vyberte jeden rizikový pracovný postup, napríklad zmenu bankového účtu dodávateľa.
- Ukážte správny spôsob overenia a jednoduchý kanál hlásenia. Vyskúšajte dostupnosť kontaktov.
- Použite bezpečný modelový scenár a sledujte, či ľudia poznajú ďalší krok.
- Vyhodnoťte čas hlásenia, kvalitu reakcie a nedostatky postupu. Opravte ich a skúšku zopakujte.
Percento kliknutí je iba čiastočný údaj. Náročnosť správ sa líši a samotný klik nemusí znamenať kompromitáciu. Sledujte aj počet užitočných hlásení, dostupnosť podpory a to, či sa riziková zmena uskutočnila napriek pravidlám. Výsledky jednotlivcov nesmú nahradiť hodnotenie celého pracovného postupu.
Pri plánovaní myslite aj na ľudí mimo kancelárie: vodičov, pracovníkov skladu, externých obchodníkov a kolegov, ktorí používajú hlavne telefón. Ich návod môže mať podobu krátkej karty s kontaktom a tromi krokmi. Ak sa riziková správa objaví počas zmeny alebo mimo pracovného času, musia vedieť, či majú úlohu odložiť a koho kontaktovať. Pred cvičením si prejdite skutočnú cestu hlásenia na mobile. Formulár prístupný iba z firemnej siete nepomôže človeku, ktorý je práve na cestách a má podozrenie na zneužitie účtu.
08Najčastejšie otázky o príprave na phishing
Dá sa phishing spoznať podľa chýb v slovenčine?
Jazykové chyby môžu byť varovaním, ale ich neprítomnosť správu nepotvrdzuje. Podvod môže byť napísaný prirodzene a nadväzovať na skutočný obchod. Pri rizikovom kroku overujte požiadavku podľa pracovných pravidiel.
Stačí zatelefonovať na číslo v e-maile?
Nie, ak je práve tento e-mail podozrivý. Použite kontakt uložený ešte pred prijatím požiadavky alebo oficiálny kanál, ktorý vyhľadáte vlastnou dôveryhodnou cestou. Útočník môže do správy vložiť aj vlastné telefónne číslo.
Čo má zamestnanec urobiť po kliknutí?
Prerušiť podozrivú činnosť a ihneď kontaktovať dohodnutú podporu. Má opísať, čo otvoril a či zadal údaje alebo spustil súbor. Ďalší postup určí správca podľa dopadu, bez zbytočného odstraňovania dôkazov.
Pomáha MFA proti každému podvodu?
Nie. Zvyšuje ochranu účtu, pričom odolnosť proti phishingu závisí od použitej metódy. Útočník môže navyše žiadať platbu, údaje alebo schválenie oprávnení. Aj dobre chránený účet potrebuje bezpečné pracovné postupy.
Ako často opakovať školenie?
Podľa rizík, zmien práce a zistených nedostatkov. Nový zamestnanec potrebuje základ pred získaním citlivých oprávnení. Krátke cvičenie pri zmene procesu býva užitočnejšie než opakovanie rovnakej prezentácie bez praktickej reakcie.
Máme zverejniť mená ľudí, ktorí v teste klikli?
Verejné označovanie môže poškodiť dôveru a ochotu hlásiť chyby. Pracujte s primeranou spätnou väzbou a potrebnou pomocou jednotlivcom. Vedenie má vidieť najmä nedostatky procesu a konkrétne opatrenia na ich odstránenie.