Biometrické prihlásenie: Face ID a odtlačok prsta bez falošného pocitu bezpečia
Aplikácia ukáže Face ID, zobrazí úspech a otvorí účet. Na server však pošle iba správu, že overenie prebehlo. Takýto tok môže vyzerať bezpečne, hoci podstatnú časť dôvery vôbec nevyriešil. Biometria potrebuje správne miesto v celom prihlásení.
Face ID a odtlačok prsta môžu spríjemniť návrat do klientského portálu, obchodnej aplikácie alebo interného nástroja. Používateľ nemusí pri každom otvorení znovu písať heslo. Pre firmu je však dôležité, čo sa po úspešnom overení skutočne odomkne a za akých podmienok.
Najprv určte, či chránite lokálne zobrazenie, uložený prihlasovací prostriedok, nový vstup do účtu alebo citlivú operáciu. Rovnaká ikona odtlačku môže predstavovať odlišné bezpečnostné mechanizmy. Od dodávateľa preto žiadajte opis toku, nie iba zoznam podporovaných telefónov.
01Lokálne odomknutie a prihlásenie do účtu nie sú totožné
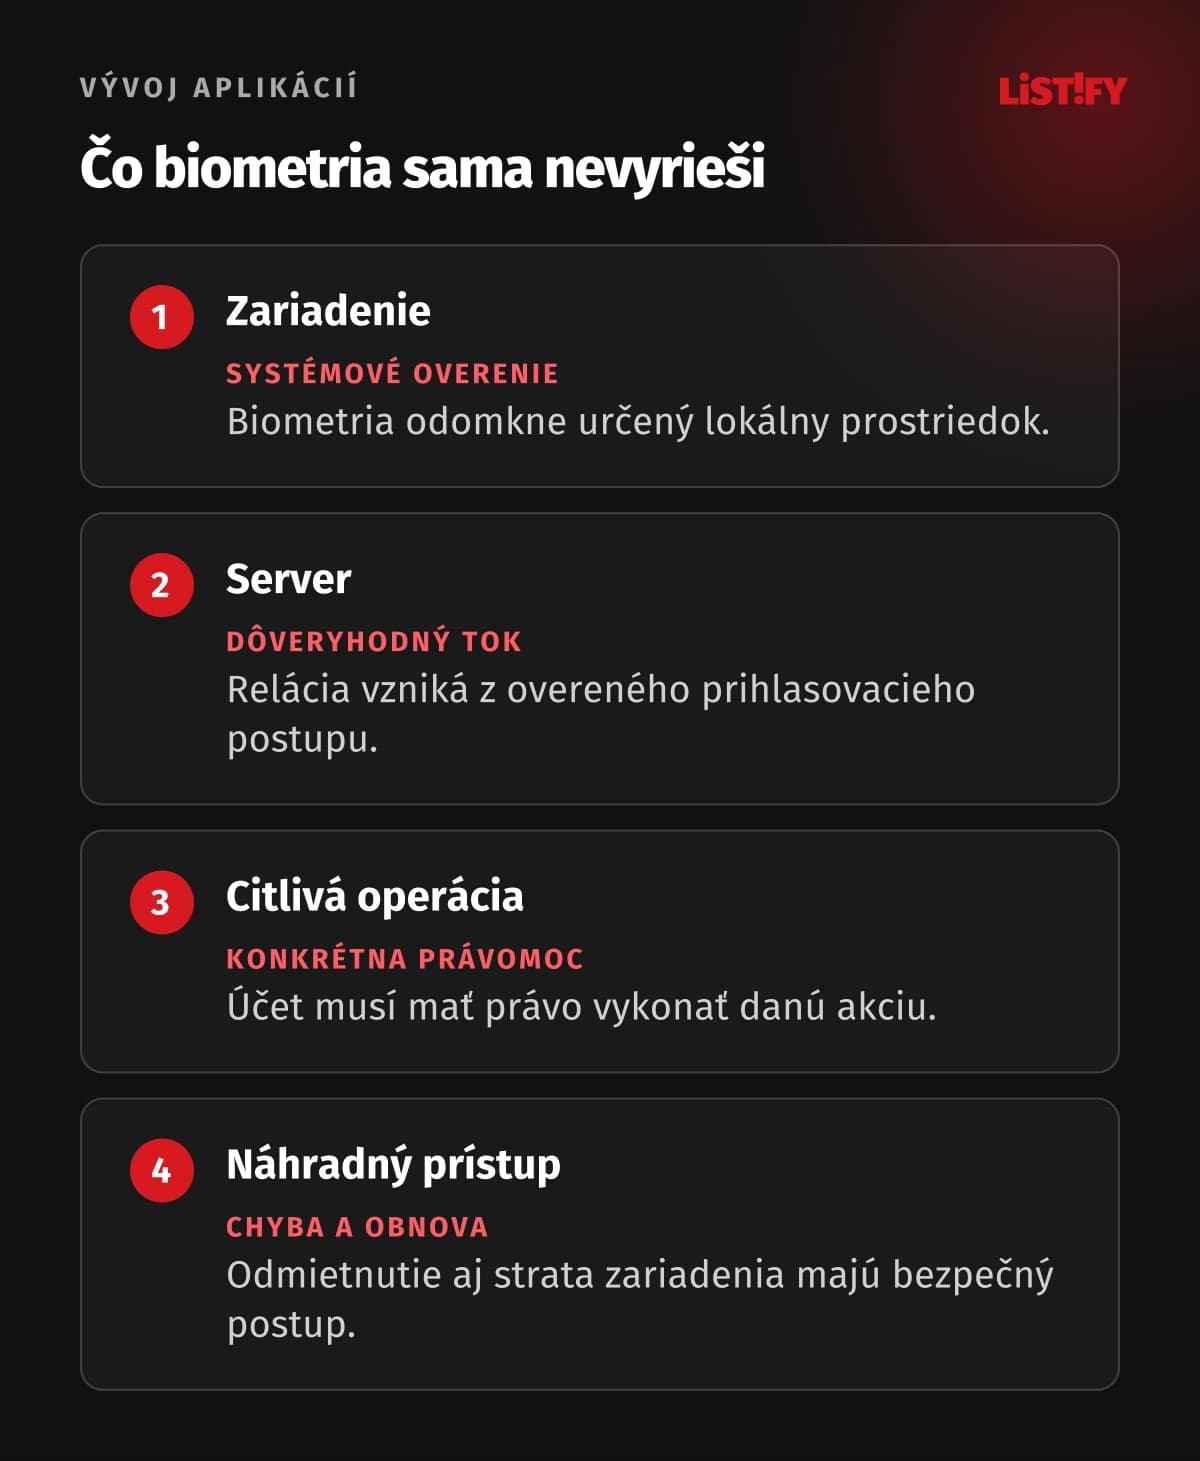
Lokálne odomknutie umožní aplikácii zobraziť dáta alebo použiť chránený prostriedok v zariadení. Serverové prihlásenie vytvára alebo obnovuje dôveryhodnú reláciu s účtom. Oprávnenie na konkrétnu operáciu určuje, čo tento účet smie vykonať. Tieto kroky musia navzájom zodpovedať.
| Úloha | Čo môže biometria odomknúť | Čo treba riešiť navyše |
|---|---|---|
| Návrat do aplikácie | Lokálne zobrazenie alebo chránený prostriedok | Platnosť relácie a ochranu dát mimo obrazovky |
| Prihlásenie pomocou passkey | Použitie prihlasovacieho kľúča podľa pravidiel poskytovateľa | Overenie odpovede na serveri a identitu účtu |
| Citlivá zmena v účte | Použitie prostriedku pre nové overenie | Právomoc, konkrétnu akciu a aktuálnosť overenia |
| Práca bez pripojenia | Prístup k lokálne chráneným dátam | Rozsah dát a neskoršiu synchronizáciu |
| Obnova po strate zariadenia | Biometria strateného telefónu nepomôže | Inú bezpečnú cestu a odobratie starého prístupu |
Modelový príklad: servisný pracovník otvorí aplikáciu s rozpracovanými úlohami. Lokálne odomknutie môže byť pohodlné. Potvrdenie zmeny bankového účtu zákazníka však potrebuje osobitné oprávnenie a primerané overenie. Úspešné otvorenie aplikácie nemá byť neobmedzeným súhlasom na všetky ďalšie úkony.
Rovnako odlišujte prihlásenie človeka od odomknutia samotného telefónu. Na zdieľanom zariadení môže byť zaregistrovaných viac osôb. Návrh účtu musí vedieť, komu patrí relácia a ktorý prihlasovací prostriedok sa používa. Biometrický úspech sa nemá vydávať za všeobecný dôkaz občianskej identity.
02Systémová biometria neznamená odosielanie tváre do aplikácie
Apple pri Face ID uvádza, že podporované aplikácie dostávajú informáciu o úspechu overenia a nemajú prístup k údajom zaregistrovanej tváre. Biometrické údaje Face ID zostávajú chránené v zariadení. Toto rozlíšenie je dôležité aj pri vysvetlení funkcie zákazníkovi.
Ak aplikácia používa systémové overenie, nemusí sama zbierať fotografie tváre ani odtlačky. Vlastný kamerový proces, nahrávanie selfie alebo centrálne rozpoznávanie osôb je odlišný návrh. Nemôžete ho automaticky považovať za rovnakú funkciu ako systémové Face ID.
Zobrazená informácia má pomenovať účel: odomknutie aplikácie alebo potvrdenie konkrétnej operácie. Používateľ má rozumieť aj tomu, čo sa stane pri odmietnutí. Zrozumiteľný systémový dialóg je vhodnejší než napodobenina, ktorá vyvoláva dojem skenovania biometrie priamo vašou firmou.
Pri odovzdaní riešenia si nechajte ukázať, ktoré údaje putujú na server a ktoré zostávajú v telefóne. Názov „biometrické prihlásenie“ nie je dátová mapa. Zahrňte aj diagnostiku, analytické nástroje a záznamy chýb, aby sa do nich nedostávali prihlasovacie tajomstvá.
03Na iOS a Androide používajte vhodné systémové rozhrania
Apple pre lokálne overenie poskytuje LocalAuthentication. Jeho oficiálny príklad opisuje biometriu ako doplnenie existujúcej autentifikácie a upozorňuje na náhradnú cestu. Pri Face ID musí aplikácia zrozumiteľne vysvetliť účel použitia.
Android odporúča Credential Manager pre počiatočné prihlásenie a BiometricPrompt alebo Credential Manager pre následné overenie. Rozlišuje silnejšie a slabšie triedy biometrie aj overenie kódom či heslom zariadenia. Požadovaná kombinácia musí zodpovedať riziku a podporovaným verziám.
Rozhodnutie o náhradnom spôsobe má byť explicitné. Používateľ môže overenie zrušiť, zariadenie nemusí mať podporovaný senzor alebo biometria nemusí byť nastavená. Chybová správa má ponúknuť správny ďalší krok, nie neustále spúšťať ten istý dialóg.
Nespoliehajte sa iba na premennú „overenie úspešné“ uloženú v aplikácii. Pri ochrane citlivého lokálneho prostriedku zvoľte vhodnú väzbu na systémové úložisko alebo kryptografickú operáciu. Používateľské rozhranie má vyjadrovať výsledok skutočného mechanizmu, nie ho predstierať.
04Chránený kľúč a serverová relácia musia spolupracovať
Android Keystore umožňuje určiť podmienky používania kľúčov vrátane overenia používateľa. Hardvérové vlastnosti sa líšia podľa zariadenia a použitej konfigurácie. Samotná prítomnosť Keystore neznamená, že každá aplikácia využíva rovnakú úroveň ochrany.
Ak biometria umožní použiť uložený prihlasovací prostriedok, skontrolujte jeho životnosť, rozsah a odobratie. Po odhlásení z účtu nemá zostať pripravená cesta, ktorá používateľa bez vysvetlenia znovu prihlási. Pri zmene účtu overte, že sa nepoužije prostriedok predchádzajúcej osoby.
Pri passkeys server overuje kryptografickú odpoveď. Dokumentácia serverového overenia zahŕňa jednorazovú výzvu, podpis a očakávanú doménu či pôvod. Ak vyžadujete overenie používateľa, musí sa kontrolovať aj zodpovedajúci výsledok tohto overenia.
Passkey nie je uložený odtlačok prsta na serveri. Poskytovateľ môže umožniť použitie kľúča pomocou biometrie alebo kódu zariadenia podľa svojich pravidiel. Preto funkciu nepopisujte ako zaručene výlučne Face ID, ak takú vlastnosť neviete podložiť celým návrhom.
Pre citlivé operácie stanovte, čo presne sa schvaľuje. Nové overenie nemá vytvoriť neurčitý trvalý súhlas. Server stále musí overiť oprávnenie k objektu a akcii. Biometria sama neopraví chybu, ktorá umožňuje jednému zákazníkovi meniť údaje druhého.
Modelová chyba v klientskom portáli: používateľ úspešne odomkne aplikáciu, zmení účet a pôvodný stav overenia zostane aktívny. Druhý účet potom vykoná citlivú zmenu bez správnej kontroly. Pri skúške preto sledujte prechod medzi účtami, ukončenie relácie aj väzbu prostriedku na používateľa. Oprava nespočíva iba v opätovnom zobrazení ikony. Musí obnoviť správny stav na klientovi a zachovať nezávislé serverové rozhodnutie.
05Náhradná cesta nesmie obísť zamýšľanú ochranu
Zlyhanie biometrie je bežný stav návrhu, nie len okrajová chyba. Používateľ môže mať poškodený senzor, nový telefón alebo zmenené nastavenie. Bez použiteľnej náhrady sa bezpečnostná funkcia môže zmeniť na blokovanie služby.
Náhradný prístup však posudzujte samostatne. Ak citlivý účet chránite silným overením, jednoduchý reset cez neoverenú požiadavku podpore môže túto ochranu oslabiť. Dohodnite dôkazy potrebné pri obnove, záznam rozhodnutia a spôsob upozornenia používateľa.
Pri strate zariadenia musí byť možné odobrať jeho reláciu alebo prihlasovací prostriedok podľa konkrétnej architektúry. Úprava lokálneho nastavenia v telefóne, ktorý používateľ nemá, nie je dostupný postup obnovy. Otestujte aj prechod na nové zariadenie a stav po dokončení obnovy.
Po pridaní či odstránení biometrie môže byť potrebné nové overenie a obnovenie chráneného prostriedku podľa zvolenej konfigurácie. Nespoliehajte sa, že každá platforma a každý kľúč automaticky zareagujú rovnakým spôsobom. Toto správanie patrí medzi overované scenáre konkrétnej aplikácie.
06Ochrana údajov závisí od skutočného spracúvania
GDPR vymedzuje biometrické údaje a osobitne upravuje ich spracúvanie na jedinečnú identifikáciu osoby. Ak firma vytvára alebo prijíma takéto údaje, musí posúdiť aj podmienky článku 9, nielen vybrať právny základ podľa článku 6.
Systémové overenie, pri ktorom aplikácia nezískava biometrickú šablónu, a vlastné centrálne rozpoznávanie sú odlišné situácie. Záver musí vychádzať zo skutočného toku dát. Tvrdenie „biometria zostáva v telefóne“ má opisovať konkrétnu implementáciu, nie každú službu s obrázkom tváre.
Aj bez odosielania šablóny môže firma spracúvať osobné údaje účtu, zariadenia a bezpečnostných udalostí. Určte ich účel, rozsah, dobu uchovávania a prístup. Súhlas s použitím funkcie v operačnom systéme sám nenahrádza úplné posúdenie spracúvania údajov firmou.
Pri internom riešení zohľadnite aj ľudí, ktorí biometriu nemôžu alebo nechcú použiť. Náhradná cesta má zachovať potrebnú bezpečnosť a umožniť vykonanie práce. Vlastný systém rozpoznávania pracovníkov potrebuje osobitné posúdenie, nie automatické prenesenie pravidiel zákazníckeho mobilného prihlásenia.
07Prevzatie aplikácie musí zahŕňať chyby a obnovu
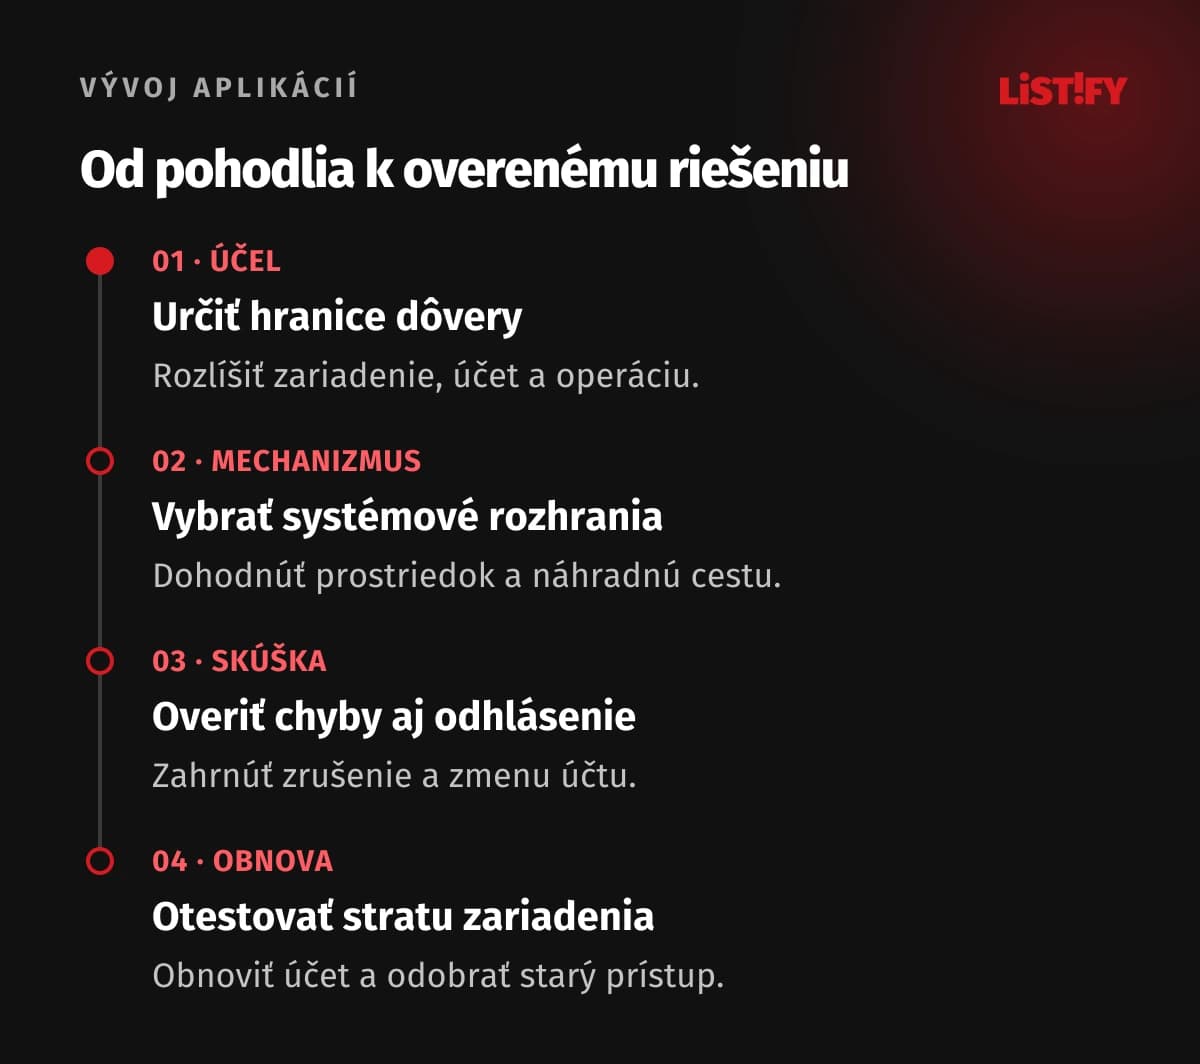
- Pomenujte účel biometrie a hranice medzi telefónom a serverom.
- Vyberte systémové rozhrania, chránený prostriedok a pravidlá náhrady.
- Overte úspech, odmietnutie, zmenu účtu a zánik prístupu.
- Otestujte stratu zariadenia, obnovu a citlivú operáciu.
Do skúšok zahrňte zariadenie bez biometrie, nenastavený senzor, opakované neúspechy aj zrušenie používateľom. Otestujte návrat aplikácie z pozadia a stav po odhlásení. Používateľ nemá vidieť citlivý obsah skôr, než sa uplatní dohodnutá ochrana.
Skontrolujte aj správanie pri prerušenej komunikácii. Lokálne odomknutie nesmie predstierať obnovenú serverovú reláciu, ak už zanikla. Pri práci bez pripojenia jasne oddeľte lokálne dostupný obsah od úkonov, ktoré vyžadujú aktuálne serverové rozhodnutie.
Odovzdanie má obsahovať podporované platformy, pravidlá relácie, náhradné cesty a prevádzkový postup pri probléme. Priebežne sledujte zmeny knižníc a operačných systémov. Funkcia, ktorá dnes prejde na jednom telefóne, potrebuje kontrolu aj po významnej aktualizácii.
Pri overovaní citlivej zmeny skontrolujte aj zrušenie dialógu. Ak používateľ odmietne overenie, operácia nemá zostať zaradená na vykonanie v pozadí. Zobrazený stav musí zodpovedať skutočnému výsledku. Pri obnovení komunikácie alebo opakovanom stlačení tlačidla sa nesmie obísť dohodnutý postup.
08Najčastejšie otázky o biometrickom prihlásení
Dostáva moja aplikácia údaje Face ID?
Pri systémovom Face ID Apple uvádza, že aplikácia dostáva výsledok overenia a nemá prístup k údajom zaregistrovanej tváre. Vlastný kamerový či rozpoznávací proces je iná funkcia a treba ho posúdiť osobitne.
Nahradí Face ID prihlasovanie na serveri?
Samotný lokálny úspech nenahradí dôveryhodnú serverovú autentifikáciu. Biometria môže umožniť použiť chránený prostriedok alebo passkey. Server stále overuje príslušný tok a rozhoduje o relácii a oprávneniach.
Je passkey vždy biometrický?
Nie. Použitie môže povoľovať biometriu alebo kód zariadenia podľa poskytovateľa a pravidiel. Server overuje kryptografickú odpoveď a požadované vlastnosti. Passkey nie je uložená tvár ani odtlačok na firemnom serveri.
Čo ak telefón nemá senzor alebo overenie zlyhá?
Aplikácia potrebuje bezpečný náhradný spôsob. Používateľ má dostať jasný ďalší krok. Zrušenie, blokovanie alebo nenastavená biometria sú bežné scenáre, ktoré musia prejsť skúškou.
Môžem po Face ID povoliť každú operáciu?
Nie. Serverové oprávnenia zostávajú potrebné. Citlivá operácia môže vyžadovať nové overenie a jasné spojenie s konkrétnou akciou. Úspešné odomknutie nie je trvalý súhlas na všetky zmeny účtu.
Znamená systémová biometria, že GDPR netreba riešiť?
Nie. Rozlišujte, či firma získava biometrické údaje, alebo iba používa systémové overenie. Účet a bezpečnostné záznamy môžu stále obsahovať osobné údaje. Posúdenie musí vychádzať zo skutočného spracúvania.