ISO 27001: kedy má certifikácia zmysel a čo musí firma pripraviť
Zákazník žiada certifikát ISO 27001 a firma zistí, že potrebuje viac než nový antivírus a niekoľko smerníc. Certifikácia posudzuje systém riadenia informačnej bezpečnosti vo vymedzenom rozsahu. Význam má vtedy, keď za dokumentmi stojí skutočný spôsob práce a zodpovedné vedenie.
Najprv zistite, kto certifikát požaduje, pre akú službu a s akými podmienkami. Potom porovnajte potrebu s pripravenosťou firmy. Bezpečnostné riadenie môžete zlepšovať aj bez okamžitej certifikácie. Ak ju potrebujete pre obchod, naplánujte implementáciu, dôkazy, audit aj následnú údržbu.
Pri bezpečnosti údajov v systémoch na mieru riešite technické a prevádzkové hranice. ISO 27001 ich zasadzuje do riadenia organizácie. Certifikát však nie je sľub, že nenastane incident alebo že každá aplikácia firmy prešla samostatným technickým testom.
01Rozlišujte normu, systém riadenia a certifikát
ISO/IEC 27001:2022 stanovuje požiadavky na systém riadenia informačnej bezpečnosti, často označovaný ISMS. Verejný prehľad ISO opisuje jeho vytvorenie, zavedenie, udržiavanie a zlepšovanie. Ide o riadenie rizík pre ľudí, procesy a technológie, nie iba o nákup bezpečnostného produktu.
Certifikácia je nezávislé posúdenie zhody vo vybranom rozsahu. ISO samo certifikáty nevydáva. Túto úlohu vykonávajú externé certifikačné orgány. Firma preto nemá tvrdiť, že ju certifikovala organizácia ISO, ani bez oprávnenia používať jej logo ako znak vlastnej certifikácie.
Pri dodávateľovi si vždy prečítajte rozsah. Certifikovaná časť organizácie môže pokrývať inú službu, než ktorú kupujete. Názov známej normy na stránke nevysvetľuje, či sa vzťahuje na váš projekt, lokalitu a proces. Žiadajte platný dokument a vhodné overenie jeho stavu.
Aktuálne verejné údaje ISO uvádzajú vydanie 2022 a dodatok 2024. Pri príprave pracujte s platným znením a jeho relevantnými zmenami. Starý balík podkladov sa nemá automaticky považovať za aktuálny návrh. Presnú verziu dohodnite v zadaní s odborníkom a certifikačným orgánom.
02Obchodný dôvod musí byť konkrétny a overiteľný
| Situácia | Možný dôvod certifikácie | Čo preveriť pred štartom |
|---|---|---|
| Veľký B2B zákazník | Podmienka výberu dodávateľa | Požadovaný rozsah a uznanie |
| Citlivé služby | Dôvera v riadenie bezpečnosti | Riziká a prevádzkovú pripravenosť |
| Rast organizácie | Spoločné pravidlá a zodpovednosť | Vlastníkov a kapacitu tímu |
| Malá firma bez dopytu | Najprv zlepšiť riadenie | Či audit teraz prináša hodnotu |
Ak certifikáciu vyžaduje zákazník, nechajte si potvrdiť presné podmienky. Môže žiadať konkrétny rozsah, akreditovaný orgán a platnosť počas kontraktu. Odhad obchodníka, že „nejaký certifikát bude stačiť“, môže viesť k investícii, ktorá očakávanie nesplní.
Ak je cieľom lepšie riadenie, rozhodnite, čo sa má zmeniť. Môže ísť o prehľad prístupov, dodávateľov alebo obnovy. Norma poskytuje rámec, ale konkrétny prínos vzniká z implementácie. Dokumentácia pripravená iba na jeden audit nemusí pomôcť pri reálnej zmene pracovníka alebo výpadku.
Pre vedenie pripravte rozhodnutie s nákladmi a kapacitou. Započítajte internú prácu, zlepšenia, prípravu a následné audity. Prínos nového obchodu neoznačujte za istý, kým nemáte jeho podmienky. Certifikácia môže otvoriť možnosť uchádzať sa o zákazku, sama ju však nezíska.
03Rozsah má pokrývať službu aj dôležité závislosti
Vymedzte, ktoré procesy, tímy, miesta a technológie patria do systému. Pri poskytovaní aplikácie môže byť potrebné zahrnúť vývoj, prevádzku, podporu a riadenie dodávateľov podľa konkrétnej služby. Hranice opíšte tak, aby zákazník a auditor rozumeli, čo sa skutočne posudzuje.
Úzky rozsah môže byť vhodný, ak zodpovedá samostatnej službe. Nemá však obísť závislosť, bez ktorej služba nefunguje. Ak administrátorské prístupy, zálohy alebo podpora ležia v inej časti firmy, vzťah treba vysvetliť a riadiť. Prenesenie úlohy na dodávateľa neodstráni potrebu kontroly.
Modelová firma vyvíja zákaznícky portál, no jeho hosting a prevádzku rieši partner. Pre zákazníka je dôležité, kto spravuje prístupy, ako sa preverí obnova a kto reaguje na incident. Rozsah a zmluvné rozdelenie majú umožniť tieto otázky zodpovedať. Certifikát partnera sám nevysvetlí vlastný proces firmy.
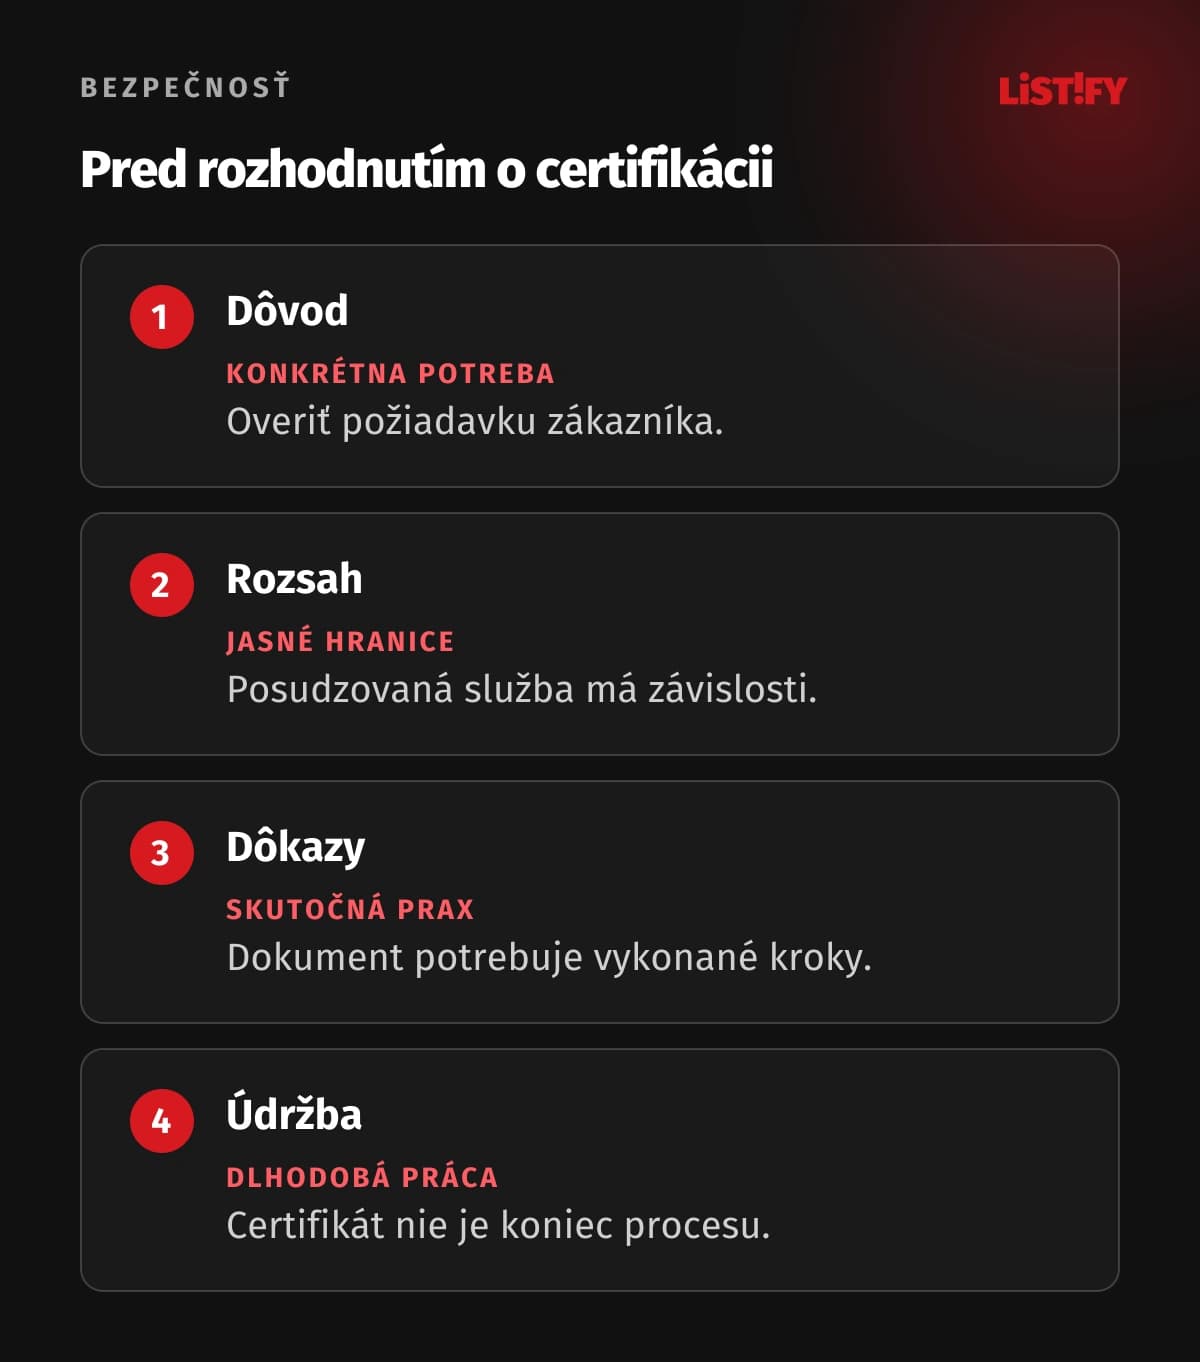
Rozsah aktualizujte pri významnej zmene služby alebo organizácie. Nová pobočka, dodávateľ či technologická platforma môžu zmeniť riziká aj dôkazy. Preto má rozhodnutie o zmene obsahovať posúdenie ISMS, nie len marketingovú aktualizáciu zoznamu služieb.
04Riziká a opatrenia potrebujú vlastníkov a dôkazy
Pripravte prehľad informácií a procesov, ktorých strata, zmena alebo nedostupnosť by spôsobila problém. Určte spôsob posúdenia rizík a človeka, ktorý rozhoduje o ich prijatí. Jednotná metodika pomôže porovnávať prípady bez toho, aby každý tím používal iný význam slova „vysoké“.
Opatrenia vyberajte podľa rizík a záväzkov. K dokumentu vyhlásenie o aplikovateľnosti, SoA, pristupujte ako k vysvetleniu výberu a stavu opatrení. Nie ako k zoznamu, ktorý sa iba vyplní jedným slovom. Konkrétne požiadavky a odôvodnenia overte v platnej norme a pri príprave auditu.
Dôkaz má ukázať, že postup funguje. Politika o odoberaní prístupov potrebuje vykonané zmeny a kontrolu. Plán zálohovania potrebuje dôkaz o vhodnej obnove. Školenie má zodpovedať úlohám pracovníkov. Smernica uložená na disku sama nepotvrdzuje, že sa podľa nej pracuje.
Zaveďte pracovný register s vlastníkom, termínom a miestom dôkazu. Nemusí ísť o zložitý systém. Dôležité je, aby sa záznam dal udržiavať a neobsahoval zbytočné tajomstvá. Prístup k dôkazom pre audit má byť riadený rovnako ako k iným citlivým podkladom.
Predstavte si odchod človeka, ktorý nasadzoval portál a komunikoval s hostingom. Jeden vlastník pripraví zoznam jeho oprávnení, druhý potvrdí zmenu v externých službách a zodpovedná osoba overí výsledok. Dôkazom môže byť riadený záznam úlohy s dátumom a overením, bez vypísania hesiel do prílohy. Ak sa účet nepodarilo zrušiť, problém dostane vlastníka a termín. Takýto postup zároveň odhalí, či firma vie o všetkých závislostiach. Modelový príklad ilustruje rozdiel medzi smernicou a fungujúcou kontrolou. Vlastné kroky nastavte podľa rolí a rizika; rovnaký zoznam nemusí stačiť pre správcu produkcie aj pracovníka bez prístupu k zákazníckym dátam. Pre kritické oprávnenia dohodnite aj spôsob rýchleho zásahu pri nedostupnosti bežného vlastníka.
05Vedenie a interná kontrola musia potvrdiť fungovanie
Vedenie rozhoduje o zdrojoch, prioritách a prijatí rizík. Bez jeho účasti sa bezpečnostný tím môže dostať do situácie, keď má zodpovednosť bez možnosti opraviť problém. Dohodnite pravidelné prerokovanie stavu a jasný postup pri rozhodnutí, ktoré presahuje právomoc technického pracovníka.
Pred certifikačným auditom vykonajte interné preverenie podľa príslušných požiadaviek. Kontrola má pracovať s dôkazmi a vhodnou nezávislosťou. Zistenie chyby nie je zlyhanie prípravy, ak sa opraví a vyhodnotí príčina. Účelom je zistiť realitu skôr, než ju firma prezentuje ako pripravený systém.
Dohodnite postup nápravy: opis problému, príčinu, opatrenie, termín a overenie účinnosti. Nahratie opraveného dokumentu nemusí odstrániť nesprávnu prax. Ak sa prístup odobral neskoro pre chýbajúce oznámenie od HR, riešenie potrebuje zmeniť odovzdanie informácie, nie iba formuláciu smernice.
K výsledkom pripojte rozhodnutia vedenia. Čo je hotové, čo má otvorený termín a ktoré riziko sa posúdilo. Nezakrývajte chýbajúce dôkazy spätným vyrábaním záznamov. Auditor má vidieť skutočný stav a firma má vedieť, čo ešte treba dokončiť.
06Certifikačný orgán overte a audit naplánujte v dvoch stupňoch
Pri výbere porovnajte skúsenosť s vašou oblasťou, rozsah služby, akreditáciu a podmienky ďalších auditov. Na Slovensku môžete využiť zoznam akreditácií SNAS. Overujte presný rozsah oprávnenia, nie iba existenciu názvu organizácie v zozname.
LRQA opisuje prvý stupeň auditu ako posúdenie návrhu a dokumentácie ISMS. Druhý stupeň posudzuje zavedenie a účinnosť. Po auditoch nasleduje príslušné rozhodnutie o certifikácii. Rozhovory, záznamy a pozorovanie praxe preto nemá nahrádzať len kontrola priečinka smerníc.
Pred termínom dohodnite rozsah, dostupnosť ľudí a podkladov. Po zisteniach vykonajte nápravu podľa požiadaviek orgánu a závažnosti. Neplánujte obchodný sľub na automaticky predpokladaný dátum získania certifikátu. Audit môže odhaliť prácu, ktorú nemožno dokončiť jedným podpisom.
Poradca môže pomôcť s prípravou, certifikačné rozhodnutie však patrí príslušnému orgánu. Firma má vedieť, kto vykonáva ktorú úlohu a za čo platí. Pri ponuke „hotový certifikát bez práce“ overte, aké posúdenie a aký rozsah sa za sľubom naozaj skrývajú.
07Rozpočet a následná prevádzka určujú skutočnú náročnosť
Cena závisí od rozsahu, zložitosti, východiskového stavu a auditu. Preto neuvádzajte jednu univerzálnu cenu pre malú slovenskú firmu. Nechajte si rozlíšiť prípravu, technické úpravy, internú kapacitu, certifikačný audit a ďalšie posúdenia. Dve ponuky môžu mať rovnaký titulok a výrazne odlišný obsah.
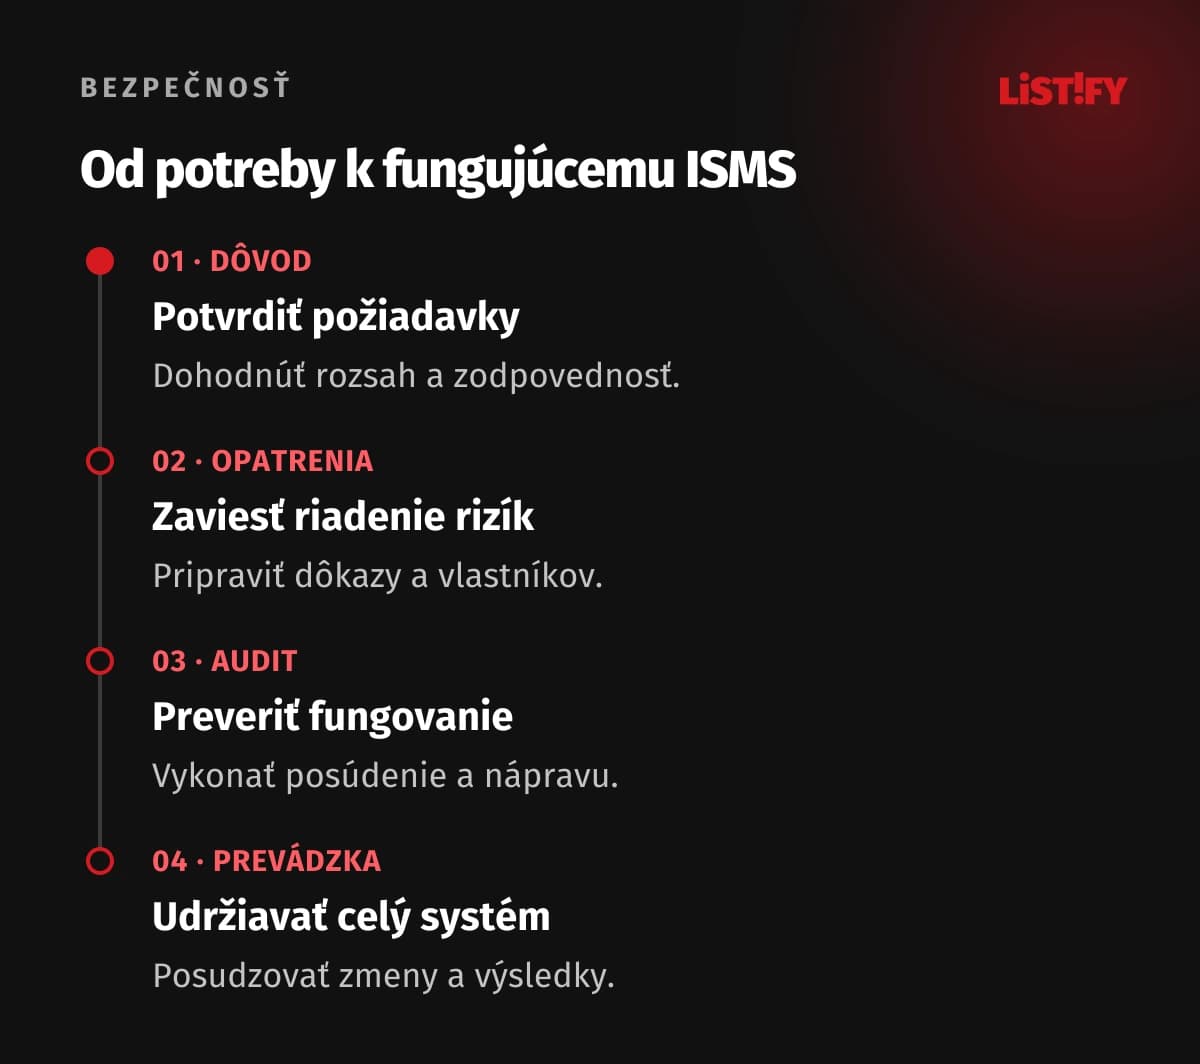
- Potvrdiť obchodný dôvod a požadovaný rozsah.
- Posúdiť riziká a zaviesť opatrenia s dôkazmi.
- Preveriť fungovanie a pripraviť certifikačný audit.
- Udržiavať systém a posudzovať ďalšie zmeny.
LRQA uvádza trojročný certifikačný cyklus s dohľadovými auditmi a obnovením, pričom platnosť závisí od účinného udržiavania. Konkrétny program si nechajte potvrdiť v ponuke. Certifikát nemá byť odložený na tri roky bez práce, ak firma mení ľudí, služby a dodávateľov.
Pre vedenie sledujte otvorené riziká, nápravy, zmeny a skúšky podľa potrieb systému. Ukazovatele majú pomáhať rozhodnúť o práci a zdrojoch. Počet napísaných smerníc sám neukazuje bezpečnostný výsledok. Prepojte ISMS s tým, ako firma objednáva služby, prijíma ľudí a odovzdáva projekty.
Pri novom softvéri pripravte potrebné bezpečnostné a prevádzkové podklady už počas vývoja. Dodatočné dopĺňanie vlastníkov, prístupov a obnovy po spustení je náročnejšie. Certifikačná príprava môže byť užitočná aj ako kontrola odovzdania, ak zostane naviazaná na skutočné používanie.
08Časté otázky o ISO 27001
Je certifikácia povinná pre každú firmu?
Nie ako všeobecná podmienka podnikania. Konkrétny zákazník alebo pravidlo v určitej oblasti môže mať vlastnú požiadavku. Overte jej znenie a rozsah pre vašu službu.
Zaručuje certifikát, že nedôjde k úniku?
Nie. Posudzuje riadenie informačnej bezpečnosti vo vymedzenom rozsahu. Firma stále potrebuje technické opatrenia, kontrolu zmien a pripravenú reakciu na incident.
Vydáva certifikát ISO?
Nie. ISO tvorí normy. Certifikáciu vykonávajú externé orgány. Overte vydavateľa, akreditáciu, rozsah a aktuálny stav dokumentu.
Musíme certifikovať celú organizáciu?
Rozsah možno vymedziť podľa relevantnej služby a procesov. Hranice musia byť zrozumiteľné a zahŕňať riadenie dôležitých závislostí. Potrebu zákazníka si potvrďte vopred.
Koľko stojí príprava?
Závisí od rozsahu, stavu a zložitosti firmy. Porovnávajte kompletné ponuky vrátane interného času, zlepšení a následných auditov. Univerzálna cena nevystihuje konkrétny projekt.
Čo sa deje po získaní certifikátu?
Systém sa udržiava, kontroluje a zlepšuje. Certifikačný program zahŕňa ďalšie posúdenia podľa dohody. Zmeny ľudí, dodávateľov a služieb treba priebežne zapracovať.