SIEM a SOC pre strednú firmu: kto zareaguje, keď systém odhalí problém
Podozrivé prihlásenie príde v piatok večer. Systém ho zachytí, odošle e-mail a tým sa jeho práca skončí. Kto správu otvorí, overí a rozhodne o zablokovaní účtu? Pri zavádzaní SIEM a SOC má táto otázka väčšiu váhu než počet grafov na obrazovke.
Slovenská distribučná firma môže mať podnikový systém v kancelárii, e-mail v cloude, vzdialených obchodníkov a sklad napojený na externého dopravcu. Každá časť zachytí iný úsek diania. Keď niekto zneužije účet, jednotlivé upozornenia nemusia ukázať celý príbeh.
Dobrý bezpečnostný dohľad tieto stopy spojí a pridelí im zodpovedného človeka. Začať sa dá obmedzeným rozsahom, ktorý firma dokáže prevádzkovať a otestovať. Rozšírenie prichádza až po overení, že prvé scenáre fungujú od vzniku udalosti po zásah.
01SIEM zbiera signály, SOC zabezpečuje ich vyhodnotenie
SIEM je systém na sústredenie a analýzu bezpečnostných udalostí z viacerých zdrojov. Pomáha spojiť napríklad nové prihlásenie správcu, zmenu oprávnení a neobvyklý export údajov. Dokumentácia Microsoft Sentinel opisuje zber dát, analytické pravidlá, vyšetrovanie aj automatizáciu reakcií.
SOC predstavuje organizačnú funkciu: ľudí, postupy a nástroje na bezpečnostný dohľad a riešenie incidentov. Môže byť interný, externý alebo kombinovaný. Tento rozdiel vysvetľuje aj prehľad Microsoft Security. Zakúpením SIEM však firma automaticky nezíska službu, ktorá bude každé upozornenie vyšetrovať.
Pri ponuke SOC si overte skutočné hodiny poskytovania služby, pokryté systémy a právomoc zasahovať. Označenie služby samo osebe nenahrádza dohodu o nočnej pohotovosti. Aj keď analytik pracuje nepretržite, bez dostupného firemného kontaktu alebo schváleného postupu môže skončiť pri odoslaní správy.
02Začnite tromi rizikovými situáciami
Inventár zariadení je dôležitý podklad, ale zadanie dohľadu má opisovať aj to, čo potrebujete odhaliť. V strednej firme sa dá začať tromi konkrétnymi situáciami. Nasledujúce príklady sú návrhom rozsahu, nie tvrdením o incidentoch konkrétneho zákazníka.
- Zneužitie privilegovaného účtu: prihlásenie správcu, zmena bezpečnostných nastavení alebo pridanie nového oprávnenia. Potrebujete udalosti identity, zoznam privilegovaných účtov a schvaľované zmeny.
- Podozrivá aktivita na pracovnom zariadení: bezpečnostný nástroj ohlási škodlivú činnosť a zariadenie sa zároveň pripája k citlivému systému. Dôležité sú údaje zo zariadenia, jeho vlastník a podnikový kontext.
- Neobvyklý prístup k obchodným údajom: používateľ vytvorí veľký export alebo začne pristupovať k údajom mimo svojej bežnej práce. Potrebujete aplikačné auditné udalosti a informáciu o povolených úlohách.
Ku každému scenáru doplňte očakávaný dôkaz, zodpovedného správcu a primeraný zásah. Podozrivé prihlásenie ešte nemusí znamenať útok. Obchodník mohol cestovať alebo použiť firemnú VPN. Analytik preto potrebuje informácie o účte a zariadení, nie iba geografický bod.
03Pripojený zdroj ešte neznamená funkčný dohľad
Pri prevzatí riešenia žiadajte skúšku konkrétnej udalosti. V testovacom účte vykonajte schválenú zmenu oprávnenia a overte, či sa objaví v zdrojovom logu, dostane do SIEM, vyvolá správne pravidlo a otvorí prípad pre analytika. Zaznamenajte čas každého kroku. Takto rozlíšite chybu zberu od chyby detekcie.
Kontrolujte aj oneskorenie, časové pásma a prepojenie identít. Jeden človek môže mať odlišné mená v e-maile, ERP a cloudovej správe. Bez mapovania sa súvisiace udalosti rozpadnú na samostatné záznamy. Pri vlastnej aplikácii dohodnite, ktoré bezpečnostné udalosti bude vôbec zapisovať.
Strážiť treba aj samotný prísun údajov. Microsoft opisuje monitorovanie stavu dátových konektorov, pričom nie všetky funkcie pokrývajú každý konektor. Vo vašom riešení preto overte konkrétne zdroje, posledný prijatý záznam a upozornenie pri výpadku. Ticho v SIEM môže znamenať pokoj, ale aj odpojený zdroj.
04Čo musí byť v dohode s poskytovateľom SOC
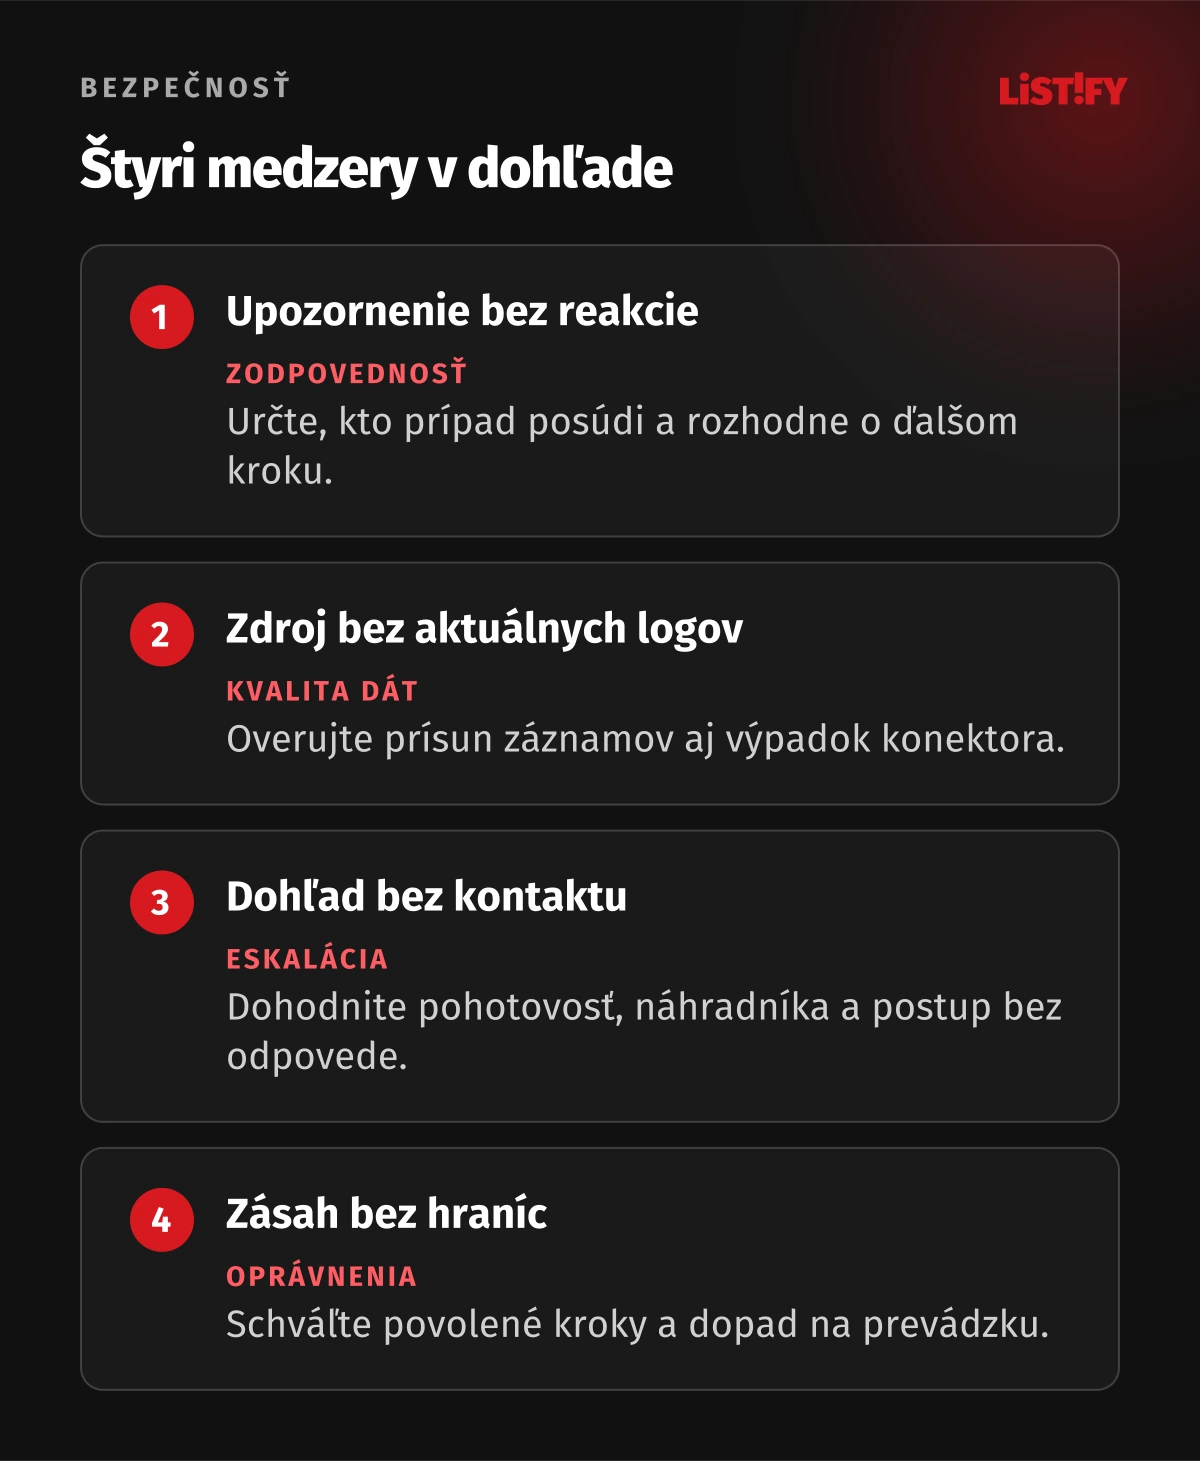
Ponuky porovnávajte na rovnakom rozsahu. Jedna služba upozornenie iba posúdi, druhá vie izolovať zariadenie a tretia zabezpečí aj vyšetrovanie príčiny. Rovnaký názov služby preto nemusí znamenať rovnaký výsledok.
| Oblasť | Čo dohodnúť | Ako to overiť |
|---|---|---|
| Pokrytie | Systémy, zdroje udalostí a konkrétne prevádzkové hodiny | Zoznam pripojených zdrojov a pokrytých scenárov |
| Reakcia | Kedy začína bežať lehota a čo znamená prvá reakcia | Časová os testovacieho incidentu |
| Zásahy | Povolené kroky, potreba schválenia a výnimky | Skúška izolácie testovacieho zariadenia |
| Eskalácia | Primárny kontakt, náhradník a postup bez odpovede | Cvičenie s nedostupným hlavným kontaktom |
| Údaje a odchod | Vlastníctvo logov, prístupy, export a ukončenie služby | Praktická skúška exportu a odobratia prístupu |
Čas prvej reakcie odlišujte od času obmedzenia útoku a obnovy prevádzky. Automatické potvrdenie prijatia prípadu vám nepovie, kedy ho človek začne vyšetrovať. V dohode má byť tiež postup pri zahltení upozorneniami a pri udalosti, ktorá zasiahne viacerých zákazníkov poskytovateľa naraz.
Nezabudnite na vlastné kapacity. Externý analytik nemusí vedieť, či zastavenie servera preruší expedíciu alebo bezpečnostne citlivú výrobu. Firma potrebuje dostupného človeka, ktorý rozumie prevádzke a môže rozhodnúť o jej obmedzení.
Predstavte si, že poskytovateľ o druhej ráno potvrdí podozrivý prístup k účtovnému systému. Účtovník má vypnutý telefón a externý správca nemá oprávnenie odobrať reláciu. Ak táto situácia nie je vyriešená vopred, rýchla detekcia sa môže zmeniť na čakanie. V cvičení preto použite náhradný kontakt a overte, že skutočne dokáže rozhodnúť o obmedzení prístupu. Nevolajte iba človeku, ktorý vie preposlať správu ďalej.
05Automatizujte prípravu zásahu, hranice rozhodnite vopred
Automatizácia vie doplniť údaje o zariadení, priradiť vlastníka, vytvoriť záznam v servisnom systéme a upozorniť pohotovosť. Tieto kroky často pomáhajú bez veľkého zásahu do prevádzky. Zablokovanie účtu alebo izolácia servera majú výrazne odlišný dopad.
Playbooky v Microsoft Sentinel umožňujú manuálne aj automatické spustenie postupov. Pre vlastnú firmu však určte, ktoré kroky sa smú vykonať samostatne a pri ktorých treba potvrdenie. Bez potrebného oprávnenia workflow zlyhá; s príliš širokým oprávnením môže spôsobiť zbytočný výpadok.
Rozumný postup pre podozrivý obchodný účet môže začať overením dostupných dôkazov, kontaktovaním používateľa cez dôveryhodný kanál a odobratím konkrétnej rizikovej relácie. Ak dôkazy ukazujú aktívne zneužitie, ďalšie obmedzenia musia vychádzať zo schváleného incidentného postupu. Pri každom zásahu uchovajte dôvod, autora a výsledok.
Pripravte aj návrat do prevádzky. Kto obnoví prístup po falošnom poplachu? Kto skontroluje, že útočník nevytvoril ďalší účet alebo pravidlo v schránke? Uzavretie upozornenia sa nemá zamieňať s odstránením príčiny.
06Logy potrebujú rozpočet aj pravidlá ochrany údajov
Cena dohľadu sa môže meniť podľa objemu prijatých dát, času uchovávania, spôsobu vyhľadávania a nadväzujúcich služieb. Dokumentácia k nákladom Sentinel upozorňuje aj na ďalšie účtované zdroje. Pri porovnaní preto žiadajte odhad z reálnej vzorky logov a pravidlá pri prekročení rozpočtu.
Nepripájajte všetky diagnostické záznamy bez rozmyslu. Oddeľte bezpečnostné udalosti od objemných prevádzkových dát a skontrolujte, či filter neodstráni stopy potrebné na vyšetrovanie. Lacnejšie uloženie s pomalším prístupom môže vyhovovať archívu, ale nemusí vyhovovať pravidlu, ktoré má reagovať okamžite.
Logy môžu obsahovať identifikovateľné údaje o zamestnancoch alebo zákazníkoch. GDPR, najmä článok 5, vyžaduje účelové obmedzenie, minimalizáciu a primerané uchovávanie. Jedna univerzálna lehota pre všetky záznamy preto nedáva zmysel. Zdôvodnite ju podľa účelu, rizík a prípadných osobitných povinností.
Do bezpečnostného logu nezapisujte heslá, celé prihlasovacie tokeny ani obsah zákazníckej komunikácie len preto, že je to technicky jednoduché. Dohodnite prístupové roly, evidenciu prístupov analytikov a zmluvné podmienky spracúvania údajov. Bezpečnostný nástroj nemá vytvoriť ďalšiu nekontrolovanú databázu.
07Prvý rozsah prevezmite cvičením od udalosti po obnovu
NIST SP 800-61 rev. 3, vydané v apríli 2025, prepája riešenie incidentov so širším riadením kybernetických rizík. Pre firmu je užitočný hlavne dôsledok: príprava, detekcia, reakcia a obnova musia nadväzovať na seba.
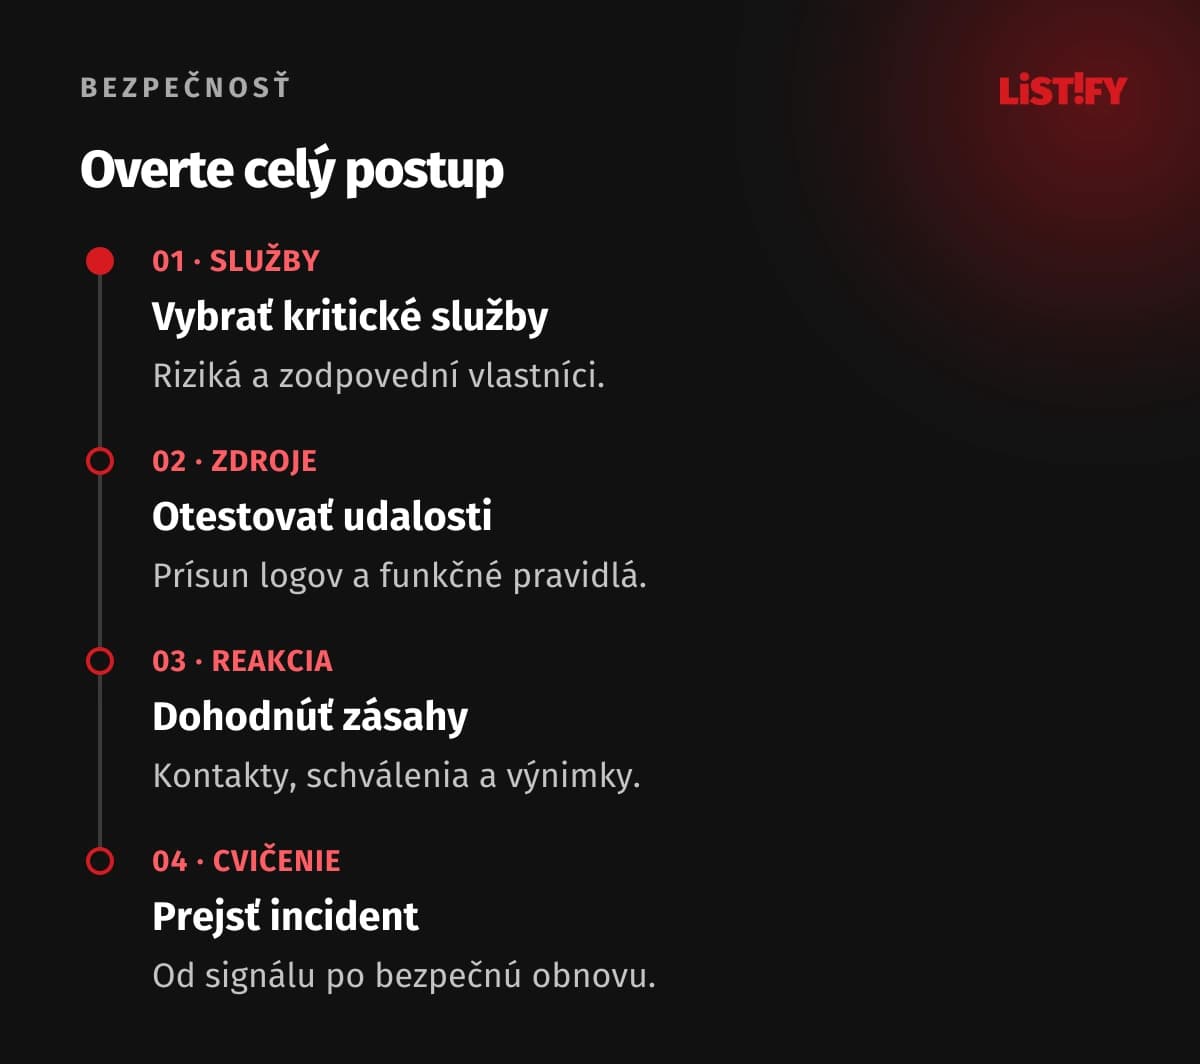
- Vyberte kritické služby a vlastníkov. Opíšte, čo by znamenalo zneužitie účtu, výpadok systému alebo neoprávnený export.
- Pripojte potrebné zdroje a vytvorte malé množstvo zrozumiteľných pravidiel. Overte ich na schválených testovacích udalostiach.
- Dohodnite kontaktovanie, právomoci a obmedzenia zásahov. Vyskúšajte aj situáciu, keď hlavný kontakt neodpovedá.
- Prejdite celý postup vrátane návratu do prevádzky. Zapíšte chýbajúce údaje, oneskorenia a zmeny, ktoré treba dokončiť.
Pri pravidelnom hodnotení sledujte, koľko kritických zdrojov je zdravých, ktoré prípady zostali bez rozhodnutia a či sa opakujú rovnaké falošné poplachy. Počet odoslaných upozornení je slabý dôkaz kvality. Užitočnejší je konkrétny prípad s dohľadateľným rozhodnutím a vykonaným krokom.
Pri odovzdaní výsledku žiadajte stručný záznam, ktorému rozumie aj vedenie: čo sa stalo, ktoré systémy boli zasiahnuté, čo sa vykonalo a aké riziko zostáva. Technické dôkazy môžu byť v prílohe. Na následnej kontrole určte jedného vlastníka každej opravy a overte jej účinok rovnakou testovacou udalosťou. Ak sa prípad opakuje, nerozhodujte len podľa toho, či analytik dodržal dohodnutú lehotu. Zistite, prečo sa neodstránila príčina, či mal správca potrebné oprávnenie a či sa zmenila konfigurácia systému.
08Najčastejšie otázky o SIEM a SOC
Potrebuje stredná firma vlastný SOC?
Nie automaticky. Rozhoduje riziko, rozsah systémov, potrebné hodiny dohľadu a dostupnosť vlastných odborníkov. Externá alebo kombinovaná služba môže byť vhodná, ak má jasne určené pokrytie a spoluprácu s firmou.
Nahradí SIEM antivírus a ochranu zariadení?
SIEM spája a vyhodnocuje udalosti, zatiaľ čo ochrana zariadení zabezpečuje vlastnú detekciu a zásahy na nich. Tieto funkcie sa dopĺňajú. Samotný zber logov neznamená, že zariadenie bude automaticky chránené alebo izolované.
Znamená SOC vždy dohľad 24 hodín denne?
Pri konkrétnej ponuke to overte v zmluve. Dohodnite prevádzkové hodiny, nočné zásahy, eskaláciu a dostupnosť firemnej pohotovosti. Nepretržitý príjem upozornení nie je to isté ako nepretržitá ľudská reakcia.
Máme od začiatku zbierať všetky logy?
Začnite zdrojmi potrebnými pre vybrané rizikové situácie. Priebežne merajte objem, kvalitu a oneskorenie. Ďalšie dáta pridávajte podľa konkrétnej detekcie alebo vyšetrovania, aby náklady a prístup k osobným údajom zostali odôvodnené.
Ako obmedziť falošné poplachy?
Doplňte firemný kontext, schválené zmeny, vlastníkov účtov a očakávané správanie. Pravidlá upravujte podľa zdokumentovaných prípadov. Výnimka má mať dôvod, vlastníka a termín kontroly, aby natrvalo nevypla dôležitú detekciu.
Ako poznáme, že služba naozaj funguje?
Nechajte vykonať schválený test od zdrojovej udalosti po vyhodnotenie a zásah. Overte aj výpadok logovania a nedostupný kontakt. Pri prevzatí žiadajte výsledky týchto skúšok, nie iba zoznam nainštalovaných konektorov.