MFA a passkeys vo firme: ako sprísniť prihlásenie a nezablokovať vlastný tím
Zamestnanec potvrdí cudziu požiadavku na telefóne. Správca stratí bezpečnostný kľúč. Obchodník si zapne novú metódu, no stará aplikácia stále prijíma samotné heslo. Silnejšie prihlásenie pomôže iba vtedy, keď firma vyrieši celý prístup k účtu: registráciu, používanie, náhradný postup aj odobratie.
Viacfaktorové overenie, MFA, používa odlišné typy faktorov. Dvojfaktorové overenie je jeho konkrétna podoba s dvoma faktormi. Prihlásenie bez hesla zas opisuje skúsenosť používateľa. Tieto pojmy sa prekrývajú, ale neznamenajú to isté.
Pre slovenskú firmu má rozhodnutie vychádzať z účtov a práce. Iné nároky má administrátor cloudu, obchodník v CRM a externý spolupracovník na zdieľanom zariadení. Nasledujúce modelové situácie a kontrolný postup pomôžu vybrať metódu aj prevziať funkčné zavedenie. Žiadna z nich nie je zárukou proti každému útoku.
01Dve obrazovky ešte neznamenajú dva faktory
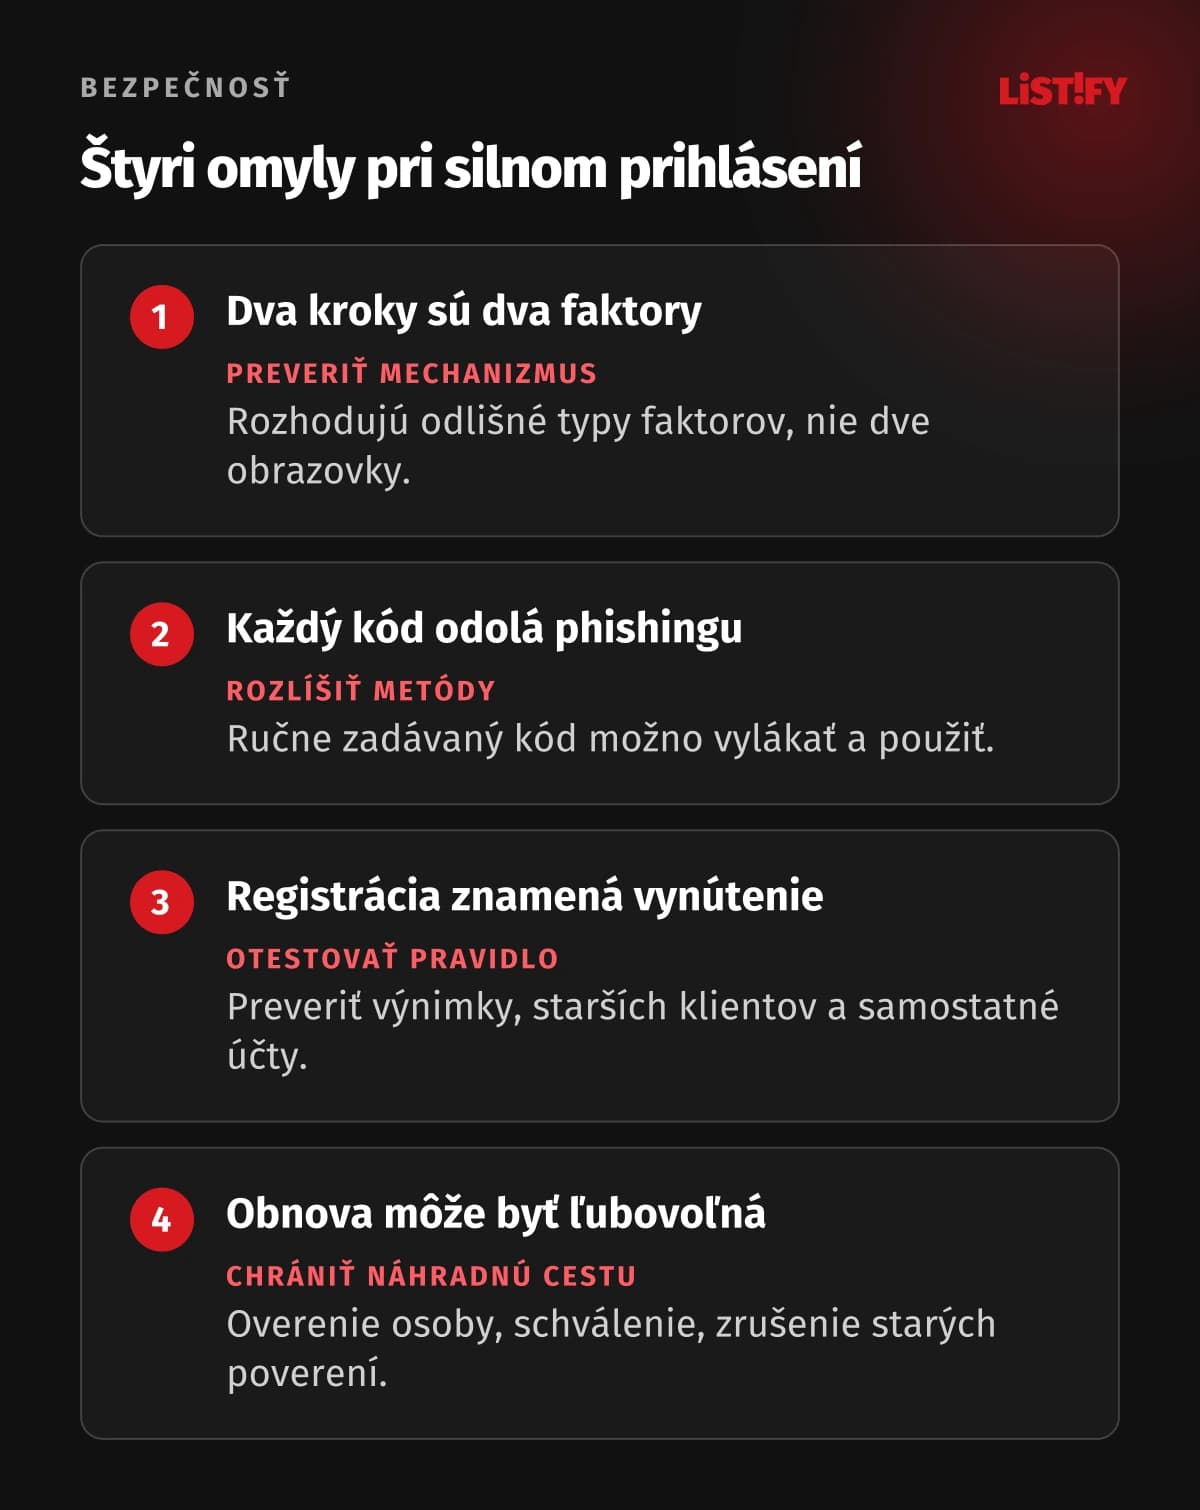
Faktor je napríklad niečo, čo viete, čo máte alebo čím ste. Heslo a ďalší tajný údaj sú stále rovnaký typ faktora. Dva po sebe zadané kódy preto neposudzujte podľa počtu krokov, ale podľa skutočného mechanizmu overenia.
NIST rozlišuje typy autentifikátorov a odolnosť voči phishingu. Ručne zadaný jednorazový kód môže útočník vylákať a okamžite použiť pri prihlásení. Kód z aplikácie preto nie je automaticky odolný voči phishingu len preto, že rýchlo zanikne. NIST je technický rámec, nie všeobecná zákonná povinnosť každej slovenskej firmy.
| Metóda | Čo treba zvážiť | Čo vyskúšať |
|---|---|---|
| Heslo a SMS kód | Dodatočné overenie s rizikami telefónneho čísla a vylákania kódu | Zmenu čísla, nedoručenie a bezpečný náhradný postup. |
| Heslo a kód z aplikácie | Nevyžaduje prijatie SMS, no ručný kód možno vylákať | Výmenu telefónu, obnovu a odmietnutie zadania kódu na cudzej stránke. |
| Heslo a potvrdenie požiadavky | Pohodlné použitie, riziko odsúhlasenia cudzej požiadavky | Zobrazený kontext, odmietnutie a nahlásenie nevyžiadanej výzvy. |
| Passkey alebo vhodný FIDO bezpečnostný kľúč | Odolnosť voči phishingu, podpora služby a riadená správa poverení | Konkrétne zariadenia, overenie používateľa, náhradu a odobratie. |
Potvrdzovanie čísel alebo zobrazenie kontextu môže zlepšiť prácu s výzvou. Nezamieňajte ho však automaticky s odolnosťou kryptografickej metódy voči phishingu. Pri citlivom účte si vypýtajte presný opis povolenej metódy a spôsob jej vynútenia.
02Začnite účtami, ktorých strata zasiahne celú firmu
Zmapujte firemný e-mail, centrálnu identitu, cloud, účtovníctvo, CRM, správu domén a zálohovanie. Samostatne označte správcov a účty schopné schvaľovať platby alebo exportovať citlivé údaje. Jeden taký účet môže otvoriť cestu do ďalších služieb.
Pre každý systém overte dostupné metódy, spôsob vynútenia a obnovu. Zaregistrované MFA ešte neznamená, že ho služba vyžaduje pri každom relevantnom prístupe. Pravidlo môže platiť len pre časť používateľov alebo mať výnimku, na ktorú sa zabudlo.
- Pracovné účty: používané aplikácie, zariadenia a potrebná metóda overenia.
- Správcovia: oddelené použitie na správu, silnejšia ochrana a núdzové prevzatie.
- Externí ľudia: vlastná identita, schválený rozsah a termín ukončenia prístupu.
- Integrácie: samostatné aplikačné identity a poverenia vhodné pre automatickú prevádzku.
Modelová obchodná firma nemá čakať na výmenu celého informačného systému. Môže začať ochranou e-mailu a kritických správcov, ale až po príprave obnovy a skúške. Následný plán má zahrnúť aj samostatné služby, ktoré nie sú pripojené k centrálnemu prihláseniu.
Do kontroly patrí aj prvá registrácia a pridanie ďalšieho autentifikátora. Osoba, ktorá už zneužila účet, si nesmie jednoducho pripojiť vlastnú metódu. Dohodnite overenie používateľa, upozornenie na zmenu a postup pri podozrení. Pri novom zamestnancovi spojte vydanie prístupu s potvrdeným nástupom a schválenou pracovnou rolou.
03Pri passkeys vyberáte aj spôsob správy kľúčov
FIDO Alliance opisuje passkeys ako poverenia založené na kryptografickom páre kľúčov. Prihlásenie je naviazané na príslušnú službu, čo pomáha odolať podvodnej prihlasovacej stránke. Používateľ môže operáciu potvrdiť miestnym PIN kódom alebo biometriou. Pri tomto overení sa biometrická vzorka neposiela vzdialenej službe.
Rozlišujte synchronizované passkeys a kľúče viazané na konkrétne zariadenie. Synchronizácia uľahčuje dostupnosť na ďalšom zariadení, ale vyžaduje posúdiť správcu kľúčov, jeho účet a obnovu. Kľúč viazaný na zariadenie zasa potrebuje pripravenú náhradu pri strate alebo poruche.
Passkey s požadovaným overením používateľa môže spájať držbu poverenia s miestnym PIN kódom alebo biometriou. Nie každá funkcia nazvaná bezheslová však automaticky preukazuje rovnakú silu overenia. V zadaní potvrďte, čo služba vyžaduje a čo dokáže pravidlo prístupu vynútiť.
Dokumentácia Microsoft Entra pre passkeys rozlišuje podporu a možnosti použitia. Overte konkrétne operačné systémy, prehliadače, klientov a podporované poverenia. Názov FIDO2 v ponuke nestačí na potvrdenie, že celý pracovný postup funguje na všetkých zariadeniach.
Pri firemnom účte rozhodnite, kde môže byť passkey uložený. Osobný účet správcu kľúčov nemusí vyhovovať pravidlám firmy, najmä pri správcovskom prístupe. Nevytvárajte spoločný priečinok poverení pre všetkých ľudí len preto, aby prihlásenie pôsobilo jednoduchšie.
04Silné prihlásenie nesmie mať zabudnutú slabšiu cestu
Spíšte všetky spôsoby prístupu: web, mobilnú aplikáciu, staršieho klienta, VPN aj samostatnú administráciu. Spoločné prihlásenie pomáha riadiť identity, ale nepokrýva automaticky každú alternatívnu cestu. Vyskúšajte aj prístup, ktorý pracovný tím bežne nepoužíva.
Microsoft vysvetľuje blokovanie starších spôsobov autentifikácie, ktoré nedokážu uplatniť moderné pravidlá rovnakým spôsobom. Pred obmedzením zistite, či ich využíva zariadenie alebo aplikácia firmy. Náhradu pripravte tak, aby zavedenie ochrany nezastavilo potrebnú prevádzku.
Aplikačným prístupom nevynucujte ľudské potvrdenie na telefóne ako provizórne riešenie. Potrebujú vhodnú identitu, oprávnenia a správu tajomstiev. Zároveň nesmú zostať skrytou možnosťou obísť kontrolu prístupov k citlivým údajom. Zaznamenajte, kto ich prevádzkuje a ako sa zrušia.
Passkeys ani MFA samy neriešia škodlivý program v zariadení alebo ukradnutú prihlásenú reláciu. Chráňte aj zariadenia, aktualizácie a relácie. Pri podozrení na zneužitie musíte vedieť odobrať prístup a ukončiť dostupné relácie, nie iba zmeniť prihlasovaciu metódu.
05Obnovu účtu pripravte pred prvým strateným telefónom
OWASP upozorňuje, že obnova nesmie vytvoriť cestu na obídenie MFA. Zamestnanec má mať použiteľný náhradný postup, ale osoba, ktorá žiada o zmenu, musí byť primerane overená. Samotný naliehavý telefonát nepreukazuje, komu účet patrí.
Podľa služby pripravte ďalší schválený autentifikátor, vhodne chránené obnovovacie kódy alebo riadenú pomoc podpory. Ak sú kódy uložené len v uzamknutom účte, pri jeho strate nepomôžu. Dostupnosť náhrady otestujte so skúšobným používateľom a zaznamenajte, kto obnovu schválil.
Pri resetovaní overte, ktoré staré poverenia sa zrušili a ako sa zaregistruje nová metóda. Používateľ má dostať zrozumiteľnú informáciu o zmene. Pri citlivom účte kontrolujte aj neobvyklé obnovenia, aby zneužitie podpory nezostalo nepovšimnuté.
Microsoft odporúča osobitne spravované núdzové administrátorské účty. Ich účelom je zachovať schopnosť správy pri probléme s bežným prístupom. Majú mať riadenú ochranu, dostupnosť a kontrolu použitia. Núdzový účet nepoužívajte ako každodennú skratku na obchádzanie pravidiel.
06Pilot musí preveriť aj cestovanie, výmenu a odchod
Vyberte ľudí s rôznymi úlohami a zariadeniami, nie iba IT tím. Nech prejdú pracovný deň vrátane vzdialeného prístupu a potrebných aplikácií. Zaznamenajte chyby podpory a rozdiely, ktoré treba vyriešiť pred rozšírením.
- Prvý štart: registrácia, overenie používateľa a prístup do potrebných aplikácií.
- Zmena zariadenia: nový telefón, nový počítač a strata pôvodného autentifikátora.
- Obmedzené podmienky: služobná cesta, nedostupné spojenie a použitie zdieľaného zariadenia.
- Ukončenie spolupráce: zablokovanie účtu, odobratie poverení a kontrola ďalších prístupov.
Nie každá metóda ani prenos medzi zariadeniami fungujú bez internetu. Preto skúšajte presne tú situáciu, ktorú firma potrebuje, namiesto všeobecného predpokladu. Pri zdieľanom počítači nevytvárajte osobné poverenie, ktoré zostane dostupné ďalšiemu pracovníkovi.
Výnimku pomenujte, schváľte a obmedzte. Určite náhradné opatrenie a termín vyriešenia. Inak sa dočasne nepodporovaná aplikácia môže zmeniť na trvalý otvorený prístup. Pri zavedení pripojte stručné pokyny, kam hlásiť nevyžiadanú výzvu a ako postupovať pri strate zariadenia.
Vyhodnoťte aj dostupnosť podpory. Zamestnanec na služobnej ceste nemá zostať odkázaný na správcu, ktorého nevie zastihnúť. Určite bežný aj núdzový kontakt a spôsob overenia, ktorý nepoužíva iba práve stratené zariadenie. Tímu ukážte postup na jednoduchej skúške, aby ho pri probléme nemusel prvýkrát hľadať. Pokyny majú vysvetliť aj to, že používateľ neposkytuje jednorazové ani obnovovacie kódy osobe, ktorá ho nečakane kontaktuje a žiada ich.
07Zavedenie uzavrite funkčnou skúškou pravidiel
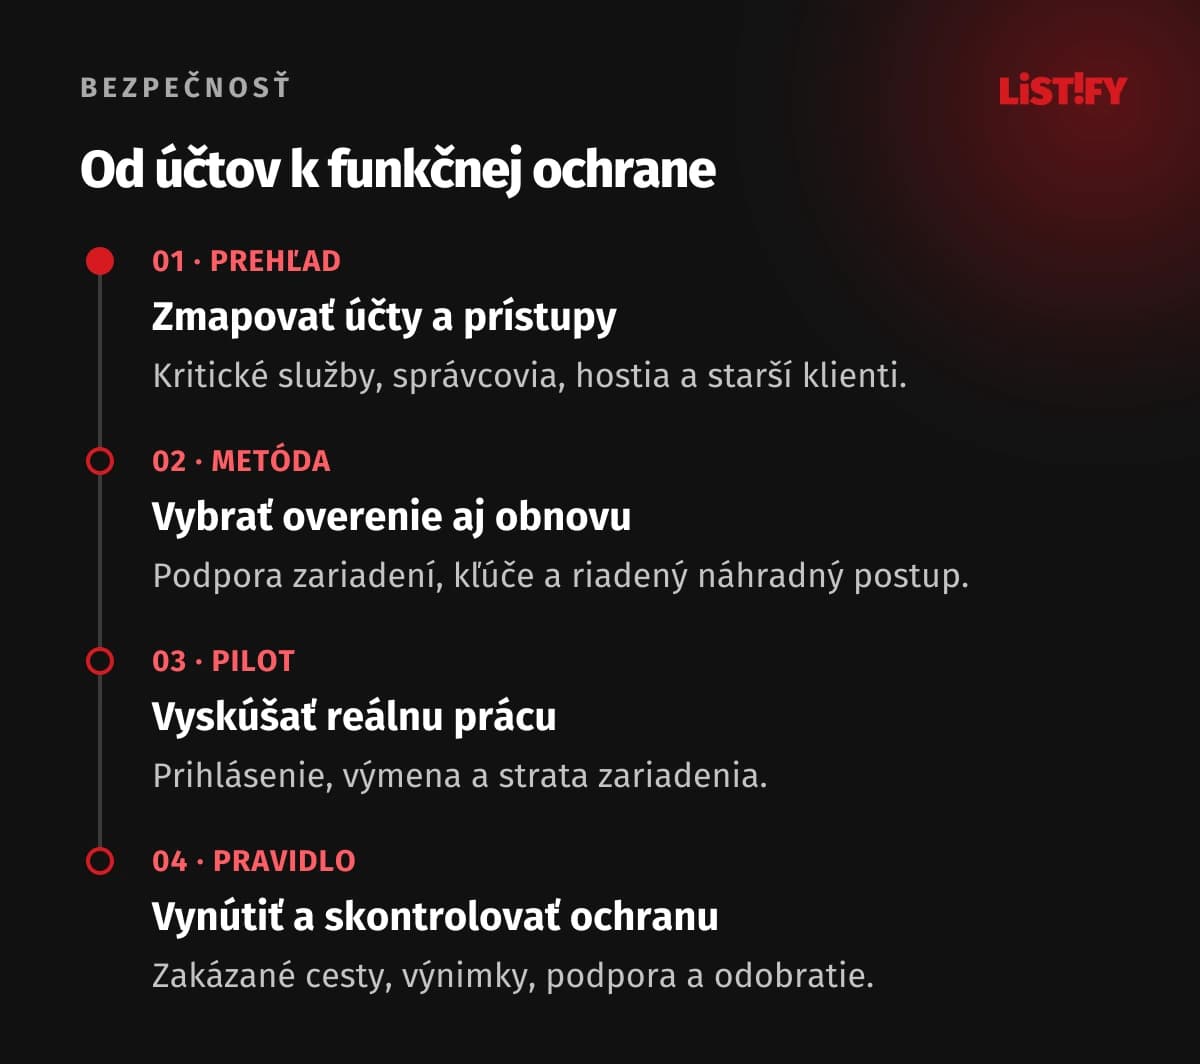
- Zmapujte účty a cesty prístupu. Kritické služby, správcovia, externé účty a starší klienti.
- Vyberte metódu a obnovu. Podpora zariadení, pravidlá kľúčov, náhradný autentifikátor a riadený reset.
- Spustite pilot v reálnej práci. Bežné prihlásenie, strata zariadenia, výmena a prístup z mobilu.
- Vynúťte pravidlo a kontrolujte výnimky. Skúška zakázanej cesty, dostupná podpora, záznamy a odoberanie prístupov.
Počet zaregistrovaných ľudí nie je jediný výsledok. Zistite, kde sa metóda naozaj vyžaduje, či niekto používa nepovolenú náhradu a ako dopadla obnova. Pri prechode ponechajte jasnú možnosť bezpečne riešiť zlyhanie. Heslá vypnite až v rozsahu, v ktorom ste fungovanie bez nich skutočne overili.
08Časté otázky
Je dvojfázové overenie vždy dvojfaktorové?
Počet krokov sám nerozhoduje. Dva tajné údaje môžu patriť k rovnakému typu faktora. Preverte konkrétny mechanizmus, nie iba vzhľad prihlasovacej obrazovky.
Odolá kód z autentifikačnej aplikácie phishingu?
Ručne zadávaný kód možno vylákať a okamžite použiť. Metóda pomáha oproti samotnému heslu, ale nemá sa zamieňať s kryptografickým prihlásením odolným voči phishingu.
Sú všetky passkeys rovnaké?
Rozlišujú sa najmä spôsobom uloženia, synchronizáciou, overením používateľa a podporou služby. Pre firmu posúďte aj správu účtu, obnovu a odobratie. Názov metódy sám neurčuje celý režim prístupu.
Posiela passkey náš odtlačok prsta webovej službe?
Pri bežnom miestnom biometrickom overení passkey zostáva biometrická vzorka v zariadení. Služba dostane kryptografický dôkaz a výsledok overenia, nie vzorku odtlačku. Iná funkcia aplikácie môže spracúvať biometrické údaje odlišne.
Môžeme po zavedení passkeys okamžite zrušiť heslá?
Až po overení všetkých potrebných ciest, zariadení a náhradných postupov. Nie každá aplikácia používa spoločné prihlásenie. Prechod riadi konkrétna podpora služby a pravidlá firmy.
Čo má zamestnanec robiť pri nevyžiadanej výzve?
Nemá ju schváliť len preto, aby prestala chodiť. Má použiť dohodnutý spôsob nahlásenia a preverenia účtu. Pokyny musia byť dostupné aj bez potvrdenia podozrivej požiadavky.
Ako zabrániť zablokovaniu jediného správcu?
Pripravte a vyskúšajte riadený núdzový prístup, vhodnú náhradu autentifikátora a overenie pri obnove. Chráňte poverenia a sledujte ich použitie. Núdzový postup nemá byť trvalou slabšou cestou pre bežnú prácu.