Zabezpečení e-shopu před výpadky a útoky v sezoně: Black Friday a Vánoce
Před sezonou potřebujete vědět, jakou zátěž e-shop zvládne, co ho chrání a kdo rozhodne při problému. Silnější server sám nevyřeší limit platební brány ani pravidlo ochrany, které zablokuje zákazníky. Připravte společný plán pro technický tým, marketing, sklad a podporu, s ověřenými hranicemi a jasnou možností provoz omezit.
Ráno začne kampaň, návštěvnost roste a objednávky přestávají postupovat do skladu. Web přitom stále odpovídá. Příčinou může být přetížená databáze, limit partnera nebo bezpečnostní pravidlo zavedené večer před akcí. Při takovém modelovém incidentu rozhoduje předem připravené řízení provozu.
Funkční cestu zákazníka od reklamy po expedici najdete v kontrole e-shopu před Black Friday a Vánocemi. Tento článek navazuje kapacitou, obrannými opatřeními a organizací špičky. Nejde o příslib provozu bez výpadku, ale o způsob, jak zjistit slabá místa a připravit reakci.
01Sezona potřebuje vlastní provozní zadání
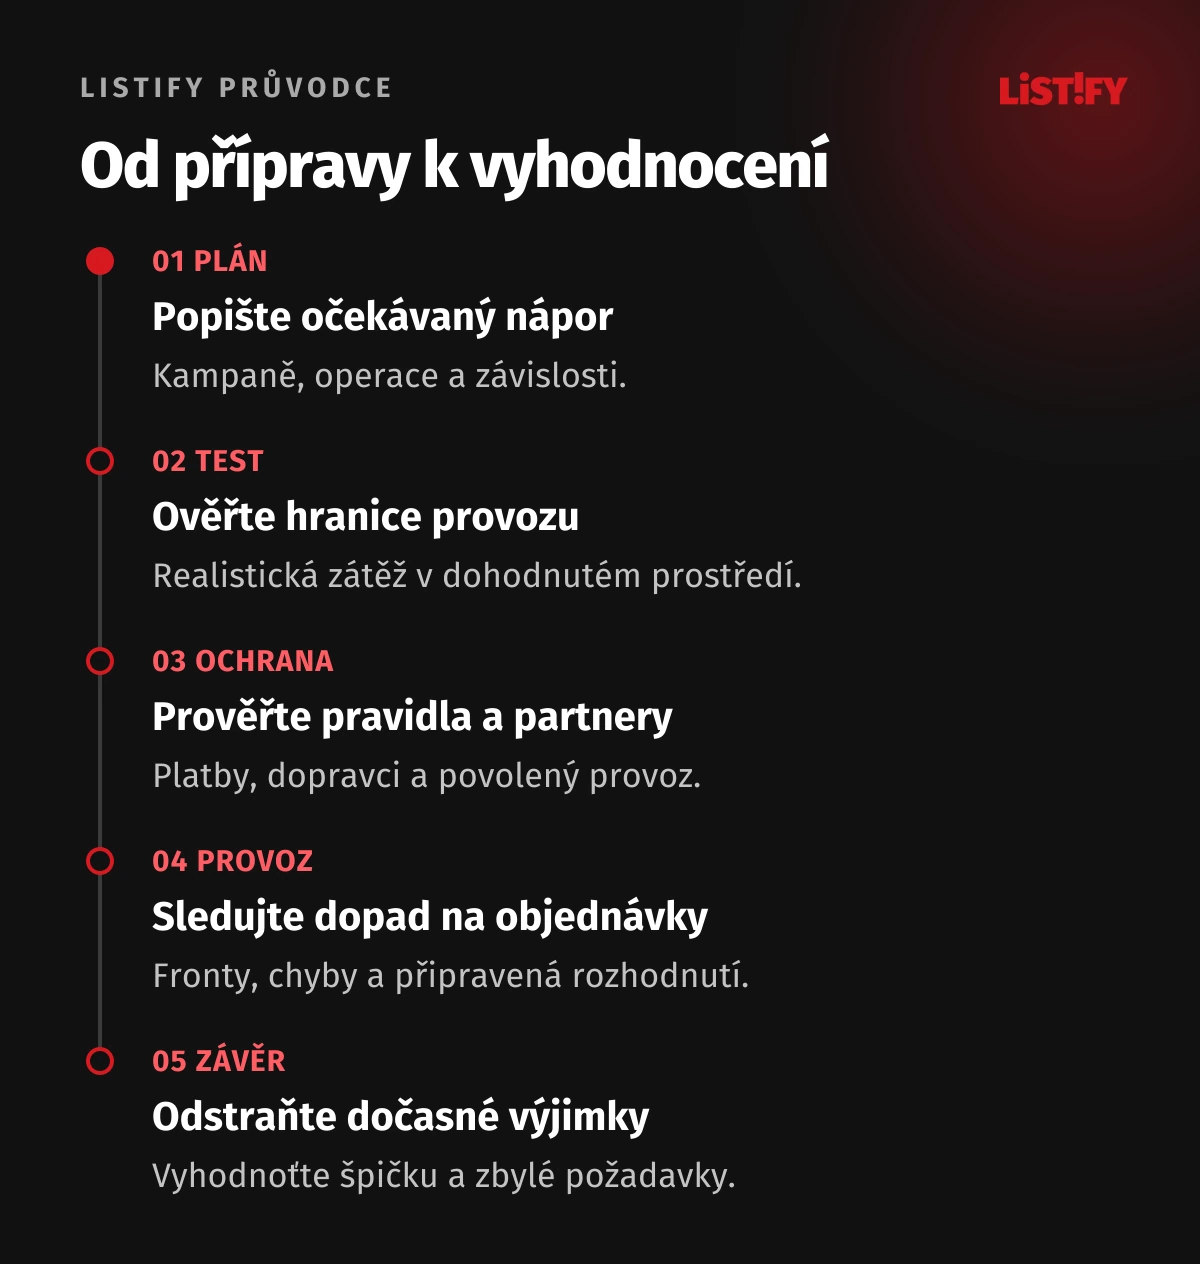
Sepište termíny kampaní, propagované produkty, očekávané špičky a plánované změny. Z minulého provozu vyberte nejsilnější srovnatelné období, nikoli pouze měsíční průměr. Doplňte nejistoty: nová kampaň může přivést jiný typ návštěvníků a jiné operace. Jediný počet souběžných uživatelů nevystihuje zatížení vyhledávání, košíku a administrace.
Určete důležité výsledky: přijetí objednávky, potvrzení platby, rezervaci zboží a předání skladu. U každého potřebujete vlastníka a hranici přijatelného zpoždění. Když ji překročíte, musí následovat konkrétní rozhodnutí, ne jen červené číslo v přehledu. Marketing, sklad a technický tým mají používat stejný plán.
02Najděte nejslabší článek celé objednávkové cesty
| Oblast | Co ověřit před akcí | Odpovědnost |
|---|---|---|
| Aplikace a databáze | Reálnou propustnost, pomalé operace a rezervu kapacity. | Vývoj a provoz. |
| Ochrana provozu | Pravidla, výjimky a dopad na skutečné zákazníky. | Správce ochrany a aplikace. |
| Externí služby | Limity, dostupnost podpory a postup při omezení. | Vlastník konkrétní integrace. |
| Sklad a zákaznická podpora | Kapacitu vyřízení a aktuální informace o omezeních. | Vedoucí provozu. |
| Kampaně | Kdo může upravit přítok návštěvníků. | Pověřený marketingový koordinátor. |
CDN může odlehčit statickému obsahu, nemusí však zrychlit každý zápis objednávky. Automatické navýšení serverů zase nepřidá kapacitu cizímu API. Ověřte také kvóty účtu a dobu, za kterou se vyšší kapacita skutečně zapojí. Pro podrobnosti navazuje škálování aplikace při růstu.
03Zátěžová zkouška má odpovědět na předem danou otázku
Domluvte oprávněný rozsah testu, prostředí a podmínky zastavení. Zátěž negenerujte bez dohody proti produkci ani proti cizím službám. Připravte realistickou kombinaci prohlížení, hledání, změn košíku a objednávek. Nesmí vzniknout skutečné zásilky, nechtěné platby nebo rozesílka zákazníkům.
Microsoft doporučuje výkonnostní testy s měřitelnými cíli a podmínkami odpovídajícími reálnému provozu. Měřte dokončené operace, chyby, dobu odpovědi a stáří front. Průměr může zakrýt pomalou část zákazníků; sledujte rozložení výsledků a související příčiny.
Zkoušku doplňte delším během, náhlým nárůstem a návratem po omezení. Ověřte také méně zahřátou mezipaměť a větší objem reálné struktury dat. Zjištěné úzké místo opravte a znovu ověřte. Diagnostiku jednotlivých operací popisuje výkon webové aplikace.
04Rozlišujte nápor zákazníků, útok a chybu ochrany
Velký provoz není automaticky útok. Naopak malý počet náročných požadavků může vyčerpat citlivou část aplikace. Provozní přehled proto musí ukázat typ požadavků, chybovost a dopad na objednávky. Když ochrana odmítá skutečné kupující, statistika zablokovaných požadavků sama nevypovídá o úspěchu.
Cloudflare popisuje WAF jako filtrování webových a API požadavků podle pravidel; DDoS ochranu řeší samostatně. Konkrétní možnosti závisejí na službě a tarifu. Ani jedna vrstva nenahrazuje opravu aplikace, správná oprávnění a připravený provozní tým.
Před akcí ověřte nové pravidlo na skutečných uživatelských cestách. Zvlášť zkontrolujte přihlášení, formuláře a serverová potvrzení partnerů. Výjimka pro legitimní integraci musí zachovat její ověřování, například podpis podle dokumentace poskytovatele. Plošné vypnutí ochrany při první potíži není připravený náhradní postup.
05Platební brána, dopravce i e-mail mají vlastní limity
U každé důležité služby zapište vlastníka účtu, použitý tarif, ověřené limity a kontakt pro eskalaci. Zjistěte, zda limit platí pro celý účet, konkrétní operaci nebo počet souběžných požadavků. Například Stripe dokumentuje několik druhů omezení API. Jeho hodnoty nelze automaticky použít na jinou bránu ani na váš konkrétní provoz.
Připravte zpracování dočasné nedostupnosti: řízené čekání, bezpečné opakování a dohledání konečného výsledku. Při čekající platbě nenabádejte zákazníka bez rozmyslu k dalšímu pokusu, který by mohl vytvořit druhou operaci. Integrační chování rozebírá propojení systémů přes API.
06Změny před akcí řiďte podle rizika
Naplánujte dokončení významných úprav s prostorem pro opakovanou kontrolu. Těsně před vrcholem se vyhněte nesouvisejícím změnám, jejichž přínos nevyvažuje riziko. Omezení změn ale nesmí blokovat naléhavou bezpečnostní opravu. Pro tu potřebujete jasného schvalovatele, ověření a připravenou reakci při problému.
Do změnového přehledu patří také konfigurace ochrany, platební nastavení, DNS a doplňky třetích stran. Zálohujte potřebný stav a ověřte, co lze vrátit bez ztráty nových objednávek. Bezpečnostní základ shrnuje zabezpečení serveru, HTTPS a cloudu. Správce musí vědět, která změna byla poslední a kdo ji provedl.
07Během špičky sledujte obchodní dopad a rozhodujte
| Signál | Co nejprve rozlišit | Připravené rozhodnutí |
|---|---|---|
| Roste stáří čekajících objednávek | Kapacita, chyba dat nebo nedostupný partner. | Omezit vstup, obnovit přenos nebo řešit konkrétní chybu. |
| Přibývá nejistých plateb | Zpoždění potvrzení versus skutečné zamítnutí. | Dohledat stav a omezit problematickou cestu. |
| Ochrana blokuje více požadavků | Útok versus legitimní provoz. | Upravit konkrétní pravidlo a ověřit dopad. |
| Sklad nestíhá zpracování | Technická chyba versus provozní kapacita. | Upravit slibované termíny a případně přítok objednávek. |
Ke každému rozhodnutí určete člověka, zástupce a komunikační kanál. Předem dohodněte, kdo smí pozastavit kampaň, omezit platební metodu nebo zapnout informaci o problému. Zaznamenávejte čas změn, aby se po zásahu dal vyhodnotit výsledek. Příliš mnoho souběžných oprav bez koordinace zhoršuje orientaci.
08Připravte omezený provoz i bezpečnou obnovu
Náhradní režim má být konkrétní: například zpřístupnit katalog, ale nepřijímat nové objednávky, které nelze bezpečně uložit. Nezaměňujte zobrazení potvrzovací stránky za skutečné přijetí. U plateb a rezervací potřebujete jasné zacházení s rozpracovanými případy, aby zákazník nevytvořil druhou objednávku jen kvůli nejasné hlášce.
Ověřte obnovu a kontakty ještě před akcí. Kopie dat má obsahovat potřebné části a být dostupná oprávněnému člověku i při výpadku hlavního účtu. Návrat celé databáze může odstranit novější objednávky, zatímco jejich platby zůstanou u brány. Souvislosti vysvětluje zálohování a ověřená obnova. Při podezření na napadení se obnova koordinuje také s řešením incidentu.
09Po sezoně odstraňte dočasné výjimky
Porovnejte očekávání s dosaženým provozem: kde se čekalo, co vyžadovalo ruční zásah a jak fungovaly kontakty. Oddělte výpadky od zpomalení a od problému ve skladu. Bez této souvislosti mohou technické grafy vypadat dobře, přestože zákazníci nedostali objednávku v přislíbeném režimu.
Prověřte dočasná oprávnění, bezpečnostní výjimky a navýšené služby. Kapacitu snižujte podle skutečného zbytku provozu; po kampani mohou pokračovat exporty, vratky a podpora. Pro příští špičku uchovejte scénáře a výsledky testů. Listify může v rámci servisu a správy pomoci vymezit sezonní kontrolu a navazující opravy.
10Časté otázky k ochraně e-shopu v sezoně
Stačí před akcí zvýšit výkon hostingu?
Jen pokud jste ověřili, že omezením je právě tato kapacita. Problém může být v databázi, aplikaci, externím API nebo skladu. Zvýšení výkonu musí navazovat na měření a kontrolu celé objednávkové cesty.
Potřebujeme WAF i DDoS ochranu?
Rozsah závisí na provozu a současné architektuře. Jde o odlišné části ochrany, které mohou poskytovatelé kombinovat. Nejdříve zjistěte, co již máte, kudy provoz prochází a kdo pravidla spravuje. Název služby sám nepotvrzuje konkrétní pokrytí.
Lze zatěžovat platební bránu v testovacím režimu?
Pouze podle podmínek a domluvy s poskytovatelem. Sandbox nemusí mít kapacitu ani pravidla produkce. Zátěž vlastního systému lze často ověřit s připravenou simulací partnera a skutečnou integraci zkontrolovat samostatně.
Máme při problému hned vypnout reklamy?
Rozhodněte podle dopadu a předem dohodnutých podmínek. Pokud nové objednávky nelze bezpečně přijímat, další přítok může zhoršovat situaci. Technický koordinátor a marketing mají mít společný postup, nikoli čekat na improvizované schválení.
Co připravit pro sezonní kontrolu?
Adresu e-shopu, plán kampaní, minulou špičku a seznam důležitých služeb. Přidejte známé potíže a odpovědné kontakty. Listify s vámi vymezí rozsah ověření; samotný termín akce neumožňuje slíbit nápravu všech problémů.