Jak nastavit role a oprávnění v interním systému, aby data neunikala
Role „uživatel“ a „administrátor“ většinou nestačí. Firma potřebuje určit, kdo smí pracovat s konkrétním záznamem, za jakých podmínek a co se stane při změně pozice. Ukážeme, jak převést pracovní odpovědnosti do srozumitelných pravidel, která server opravdu vynucuje a která dokážete průběžně kontrolovat.
Modelový nákupní systém umožňuje zaměstnanci vytvořit požadavek a vedoucímu jej schválit. Vedoucí ale může zároveň nakupovat pro vlastní tým. Pokud pouhé spojení dvou rolí dovolí schválit vlastní požadavek, technicky fungující systém porušuje firemní pravidlo. Právě podobné kombinace je třeba vyřešit před přidělováním přístupů.
Přihlášení řeší, pod jakou identitou člověk jedná. Tento článek pokračuje za ním: navrhuje rozhodnutí o povolené práci. Technické souvislosti identity najdete v průvodci SSO, MFA a správou uživatelů. Zde sestavíme použitelnou politiku oprávnění, nikoli nový přihlašovací mechanismus.
01Začněte operacemi a vlastníky dat
Sepište činnosti, které mají obchodní význam: zobrazit nabídku, změnit dodavatele, schválit požadavek, stáhnout přílohu nebo exportovat zákazníky. „Přístup do modulu“ je příliš široký popis. Člověk může potřebovat číst stav objednávky, aniž by měl získat nákupní cenu nebo oprávnění objednávku zrušit.
Ke každé oblasti přiřaďte vlastníka z firmy. Ten rozhoduje, kdo údaje potřebuje a proč; vývojový tým pravidlo převádí do systému. Správce infrastruktury nemusí být automaticky oprávněným čtenářem všech obchodních dokumentů. Oddělte technickou správu účtů od práce s jejich obsahem a popište nezbytné výjimky.
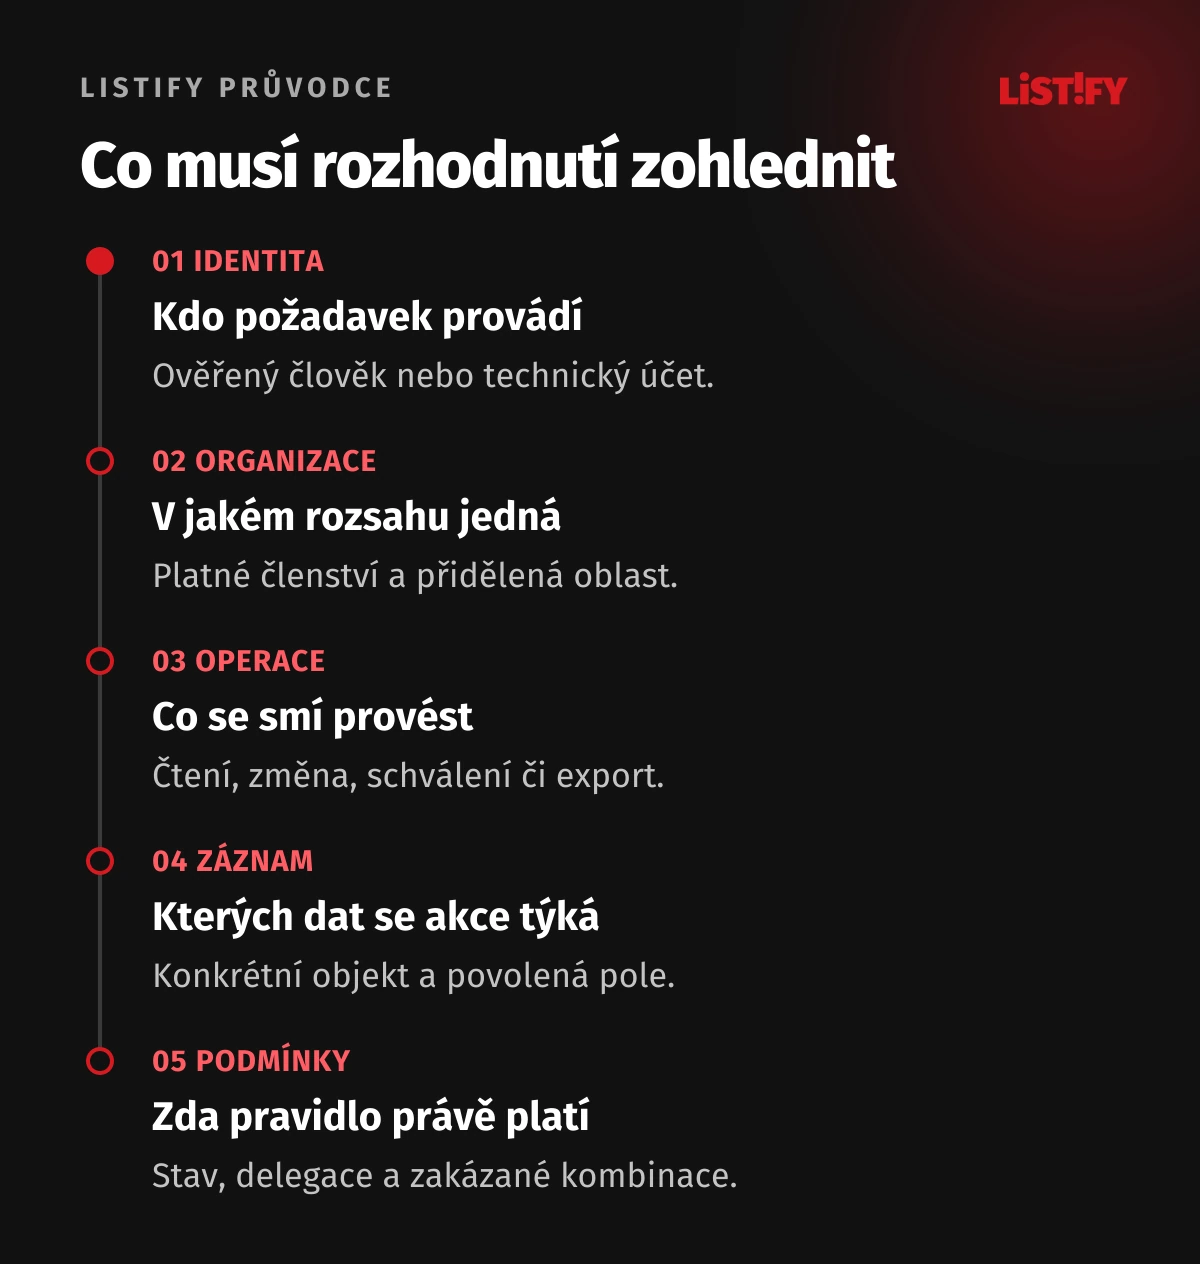
Užitečný podklad má tvar: subjekt, operace, rozsah dat, podmínka a schvalovatel. Například nákupčí smí upravit koncept požadavku ve své pobočce, ale po odeslání mění vybrané údaje řízenou opravou. Tento zápis je přesnější než název pracovní pozice a snáze se z něj připraví test.
02Kombinujte role s podmínkami, které mají vlastní zdroj
RBAC sdružuje oprávnění do rolí. Je přehledný pro opakující se pracovní odpovědnosti, například nákupčího nebo schvalovatele. ABAC vyhodnocuje atributy subjektu, objektu, operace a případně prostředí, jak popisuje NIST SP 800-162. Může tak zohlednit pobočku, stav dokumentu nebo schvalovací limit.
| Prvek pravidla | Příklad použití | Co musí být jasné |
|---|---|---|
| Role | Nákupčí může zakládat požadavky. | Kdo roli schvaluje a co přesně obsahuje. |
| Atribut | Schvalovatel jedná jen ve své pobočce. | Důvěryhodný zdroj a aktuálnost pobočky. |
| Vztah k záznamu | Projektový člen vidí přidělené zakázky. | Kdo členství vytvoří a kdy končí. |
| Omezení kombinace | Autor nesmí schválit vlastní požadavek. | Pravidlo platí i při souběhu více rolí. |
Nevytvářejte samostatnou roli pro každou kombinaci pobočky, projektu a limitu, pokud ji lze vyjádřit podmínkou. Současně nepřidávejte atribut, jehož původ neumíte doložit. Údaj poslaný prohlížečem, že člověk patří do vedení, není autoritativním podkladem pro rozhodnutí. Každá podmínka potřebuje vlastníka a pravidlo aktualizace.
03Sepište rozhodovací příklady včetně zákazů
Matice oprávnění má zachytit povolené i zamítnuté situace. U kombinace rolí předem určete, zda se oprávnění sčítají a které zákazy mají přednost. Hierarchie pracovních pozic nemusí být hierarchií přístupů. Ředitel může potřebovat souhrnné výsledky bez přístupu ke každému osobnímu údaji.
| Modelová situace | Výsledek | Důvod v pravidle |
|---|---|---|
| Nákupčí upravuje vlastní koncept v přidělené pobočce. | Povolit určená pole. | Role, rozsah a stav vyhovují. |
| Stejný člověk schvaluje svůj požadavek jako vedoucí. | Zamítnout. | Oddělení vytvoření a schválení má přednost. |
| Zástupce schvaluje po skončení delegace. | Zamítnout. | Dočasné pověření již neplatí. |
| Správce uživatelů žádá export obchodních dat. | Nevyplývá automaticky z role. | Správa účtů je jiná pravomoc než export. |
Zvažte také povolená pole při čtení a zápisu. Uživatel může vidět částku, ale ne interní marži; upravit poznámku, ale ne vlastní schvalovací limit. Přístup k detailu neznamená automatické právo na hromadný export. Souvislosti vysvětluje ochrana dat v systémech na míru.
04Vynucujte rozhodnutí na serveru a zamítejte nejasné případy
OWASP Authorization Cheat Sheet doporučuje výchozí zamítnutí a ověřování každého požadavku. Když pro novou operaci chybí povolující pravidlo, nemá se stát dostupnou všem přihlášeným. Skrytí tlačítka slouží orientaci uživatele; rozhodnutí o vydání dat nebo provedení změny musí udělat server.
Kontrolujte konkrétní záznam, nikoli pouze možnost otevřít obrazovku. OWASP BOLA rozlišuje právě chybu v oprávnění k objektu. Neodhadnutelný identifikátor tento krok nenahrazuje. Stejná politika musí chránit seznam, detail, vyhledávání, export i přílohy.
Při změně důležitého stavu musí kontrola a zápis odpovídat jedné konzistentní situaci. Pokud se během schvalování změnila částka nebo vlastník, původní rozhodnutí již nemusí platit. Předem určete reakci na konflikt a výpadek autorizační služby. Nejasnost nemá vést k tichému povolení citlivé operace.
05Oddělte firmy a přenášejte ověřený kontext
Tenant zde znamená samostatnou zákaznickou organizaci. Vybraná firma v přepínači je pouze požadovaný kontext; server musí potvrdit oprávněné členství. Zaměstnanec může mít v jedné organizaci schvalovací roli a v jiné jen čtení. Oprávnění se nesmějí při přepnutí slít do jedné globální identity správce.
OWASP pro více tenantů zahrnuje také cache, soubory a asynchronní práci. Ověřený kontext proto musí doprovázet i export vytvořený na pozadí. Při jeho stažení znovu rozhodněte podle relevantních aktuálních oprávnění. Oddělená databáze sama neopraví chybné přiřazení žádosti k firmě.
Architektonické varianty rozebírá multi-tenant izolace firem. Pro zadání oprávnění je zásadní jednoduchá otázka: které cesty vracejí data a přes kterou kontrolu každá z nich prochází? Odpověď má zahrnout také reporty, oznámení a sdílené odkazy.
06Řiďte změny role, zastupování a odchod
Při změně pozice porovnejte požadovaný nový stav s dosavadním přístupem. Pouhé přidání další role vytváří postupně širší oprávnění. Zastupování zapisujte s účelem, rozsahem, schvalovatelem a koncem platnosti. Delegace nemá předat více práv, než dovoluje delegující osoba a firemní pravidla.
Stanovte, kdy se odebrání práv projeví v otevřené relaci, používaném tokenu a čekající úloze. Krátká platnost tokenu není totéž co okamžité odvolání. Výsledek ověřte na aktivním přístupu, nikoli jen novým pokusem o přihlášení. U technických účtů navazuje správa tajných klíčů.
Pravidelnou revizi zaměřte na skutečnou potřebu: kdo má privilegovaný přístup, proč jej stále potřebuje a kdo to potvrdil. Frekvenci určete podle rizika a změn firmy. Nevyužívání oprávnění může být důvodem k prověření, není však samo důkazem, že lze odebrat například nouzovou roli.
07Výjimky a podporu udělejte dohledatelné
Podpora někdy potřebuje prohlédnout problém zákazníka. Navrhněte schválený, časově omezený rozsah s viditelným důvodem. Zaznamenejte skutečného operátora i organizaci, ve které jednal. Trvalý sdílený účet správce skrývá odpovědnost a komplikuje ukončení přístupu jednotlivého pracovníka.
Auditní záznam má vysvětlit změnu oprávnění a významné použití: kdo, kdy, v jakém rozsahu a s jakým výsledkem. Neukládejte do něj hesla, tokeny ani celé citlivé dokumenty. Určete, kdo záznamy smí číst a kdo kontroluje neobvyklé exporty či přidělení široké role. Samotná existence logu nestačí.
08Ověřte politiku před spuštěním i po změně systému
Z každého rozhodovacího příkladu připravte test s neprodukčními účty a daty. Zahrňte uživatele stejné role v jiné pobočce, jinou organizaci, skončenou delegaci a kombinaci rolí. Správný výsledek zamítnutí znamená také žádný vedlejší zápis a žádné zpřístupněné chráněné pole.
Testujte pravidla při každé významné změně rolí, exportu nebo procesu. OWASP k regresním testům autorizace pracuje s testovací maticí a kontrolou různých hranic přístupu. Zaměstnancům při školení nového systému vysvětlete také postup žádosti o chybějící oprávnění.
Potřebujete převést nejasné role na ověřitelná pravidla? V rámci bezpečnostního auditu lze dohodnout kontrolu konkrétních operací a podklady pro opravu. Připravte seznam rolí, hlavní datové oblasti a nejcitlivější úkony. Začněte jedním procesem, jehož hranice dokážete popsat.
09Časté otázky k rolím a oprávněním
Stačí dvě role, uživatel a správce?
U jednoduché aplikace mohou stačit, pokud jejich rozsah odpovídá práci. Jakmile se liší organizace, pobočky, schvalování nebo citlivost dat, potřebujete přesnější pravidla. Počet rolí není cíl; cílem je srozumitelné a ověřené rozhodnutí.
Musíme RBAC nahradit ABAC?
Ne automaticky. Role mohou zůstat přehlednými balíčky oprávnění a podmínky doplní konkrétní rozsah. Vyberte model, který dokážete vysvětlit, udržovat a testovat. Složitější technologie nevyřeší nejasnou firemní odpovědnost.
Chrání data skryté tlačítko nebo náhodné ID?
Samy o sobě ne. Rozhraní může být užitečnější a identifikátor hůře odhadnutelný, ale server musí rozhodnout o konkrétní akci a záznamu. Kontrola má platit i při znalosti správného odkazu.
Má správce automaticky vidět všechna data?
Není to nutná vlastnost role. Oddělte správu uživatelů, konfigurace a obchodních údajů. Potřebný nouzový přístup navrhněte zvlášť s jasným schválením, účelem a dohledatelným použitím.
Co máme dodat pro posouzení?
Seznam pracovních rolí, příklady povolených a zakázaných operací, organizace či pobočky a proces zastupování. Popište známé výjimky. Citlivá data a přístupová tajemství domluvte až bezpečnou cestou v dohodnutém rozsahu.