GDPR a IT bezpečnost: jak chránit osobní údaje
Ochrana osobních údajů začíná u důvodu, proč je zpracováváte, a pokračuje jejich cestou systémem. GDPR propojuje právní požadavky s každodenním provozem. IT má zajistit přiměřenou ochranu a doložit, že přístupy, uchování, obnova i reakce na incident skutečně fungují.
Začněte jedním důležitým procesem. Spojte člověka, který rozhoduje o jeho účelu, s vlastníkem systému a odpovědnou osobou pro ochranu údajů. Výsledkem má být přehledné rozhodnutí, konkrétní opatření a ověřený výsledek, se kterým firma umí dále pracovat.
01Začněte datovým tokem a důvodem zpracování
Osobní údaj nemusí být jen jméno a rodné číslo. Také identifikátor zákazníka nebo kombinace informací mohou souviset s identifikovatelným člověkem. V systému zmapujte formuláře, databáze, exporty, podporu i zálohy. Sledujte cestu údajů od získání až po odstranění, včetně míst, která hlavní aplikace uživateli neukazuje.
EDPB vysvětluje základní zásady ochrany údajů, včetně účelu, minimalizace a omezení uložení. Pro každou činnost určete konkrétní účel a odpovídající právní základ. Souhlas není univerzálním řešením všech procesů. Technický tým má dostat schválené požadavky, ze kterých může navrhnout formulář, oprávnění a uchování.
V modelové servisní firmě rozdělte údaje potřebné pro vyřízení zakázky, účetní doklady a marketingové kontakty. Nejde o jedinou společnou hromadu zákaznických dat. Každý proces může mít jiný účel, uživatele i dobu uchování. Tento příklad popisuje návrh evidence, nikoli právní posouzení konkrétní firmy.
Připravte krátkou mapu: jaký údaj, proč, kde, kdo jej používá, komu se předává a kdo rozhoduje o jeho odstranění. Připojte vlastníka procesu. Mapa musí odpovídat skutečnému provozu; seznam databázových sloupců sám nevysvětlí práci podpory ani ruční export obchodního oddělení.
02Bezpečnost posuzujte podle dopadu na lidi
Průvodce EDPB k zabezpečení pracuje s přiměřenými technickými a organizačními opatřeními podle rizika. Chraňte důvěrnost, správnost a dostupnost údajů. Riziko nehodnoťte jen jako ztrátu peněz firmy. Zvažte důsledky pro lidi, například zneužití identity, zveřejnění soukromé informace nebo chybné rozhodnutí z poškozených dat.
Pro jednotlivé scénáře určete možné selhání, jeho dopad, současnou ochranu a zbylé slabé místo. Může jít o odcizený účet, omylem sdílený export nebo nefunkční obnovu. Závažnost a pravděpodobnost pomohou vybrat pořadí oprav. Samotný počet záznamů nepopisuje celý problém; záleží také na jejich obsahu a použití.
| Oblast | Otázka pro firmu | Použitelný podklad |
|---|---|---|
| Účel a právní základ | Proč údaje potřebujeme? | Schválený popis zpracování |
| Minimalizace | Potřebujeme všechna pole? | Odůvodněný rozsah dat |
| Řízení přístupu | Kdo smí co udělat? | Role a ověřené oprávnění |
| Odolnost a obnova | Co při ztrátě či změně dat? | Výsledek zkoušky obnovy |
| Odpovědnost | Kdo sleduje změny a rizika? | Vlastník a záznam rozhodnutí |
Ke každé prioritě připojte odpovědného člověka a důkaz dokončení. U exportu to může být ukázka omezení rozsahu, u obnovy skutečný protokol z bezpečné zkoušky. Stav hotovo založený pouze na zakoupené službě neposkytuje stejnou jistotu jako ověřený výsledek.
03Ochrana začíná u formuláře a výchozího nastavení
EDPB popisuje ochranu při návrhu a ve výchozím nastavení. Systém má standardně zpracovávat údaje potřebné pro daný účel, s odpovídajícím rozsahem, dostupností a dobou uchování. Například žádost o termín konzultace nemusí předem vyžadovat údaje, které budete potřebovat až pro jinou následnou službu.
Zkontrolujte nepovinná pole, automatické sdílení a funkce exportu. U nové integrace zvažte, zda potřebuje kompletní profil, nebo jen identifikátor a konkrétní stav. Dobrý návrh snižuje počet míst, kde musí člověk později napravovat zbytečný sběr. Vývojový a testovací systém neposuzujte jako výjimku jen proto, že není veřejný.
Doby uchování určujte podle účelu a příslušných požadavků. Neexistuje jedna společná lhůta pro všechny osobní údaje. Připravte přehled pravidel a technické provedení odstranění, případně dalšího oprávněného uchování. Rozhodnutí má zahrnout také kopie, indexy a související služby, nikoli pouze hlavní tabulku.
Vymazání jednoho zákaznického profilu si ověřte na bezpečně připraveném scénáři. Co zůstane v exportu a co vznikne při obnově ze zálohy? Pokud je další uchování odůvodněné, vymezte přístup a další použití. Požadavek na odstranění musí mít zjistitelný výsledek, ne jen tlačítko bez návaznosti.
U zpracování, které pravděpodobně představuje vysoké riziko pro práva a svobody lidí, je potřeba posouzení vlivu na ochranu osobních údajů. Průvodce EDPB jej spojuje s vyhodnocením před zahájením takového zpracování. Nepovažujte tento krok za automatický požadavek pro každý jednoduchý formulář. Podstatné jsou skutečný rozsah, povaha a kontext procesu. Při významné změně je znovu projděte s odpovědnou osobou.
04Oprávnění spojte s konkrétní pracovní potřebou
CNIL doporučuje spravovat oprávnění podle skutečných potřeb, odstraňovat nepotřebné přístupy a pravidelně je prověřovat. Navrhněte role pro čtení, změnu, export a správu. Obchodník, účetní a servisní technik nemusí potřebovat stejný rozsah. Dočasné zastupování nemá vytvářet trvalé rozšíření přístupů.
Změnu role propojte s nástupem, přesunem a odchodem člověka. Evidujte schválení a kontrolujte také servisní účty a přístupy dodavatelů. Zrušení přihlášení do jedné aplikace nemusí automaticky vyřešit dříve vytvořené tokeny, sdílené odkazy nebo soubory na jiném úložišti. Ověřte skutečný rozsah odebrání.
Doplnění více faktorů přihlášení pomůže chránit účty; výběr a zavedení rozebíráme v článku o MFA a passkeys ve firmě. Přihlášení ale ještě neurčuje, ke kterému záznamu má člověk právo. Otestujte přístup mezi odděleními i přímé otevření či změnu nepovoleného objektu.
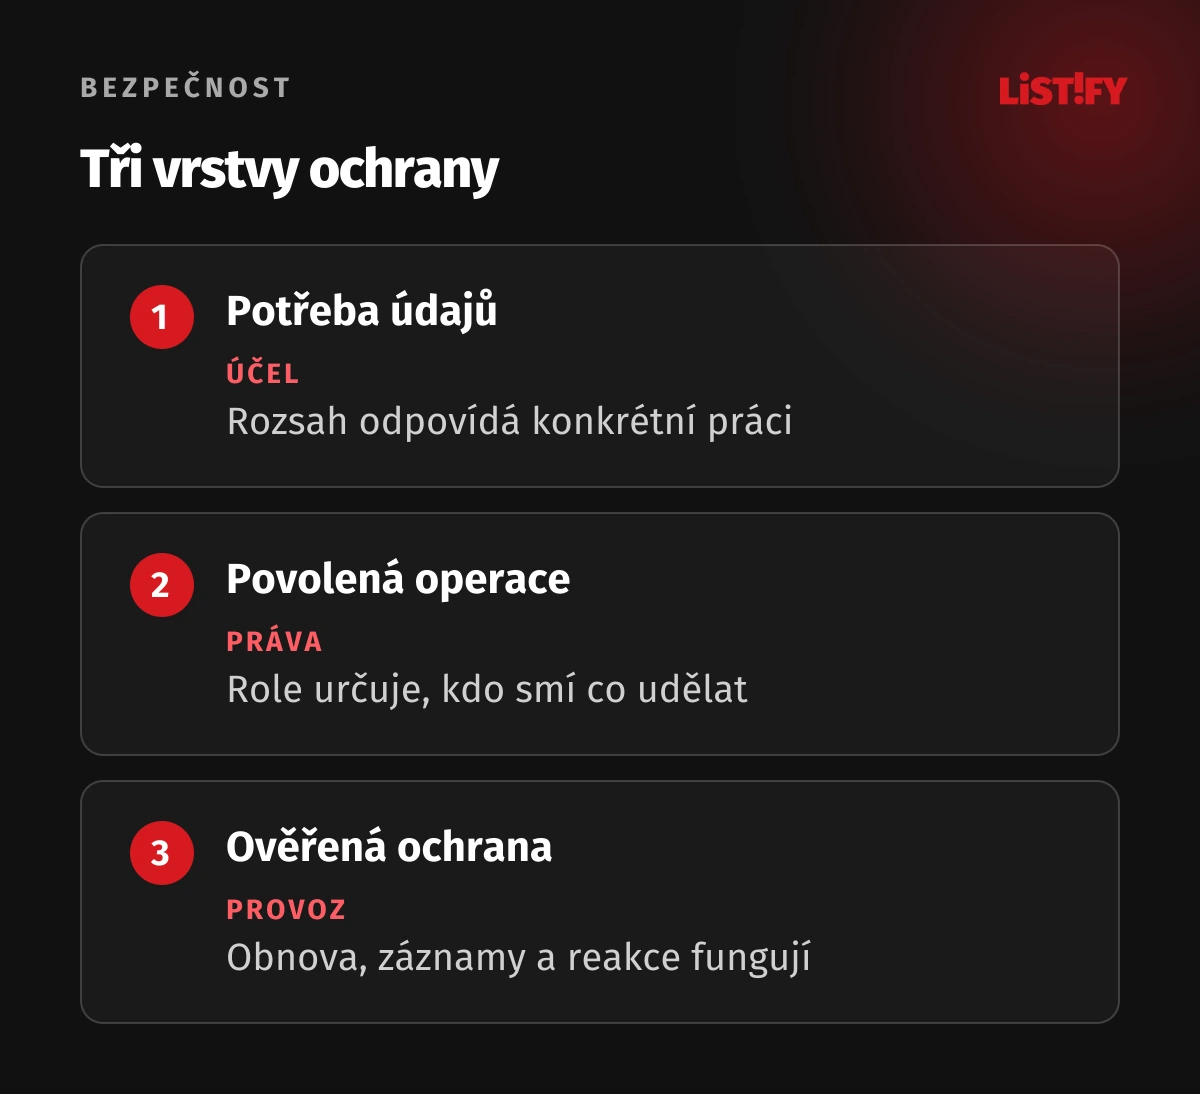
Při kontrole rolí dejte jejich seznam vedoucímu příslušného procesu. Správce infrastruktury nemusí poznat, zda pracovník stále vyřizuje danou agendu. Společné ověření provozní potřeby a technického nastavení je praktičtější než potvrzení oprávnění jen podle názvu pracovní pozice.
05Šifrování, logy a obnova potřebují vlastní pravidla
CNIL u šifrování zdůrazňuje také ochranu a správu klíčů. Zkontrolujte přenos, uložení a možnost odemčení dat. Šifrované úložiště nebrání oprávněné aplikaci zobrazit obsah nepovolenému uživateli při chybné autorizaci. Řešte také přístup ke klíčům a postup jejich obnovy či výměny.
Doporučení CNIL k logování řeší dohledatelné události i omezení zbytečných kopií údajů. Pro vyšetření potřebujete vědět, kdo, kdy a jakou operaci provedl. Nevkládejte do záznamu automaticky celý obsah požadavku, hesla nebo citlivý dokument. Určete účel logů, jejich ochranu a dobu uchování.
Bezpečnostní příručka CNIL v části o zálohách doporučuje pravidelné zkoušky obnovy a oddělení záložních kopií. Záloha musí být přístupná, když ji potřebujete, a současně chráněná před neoprávněným čtením či stejným útokem jako produkce. Pouhá zpráva o dokončené kopii neprokazuje obnovitelnost.
Při zkoušce ověřte potřebná data, klíče, návaznosti a možnost bezpečně spustit systém. Zapište zjištěné problémy a potřebnou dobu obnovy. Kontrolu provádějte v přiměřeném prostředí, aby sama nerozšířila přístup k údajům. Výsledek využijte pro konkrétní opravy a příští ověření, nikoli pouze pro archivovaný protokol.
06Dodavatel nepřebírá všechna rozhodnutí za vás
EDPB rozlišuje správce a zpracovatele podle skutečné činnosti. Správce určuje účely a prostředky zpracování; zpracovatel pracuje s údaji jeho jménem a podle pokynů. Označení každého IT dodavatele za zpracovatele bez posouzení vztahu může být nepřesné. Vyjasněte roli pro konkrétní službu.
Pokud jde o vztah správce a zpracovatele, připravte odpovídající smluvní úpravu. Zahrňte pokyny, zabezpečení, další zpracovatele, součinnost a ukončení zpracování. Prakticky potřebujete znát dostupné kontakty, způsob hlášení událostí a reálné možnosti vrácení či odstranění dat. Smlouva a konfigurace služby musí spolu souviset.
U cloudové služby prověřte, kdo může k údajům přistupovat, kam se přenášejí a které další služby jsou zapojené. Samotná lokalita hlavního serveru nepopisuje podporu, telemetrii ani všechny datové toky. Potřebné podmínky ověřte pro konkrétní produkt a způsob použití. Nepřebírejte závěr jen ze značky poskytovatele.
Při předání nové verze systému vyžadujte popis změněných datových toků a přístupů. Nový export, analytický nástroj nebo podpora dalšího dodavatele mohou změnit dřívější posouzení. Návaznosti řízení přístupu rozebíráme také v článku o bezpečnosti dat v systémech na míru.
Domluvte také způsob předání při ukončení služby. Praktická kontrola exportu má zahrnout formát, úplnost a možnost dalšího použití. Pokud přístup zajišťoval osobní účet bývalého pracovníka, předejte správu včas. Provozní závislost musí mít vlastníka stejně jako technické nastavení.
07Incident připravte jako konkrétní postup
EDPB řadí mezi porušení i ztrátu dostupnosti či změnu údajů, nejen zveřejněnou databázi. Připravte kontakt pro zaměstnance, odpovědného člověka a postup ochrany důkazů. Podezření nejprve bezpečně prověřte a omezte další dopad. Tým potřebuje umět rozlišit technickou závadu a porušení zabezpečení osobních údajů.
ÚOOÚ vysvětluje ohlašování porušení: správce ohlašuje bez zbytečného odkladu, pokud možno do 72 hodin od chvíle, kdy se o porušení dozvěděl, ledaže je nepravděpodobné riziko pro práva a svobody lidí. Nejde o dobu určenou k čekání. Případné zpoždění musí být odůvodněno.
Všechna porušení dokumentujte, včetně těch neohlašovaných. Při vysokém riziku se uplatní také oznámení dotčeným lidem bez zbytečného odkladu, s příslušnými zákonnými výjimkami. Zpracovatel informuje správce bez zbytečného odkladu. Rozhodnutí opřete o skutečné okolnosti, rozsah, možné následky a přijatá opatření.
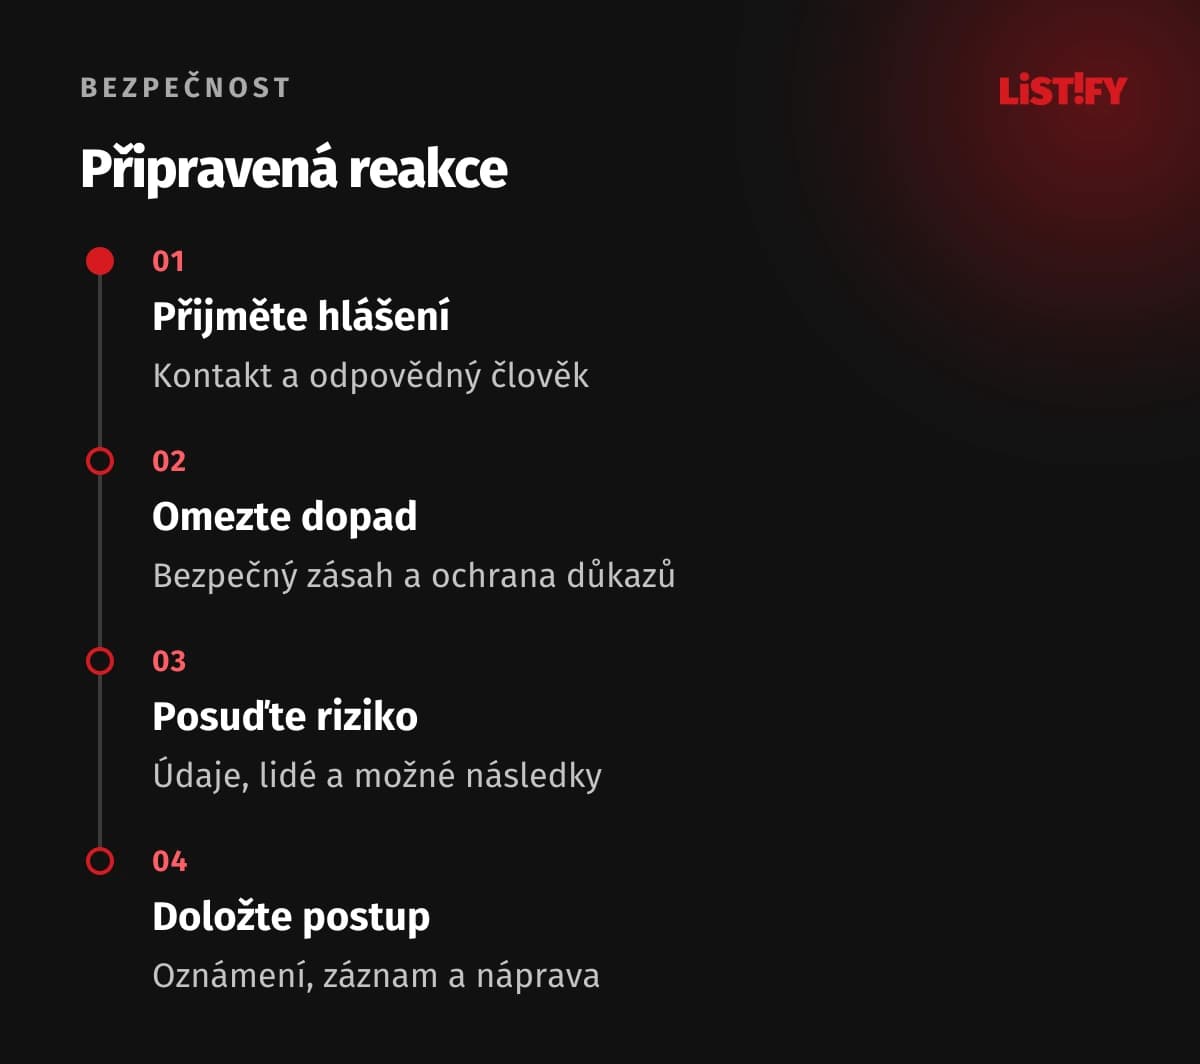
Procvičte modelový omylem sdílený export: kdo přijme hlášení, zruší přístup, zjistí obsah a rozhodne o dalším postupu? Poznamenejte nejasnosti a opravte kontakty i rozhodovací cestu. Cvičení poskytne použitelnější podklad než obecná věta, že incident řeší IT. Po události prověřte příčinu a účinnost nápravy.
08Časté otázky ke GDPR a IT bezpečnosti
Stačí zabezpečený server pro soulad s GDPR?
Nestačí. Potřebujete také odůvodněný účel, právní základ, přiměřený rozsah a pravidla zpracování. Serverové zabezpečení chrání část procesu; celý datový tok zahrnuje lidi, exporty a další služby.
Musíme mít souhlas se všemi osobními údaji?
Ne. Souhlas je jedním z právních základů a jeho vhodnost záleží na konkrétním účelu a vztahu. Nejprve vymezte zpracování a odpovídající požadavky, potom navrhněte technické řešení.
Jsou pseudonymizovaná data anonymní?
Ne automaticky. EDPB vysvětluje, že pseudonymizaci lze pomocí dalších informací obrátit a údaje zůstávají osobními. Anonymizace vyžaduje posouzení možnosti identifikace; pouhé odstranění jména tento výsledek neprokazuje.
Je 72 hodin lhůta pro každý bezpečnostní problém?
Ne. Jde o pravidlo ohlašování relevantního porušení osobních údajů od okamžiku, kdy se o něm správce dozvěděl. Rozhodnutí zahrnuje riziko pro lidi. Reagujte bez zbytečného odkladu a posouzení dokumentujte.
Přechází odpovědnost za data na cloudového dodavatele?
Ne jako celek. Vyjasněte skutečné role a povinnosti obou stran, smlouvu, konfiguraci i součinnost. Firma stále potřebuje řídit vlastní zpracování a rozumět tomu, co služba skutečně zajišťuje.
Proč zkoušet obnovu, když zálohování hlásí úspěch?
Úspěšná kopie nepotvrzuje úplnost, dostupnost klíčů ani schopnost spustit související systém. Bezpečná zkouška ověří konkrétní obnovu a ukáže, co je nutné opravit.
Kde začít v menší firmě?
Vyberte důležitý proces a zmapujte jeho údaje, účel, přístupy, dodavatele a uchování. Navazujte konkrétními riziky, vlastníky oprav a ověřením. Postupně rozšiřujte stejnou disciplínu na další procesy.