Phishing ve firmě: školení nestačí, pokud podvod projde přes účetní
Dodavatel poslal nové číslo účtu. Šéf chce rychlou platbu. IT žádá potvrzení přihlášení. Každý požadavek může zapadat do běžného pracovního dne. Obranu proto postavte také na tom, co firma před platbou, přístupem a změnou údajů skutečně ověřuje.
Účetní nemusí udělat chybu v účetnictví, aby firma přišla o peníze. Stačí, když správně proplatí podvodně upravenou fakturu. Zaměstnanec nemusí znát všechny technické triky. Musí vědět, kdy má požadavek zastavit, kde ho ověří a komu zavolá, pokud už něco provedl.
Dobré školení pracuje se situacemi konkrétní firmy. Navazuje na pravidla pro změnu bankovního účtu, správu přístupů a sdílení dokumentů. Když vedení běžně žádá výjimky přes chat a obchází schvalování, zaměstnanci dostávají stejný návyk, který může využít útočník.
01Útočník napodobuje práci, kterou lidé opravdu dělají
Phishing používá podvodné zprávy a stránky. Sociální inženýrství má širší záběr: může jít také o telefonát, návštěvu, nátlak nebo dlouhé budování důvěry. Cílem bývá získat údaje, změnit postup nebo přimět člověka k platbě. Spear-phishing míří na vybraného člověka či organizaci a využívá znalost jejich prostředí.
Český NÚKIB doporučuje kombinovat technická, procesní a personální opatření. Jeho doporučení ke spear-phishingu pochází z roku 2020; princip více vrstev obrany zůstává užitečný. Nedělejte z něj ale statistiku současných útoků.
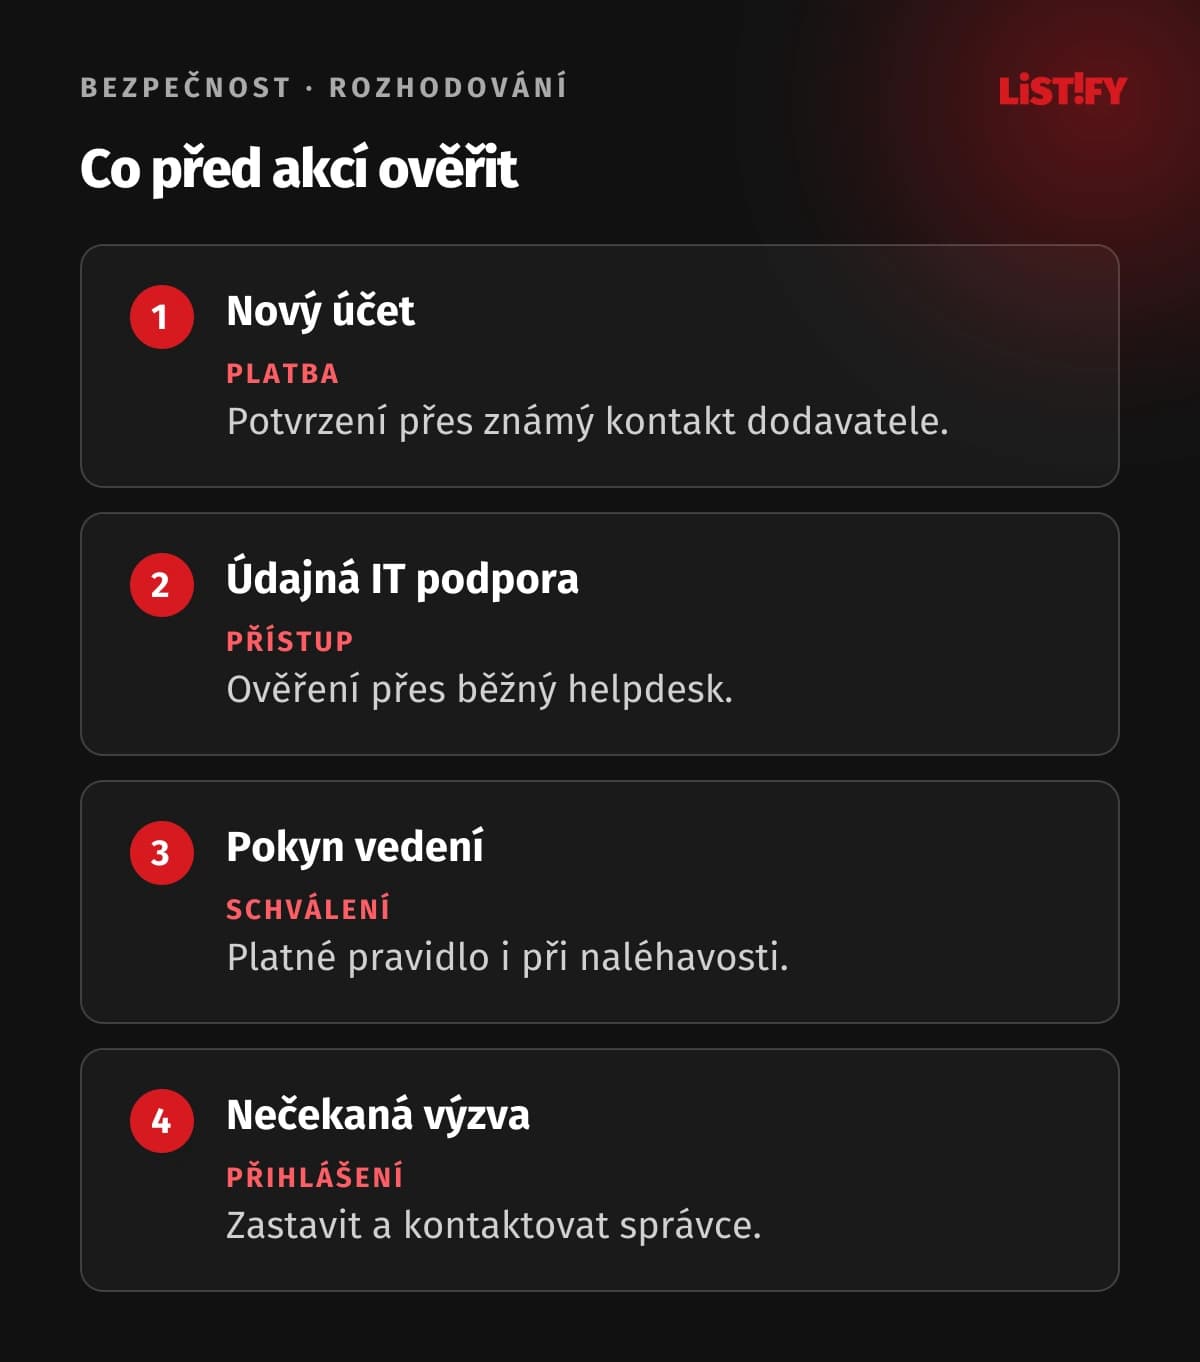
- Účetní dostane údajnou opravu bankovního účtu zavedeného dodavatele.
- Nováček obdrží zprávu od falešné IT podpory před prvním pracovním dnem.
- Vedoucí má schválit urgentní převod a nikomu o něm neříkat.
- Obchodník otevře sdílený dokument, který vyžaduje nezvyklé přihlášení.
- Zaměstnanec dostane nevyžádanou výzvu k potvrzení přístupu.
Podobu zprávy posuzujte společně s požadovanou akcí. Správná čeština, logo a známé jméno nejsou dostatečný důkaz. Podvod může přijít i ze skutečného účtu, který někdo ovládl. Samotná shoda adresy tedy nenahrazuje ověření citlivé změny.
02U rizikových změn ověřujte požadavek jinou cestou
Pro změnu platebních údajů použijte kontakt, který už máte ověřený. Odpověď na stejný e-mail ani hovor na číslo připsané pod novou fakturou nepředstavují nezávislou kontrolu. Ověřte také, kdo u dodavatele může změnu potvrdit. Recepce nemusí znát bankovní účet.
ČNB upozorňuje, že lze napodobit i telefonní číslo. Při podezřelém hovoru doporučuje zavěsit a spojit se s institucí přes její oficiální kontakt. Přehled online podvodů ČNB zahrnuje také telefonáty a podvodné QR kódy.
| Situace | Co zastavit | Jak požadavek ověřit | Kdo převezme hlášení |
|---|---|---|---|
| Nový účet dodavatele | Změnu v evidenci i platbu | Známým kontaktem u oprávněné osoby | Účetní a schvalovatel |
| Urgentní pokyn vedení | Výjimku ze schvalování | Dříve dohodnutým kontaktem vedení | Vedoucí nebo jeho zástupce |
| Zpráva údajné IT podpory | Předání hesla a instalaci nástroje | Přes běžný firemní helpdesk | IT správce |
| Nečekané přihlášení | Potvrzení výzvy bez vlastní akce | Otevřením známé aplikace a kontaktem IT | IT správce |
| Neznámý sdílený dokument | Přihlášení přes přiložený odkaz | Přes známý prostor a kontakt odesílatele | Vlastník dokumentů nebo IT |
U důležitých plateb oddělte změnu údajů od schválení. Druhý člověk má vidět změněné údaje a důkaz ověření. Pouhé další kliknutí na tlačítko nepomůže, pokud schvalovatel kontroluje jen částku.
03Zaměstnanec potřebuje jednoduchý postup i dostupný kontakt
Návod zkraťte na několik kroků, které zvládne člověk uprostřed práce. Musí být dostupný také mimo firemní e-mail. Když je účet zablokovaný nebo zařízení podezřelé, odkaz v intranetu může být k ničemu.
- Zastavte citlivou akci. Nepotvrzujte platbu, přístup ani instalaci jen kvůli naléhavosti zprávy.
- Ověřte požadavek přes známý kontakt nebo běžně používanou aplikaci.
- Nahlaste podezření určenému člověku nebo přes schválené tlačítko pro hlášení.
- Sdělte, co se stalo, a uchovejte zprávu podle pokynů IT.
Doplňte zástupce a postup mimo pracovní dobu. Externí správce musí vědět, zda má hlášení pouze přijmout, nebo také zasáhnout. Ukažte zaměstnancům příklad dobrého hlášení: čas, použitý účet, zařízení, požadovaná akce a informace, zda něco vyplnili, stáhli či schválili.
Zprávu neposílejte pro pobavení do celé firmy. Takové přeposílání může rozšířit aktivní odkaz i citlivé údaje. Pro analýzu použijte firemní postup, který IT dovolí získat původní zprávu a potřebné podrobnosti.
04Když už někdo klikl, rozhoduje další reakce
Otevření odkazu, zadání hesla a spuštění staženého programu jsou různé situace. Zaměstnanec má popsat událost, nikoli sám určit, jestli byl útok úspěšný. Není důvod čekat, až se objeví viditelná škoda.
- Po zadání přihlašovacích údajů kontaktujte IT bezpečnou cestou. Správce prověří změnu hesla, aktivní relace, ověřovací prostředky a další přístupy.
- Po spuštění souboru nebo povolení vzdáleného přístupu postupujte podle incidentního návodu. IT určí izolaci zařízení a zachování důkazů.
- Po podezřelé platbě kontaktujte ihned banku a oznamte podezření odpovědné osobě ve firmě.
- Po předání dokumentů uveďte, jaké údaje obsahovaly a komu odešly. Prověření dalších povinností převezme odpovědná osoba.
ČNB při podezření na finanční podvod doporučuje rychle kontaktovat banku a oznámit případ Policii ČR. Vrácení platby nelze zaručit. Připravte si údaje o transakci a komunikaci; kvůli jejich dohledávání ale neodkládejte první kontakt.
Bez pokynů nemažte zprávy, neobnovujte zařízení do továrního nastavení a nezkoušejte podvodníka sami vyšetřovat. Firma potřebuje zjistit rozsah události. Pochvala za rychlé přiznání chyby má v takové chvíli větší hodnotu než hledání viníka.
05Školte podle rolí a nacvičujte skutečné rozhodnutí
Recepce, účetní a správce systému nepotřebují stejnou sadu příkladů. Vyberte pro každou skupinu situaci, kterou skutečně řeší. Nad ukázkou se ptejte: Co po vás zpráva chce? Co by se změnilo? Kde požadavek ověříte? Komu zavoláte, když už jste ho splnili?
U nového zaměstnance projděte pravidla před přidělením citlivých přístupů. Následně je připomínejte při změně systému, odpovědnosti nebo schvalovacího postupu. Vedoucí musí předvést, že stejné pravidlo platí i pro jeho vlastní urgentní požadavek.
Jako český základ lze využít kurz Základy kybernetické bezpečnosti 26 od NÚKIB. Obsahuje sociální inženýrství, phishing, vishing a smishing. Firemní kontakty, schvalování a pracovní situace k němu musíte doplnit sami.
Při společném nácviku nemusíte rozesílat falešné zprávy. Stačí projít změnu účtu nebo údajný telefonát IT podpory a nechat tým skutečně dohledat správný kontakt. Tak odhalíte i pravidlo, které na papíře funguje, ale ve směně nemá dostupného schvalovatele.
06Simulace nemá být soutěž v nachytávání lidí
Pokud použijete simulovaný phishing, stanovte účel, oprávněný rozsah a zacházení s výsledky. Domluvte se s vedením, IT a HR. Neshromažďujte skutečná hesla a nenavádějte k reálným platbám. Citlivé osobní situace a veřejné seznamy lidí, kteří klikli, do cvičení nepatří.
Britské NCSC upozorňuje na limity simulací: zaměstnanci nepoznají každý útok a strach z trestu může zhoršit hlášení chyb. Vedle reakcí na zprávu sledujte i to, zda lidé umějí podezření správně ohlásit.
Pro technické provedení existují hotové nástroje. Například Attack simulation training od Microsoftu popisuje bezpečné simulace v příslušných licencích Microsoft 365 E5 či Defender for Office 365 Plan 2. Nejde o automatickou součást každého firemního e-mailu.
Výsledek porovnávejte pouze v odpovídajícím kontextu. Těžší scénář, jiná skupina nebo jiný pracovní okamžik mění výsledky. Samotný pokles kliknutí neprokazuje, že firma zvládne podvodnou změnu účtu. Vyhodnoťte také dostupnost kontaktu, předání hlášení a skutečnou reakci správce.
07Technická ochrana musí zaměstnance podpořit
Kontrolujte ochranu e-mailu, aktualizace zařízení, oprávnění a přihlašování. SPF, DKIM a DMARC pomáhají s ověřováním e-mailové domény; neřeší každý podvod ani zprávu ze zneužitého účtu. Filtr nesmí být jediným místem, které má nebezpečný požadavek zachytit.
MFA snižuje některá rizika odcizeného hesla. Metody ale nemají stejnou odolnost vůči phishingu. NIST SP 800-63B rozlišuje kryptografické ověření vázané na službu od ručně přepisovaných kódů. Passkeys s WebAuthn mohou bránit přihlášení na podvržené doméně; neověří za člověka fakturu a nevyřeší všechny útoky na zařízení či relaci.
Ve vlastní aplikaci oddělte oprávnění, zaznamenávejte citlivé změny a navrhněte potvrzení tak, aby člověk viděl, co schvaluje. Další kontroly před nasazením shrnuje checklist bezpečnosti webové aplikace. Ochranu přístupu a provozního prostředí doplňuje zabezpečení serveru, HTTPS a cloudu.
08První nácvik začněte jedním rizikovým procesem
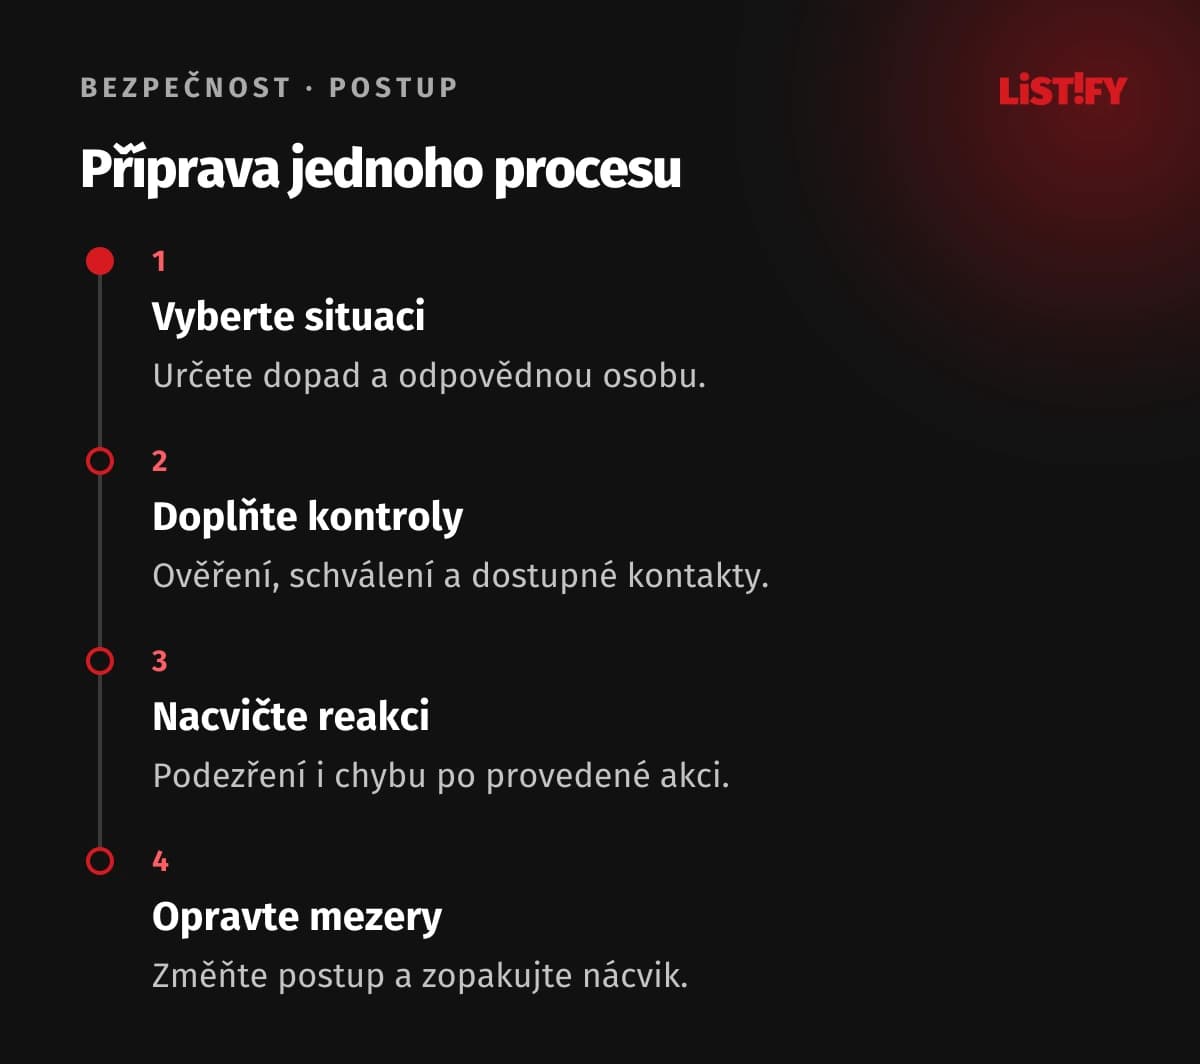
Vyberte proces s konkrétním dopadem, třeba změnu účtu dodavatele. Zapište jeho vlastníka, platné ověřovací kontakty, způsob schválení a cestu pro hlášení chyby. Potom projděte modelovou situaci s lidmi, kteří tento proces vykonávají.
- Vyberte rizikovou situaci a odpovědnou osobu.
- Doplňte ověření, schvalování a dostupné kontakty.
- Nacvičte podezření i situaci po provedené akci.
- Opravte slabé místo a nácvik později zopakujte.
Výstupem má být použitelný postup a seznam konkrétních oprav. Například účetní nemá ověřený telefon dodavatele, zástupce nevidí změnu účtu nebo hlášení končí ve schránce bez dohledu. Dokud tyto mezery přetrvávají, další obecný test zaměstnanců problém nevyřeší.
09Časté otázky k phishingu ve firmě
Stačí proškolit zaměstnance jednou ročně?
Jedno školení nepokrývá změny lidí, systémů a pracovních pravidel. Doplňte úvodní přípravu nováčků a krátké nácviky při změně rizikového procesu. Frekvenci stanovte podle vlastní situace, nikoli podle univerzálního čísla.
Je správná čeština důkaz, že zpráva není podvodná?
Není. Posuzujte požadovanou akci a její soulad s běžným postupem. Citlivé změny ověřujte přes známý nezávislý kontakt. Ani shodná adresa nevylučuje zneužití skutečného účtu.
Máme trestat zaměstnance, kteří kliknou v simulaci?
Veřejné označování a tresty za chybu mohou odradit od hlášení skutečného incidentu. Simulaci použijte k nácviku a opravě postupů. Pravidla, účel a zacházení s výsledky dohodněte předem s odpovědnými rolemi.
Co má člověk udělat, když už zadal heslo?
Má ihned kontaktovat IT známou bezpečnou cestou a popsat událost. Správce posoudí změnu hesla, relace, ověřovací prostředky a další přístupy. Nečekejte na viditelné zneužití účtu.
Ochrání nás MFA před každým phishingem?
Ne. Odolnost závisí na metodě a provedení. Passkeys mohou chránit přihlášení před podvrženou doménou, ale neřeší například podvodný pokyn k platbě nebo všechna rizika napadeného zařízení.
Jak ověřit nové číslo účtu na faktuře?
Změnu potvrďte s oprávněnou osobou dodavatele přes kontakt, který máte ověřený z dřívějška. Nepoužívejte jen odpověď na podezřelou zprávu nebo nové číslo uvedené v ní. Změnu a platbu nechte schválit podle firemních pravidel.
Co měřit vedle počtu kliknutí?
Sledujte, zda lidé znají postup, kam hlásí podezření, jak rychle se hlášení dostane odpovědnému člověku a zda lze provést potřebnou reakci. Výsledky posuzujte podle scénáře a role, bez veřejných žebříčků jednotlivců.