ISO 27001: Kdy má smysl certifikace a jak probíhá
Požadavek na ISO 27001 často přijde s důležitou zakázkou. Certifikaci však nelze postavit jen na sadě dokumentů připravených pro obchodní oddělení. Firma potřebuje fungující systém řízení bezpečnosti, jasný rozsah a důkazy, že přijatá pravidla skutečně používá.
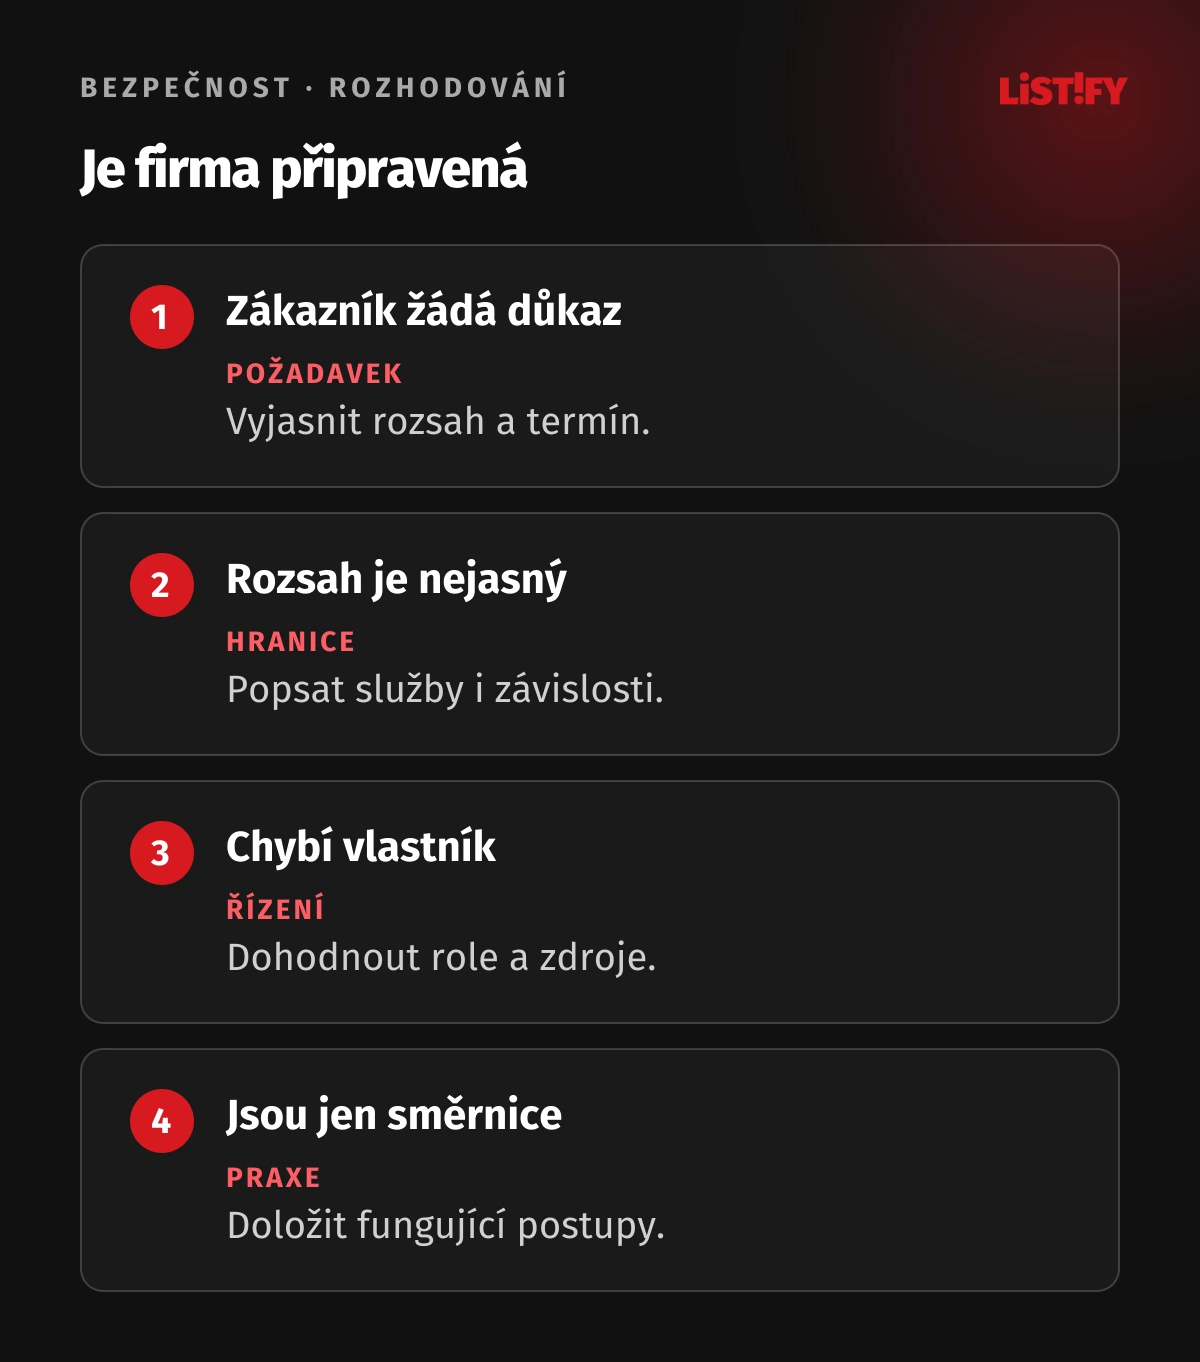
Zákazník pošle bezpečnostní dotazník a žádá certifikát. Vedení chce termín i cenu, IT řeší technická opatření a nikdo neví, zda se požadavek týká celé firmy, nebo jedné poskytované služby. Tady začíná příprava: nejprve pochopit, co má certifikace doložit a jaké činnosti mají být v jejím rozsahu.
ISO/IEC 27001 stanovuje požadavky na systém managementu bezpečnosti informací, zkráceně ISMS. Certifikace představuje nezávislé posouzení shody ve vymezeném rozsahu. Smysluplný projekt propojí obchodní potřebu s řízením rizik a běžnou prací lidí. Následující scénáře a kontrolní otázky jsou ilustrativní pomůcky pro rozhodování.
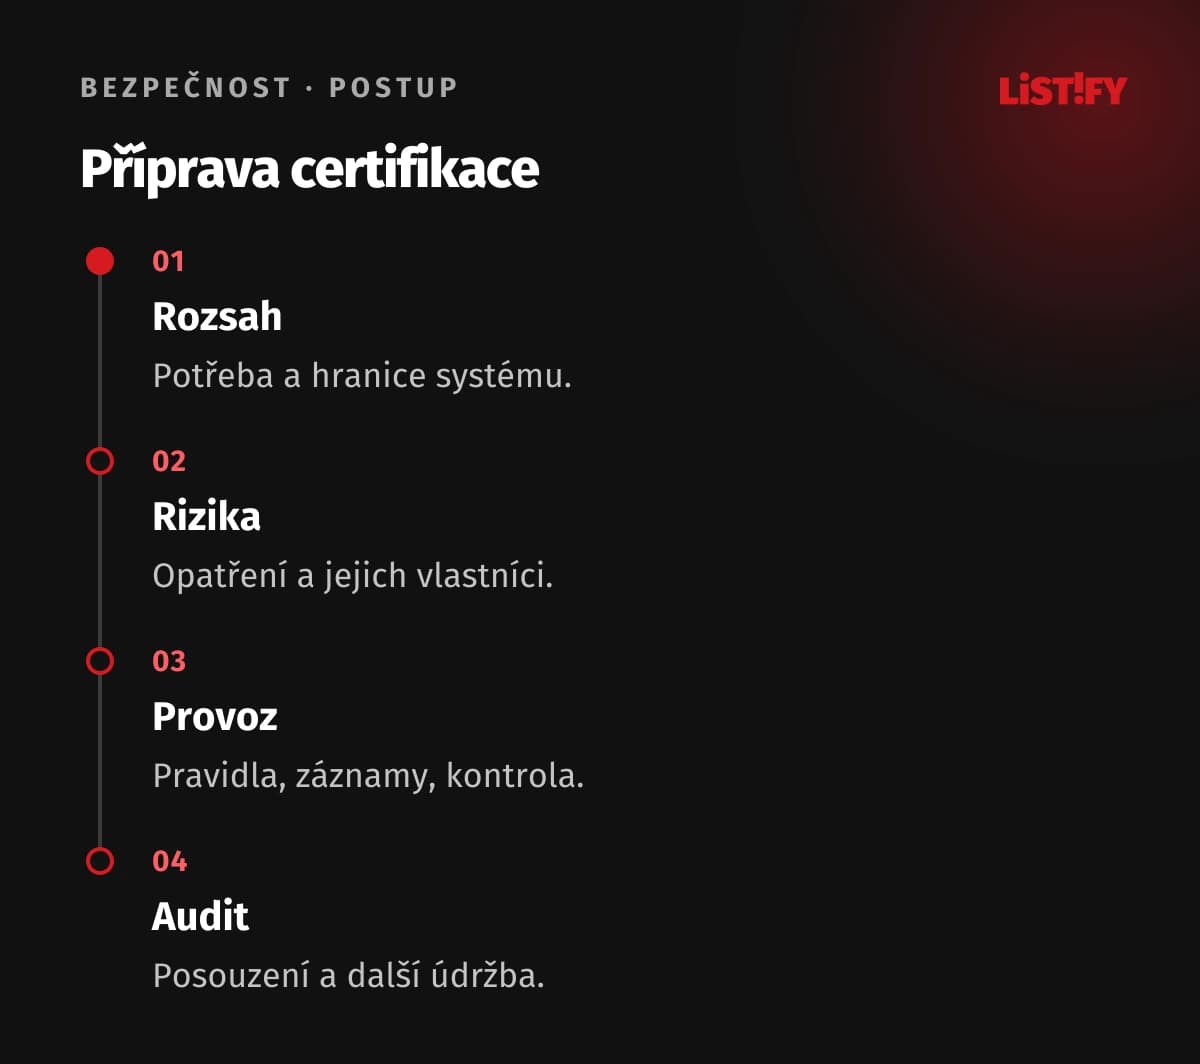
01Ujasněte si důvod a očekávaný výsledek
Certifikace může dávat smysl, pokud ji relevantní zákazníci požadují, pokud potřebujete doložit způsob řízení bezpečnosti nebo sjednotit roztříštěné postupy ve firmě. Před rozhodnutím ověřte skutečné zadání. Požaduje zákazník akreditovaný certifikát? K jaké službě se má vztahovat? Kdy jej potřebuje a jaké další podklady posuzuje?
| Situace | První krok | Co ověřit před investicí |
|---|---|---|
| Konkrétní zákazník žádá certifikát | Vyjasnit požadovaný rozsah | Přijatelný orgán, vydání normy a termín |
| Firma neumí řídit bezpečnostní rizika | Zmapovat procesy a odpovědnosti | Vlastníka, zdroje a klíčové mezery |
| Jde hlavně o označení na webu | Upřesnit obchodní přínos | Kdo certifikaci skutečně využije |
| Existuje akutní bezpečnostní problém | Řešit jeho dopad a příčinu | Co potřebuje okamžité opatření |
Spočítejte náklady přípravy, auditů i následného provozu. Zahrňte čas vlastních lidí, změny procesů a technických řešení. Počet zaměstnanců sám nestačí: důležitá je složitost činností, lokality, dodavatelé a rozsah systému. Nepřebírejte cizí cenu jako rozpočet pro svou organizaci.
Praktický výstup úvodního rozhodnutí může mít jednu stránku: obchodní důvod, navržený rozsah, garant z vedení, pracovní kapacity a seznam neznámých. Přidejte další rozhodovací bod po posouzení mezer. Vedení tak může schválit konkrétní práci a rozpočet podle zjištěného stavu. Pokud je termín zákazníka krátký, komunikujte mu skutečný stav přípravy a očekávané kroky. Nevydávejte budoucí plán za již dosaženou certifikaci ani interní kontrolu za nezávislý externí audit.
02Rozlišujte normu, systém a certifikát
ISO popisuje ISO/IEC 27001 jako požadavky pro zavedení, udržování a průběžné zlepšování ISMS. Bezpečnost zahrnuje lidi, pravidla a technologie. Certifikát proto není potvrzením, že jeden web, server nebo program nemůže mít zranitelnost. Vyjadřuje posouzení systému podle uvedených požadavků a rozsahu.
Pro přípravu pracujte s platným zněním normy včetně příslušných změn. K datu ověření ISO vede vydání ISO/IEC 27001:2022 a uvádí jeden dodatek. Starší pracovní šablony se mohou vztahovat k jinému vydání. Seznam dokumentů stažený z internetu nepovažujte za úplnou interpretaci požadavků ani za doklad jejich splnění.
ISO samo certifikaci neprovádí a nevydává certifikáty. To zajišťují externí certifikační orgány. Akreditace se týká způsobilosti takového orgánu. Při komunikaci výsledku tedy přesně uveďte držitele, rozsah, normu a vydávající orgán. Nepoužívejte logo ISO jako vlastní certifikační značku.
Zavedení ISMS lze plánovat i před rozhodnutím o externí certifikaci. Provozní smysl mají jasné přístupy, správa dodavatelů a řešení incidentů průběžně. Certifikační termín pomáhá projekt organizovat, ale potřebné změny musí fungovat i po jeho skončení.
03Rozsah popište podle skutečných činností
Rozsah určuje, které činnosti a části organizace ISMS zahrnuje. U poskytovatele aplikace může jít o vývoj, poskytování a podporu konkrétní služby v uvedených lokalitách. Musíte ale rozumět jejím závislostem: kdo spravuje účty, kde jsou data, jak pracují externisté a které části zajišťuje dodavatel.
Příliš úzký rozsah může minout zákaznický požadavek. Příliš široký zase zahrne procesy, na jejichž přípravu nemáte kapacitu. Projděte návrh s obchodem, vedením i vlastníky provozu. Ověřte rozhraní s činnostmi mimo rozsah a podklady od dodavatelů. Outsourcing nemá být způsob, jak přehlédnout riziko služby, kterou firma poskytuje.
- Popište službu, organizační části, místa a relevantní prostředí.
- Určete vlastníky procesů a informace, které chráníte.
- Zapište závislosti, dodavatele a vazby na další systémy.
- Srovnejte rozsah s očekáváním zákazníků a dalšími požadavky.
Ilustrativní příklad: certifikace vývoje interního nástroje nemusí zákazníkovi doložit provoz veřejné cloudové služby. Podobný název firmy na certifikátu nestačí. Při prověřování partnera čtěte rozsah a jeho aktuální stav; při vlastním projektu jej formulujte tak, aby odpovídal práci, za kterou nesete odpovědnost.
04Rizika propojte s opatřeními a jejich vlastníky
Začněte tím, co může ohrozit důvěrnost, integritu nebo dostupnost informací. U každého rizika určete dopad, pravděpodobnost podle společného postupu a člověka odpovědného za jeho řízení. Potom rozhodněte, jak jej ošetříte a kdo může přijmout zbývající riziko. Hodnocení musí být opakovatelné, aby další kontrola nebyla jen jiným názorem nového hodnotitele.
Poradní dokument pracovní skupiny ISO vysvětluje vztah posouzení rizik, výběru opatření a porovnání s přílohou A. Výsledek zachycuje prohlášení o aplikovatelnosti, často označené SoA. Výběr proto neřešte pouhým zaškrtáním všech položek bez vysvětlení, proč jsou pro organizaci relevantní.
U konkrétního opatření napište jeho provozní podobu. Například odchod zaměstnance zahrnuje informaci od odpovědné osoby, zrušení účtů, kontrolu sdílených přístupů a záznam o dokončení. Samotná politika „přístupy rušíme včas“ tento postup nenahrazuje. Bezpečnost dat v systému na míru navazuje na praktické nastavení oprávnění a ochrany dat.
SoA, plán ošetření rizik a skutečné nastavení musí zůstat vzájemně srozumitelné. Když změníte dodavatele, architekturu nebo způsob práce, projděte dopad na rizika a opatření. V registru má být vidět rozhodnutí i jeho vlastník, nikoli jen barevný stav bez dalšího kroku.
05Připravte důkazy z běžného provozu
Dokumentace má popisovat skutečnou práci. Nastavte její správu, schvalování a dostupnost pro lidi, kteří podle ní postupují. K pravidlům přidejte záznamy dokazující provedení: kontrolu přístupů, řešení incidentu, proškolení pracovníků nebo vyhodnocení dodavatele. Konkrétní potřeby dokumentovaných informací ověřujte v normě a podle vlastního systému.
Implementační průvodce BSI shrnuje také interní audity a přezkoumání vedením v plánovaných intervalech. Připravte je tak, aby z nich vzniklo rozhodnutí: jaké mezery existují, zda opatření fungují a co firma změní. U nalezených neshod řešte příčinu a ověřte účinnost nápravy.
Projděte s kolegou jednu skutečnou událost od začátku do konce. Dokáže najít platný postup, odpovědnou osobu a záznam výsledku? Pokud se dokumentace rozchází s praxí, opravte proces nebo jeho popis. Nevytvářejte zpětně fiktivní zápisy o kontrolách, které neproběhly. Auditor i vedení potřebují důvěryhodný obraz fungování.
Příprava podkladů také odhalí, kde aplikace nepodporuje domluvené pravidlo. Může chybět historie oprávnění, záznam schválení nebo způsob doložení změny. Takové úpravy řešte jako konkrétní zadání s vlastníkem a termínem. Nákup nového nástroje nepovažujte sám o sobě za zavedené opatření.
06Vyberte orgán a domluvte audit
Porovnejte několik certifikačních orgánů podle relevantní akreditace, zkušenosti s vaším odvětvím, jasného rozsahu nabídky a auditního plánu. V Česku lze hledat orgány pro certifikaci systémů managementu v databázi Českého institutu pro akreditaci. Ověřte konkrétní rozsah akreditace, ne pouze jméno v seznamu.
Před objednáním si vyjasněte zahrnuté lokality, počet pracovníků v rozsahu, externí činnosti, jazyk a související náklady. Domluvte práci s důvěrnými podklady a způsob zajištění přístupu k potřebným důkazům. Audit nemá vyžadovat nekontrolované sdílení produkčních tajemství.
BSI popisuje dvoustupňový certifikační audit. První část se věnuje návrhu systému a připravenosti, druhá jeho zavedení a fungování. Přesné cíle, harmonogram a podklady potvrďte s vybraným orgánem. Připravte vlastníky procesů, aby mohli vysvětlit práci i doložit její výsledky.
Nalezená neshoda není úkol jen pro autora směrnic. Firma musí podle domluveného postupu řešit nápravu a její příčinu. Zjištění a rozhodnutí o certifikaci respektujte podle pravidel orgánu. Nepředpokládejte, že zaplacený audit automaticky znamená vydaný certifikát, ani že každá připomínka má stejnou závažnost.
07Po vydání certifikátu systém dál udržujte
Česká stránka TÜV SÜD uvádí každoroční dozorové audity pro udržení platnosti certifikace. BSI v popisu certifikace systémů vysvětluje tříletý cyklus s následnou recertifikací. Konkrétní data a podmínky vycházejí z vašeho certifikátu a auditního programu.
- Udržujte vlastníky rizik, opatření a pravidelných kontrol.
- Při významné změně posuďte dopad na ISMS a rozsah.
- Vyhodnocujte incidenty, audity a účinnost nápravných kroků.
- Plánujte dozor a obnovu certifikace s předstihem.
Zařaďte bezpečnost do řízení změn, nástupu a odchodu lidí i výběru dodavatelů. Když firma začne poskytovat novou službu, nestačí ji automaticky označit stejným certifikátem. Projděte rozsah a komunikaci výsledku s příslušnými odpovědnými osobami. Rozpočet dalšího období musí obsahovat provoz ISMS, nikoli pouze další auditní fakturu.
08Časté otázky k ISO 27001
Je ISO 27001 jen pro velké IT firmy?
Norma je určena organizacím různých velikostí a oborů. Smysl certifikace posuzujte podle rizik, zákaznických požadavků a zdrojů pro udržování systému. Malá firma potřebuje přiměřený, ale skutečně fungující postup.
Jak dlouho příprava trvá?
Záleží na rozsahu, současném stavu, kapacitě lidí a potřebných změnách. Nejprve proveďte posouzení mezer a domluvte auditní dostupnost. Univerzální termín by bez těchto informací nebyl spolehlivým plánem.
Zaručuje certifikát, že nedojde k incidentu?
Certifikace dokládá posouzení shody ISMS ve vymezeném rozsahu. Firma dál musí řídit rizika, reagovat na incidenty a udržovat opatření. Certifikát není garancí, že žádná technická nebo lidská chyba nevznikne.
Vydává certifikát přímo ISO?
Nevydává. Certifikaci provádí externí certifikační orgán. Při jeho výběru ověřte způsobilost, relevantní akreditaci a požadavky zákazníků. Při prezentaci výsledku respektujte pravidla značky a přesný rozsah.
Musíme zavést všechna opatření z přílohy A?
Výběr vychází z rizik a relevantních požadavků, následně se porovnává s referenční sadou přílohy A. Prohlášení o aplikovatelnosti zachycuje rozhodnutí. Konkrétní zahrnutí a vyloučení musí mít doložený důvod.
Stačí koupit balíček směrnic?
Šablona může pomoci s formou. Musí ale odpovídat vaší organizaci a navazovat na skutečné procesy, vlastníky i záznamy. Kopie cizího dokumentu bez používání neposkytuje důkaz fungujícího systému.
Nahradí certifikace všechny zákonné povinnosti?
Požadavky, které se na firmu vztahují, posuzujte samostatně a zahrňte je do řízení systému. Nepovažujte certifikát za univerzální potvrzení splnění všech právních nebo smluvních závazků mimo jeho konkrétní rozsah.