MFA a passkeys ve firmě: jak zavést bezpečnější přihlášení
Druhý krok při přihlášení umí ztížit zneužití hesla. Některé metody ale stále podléhají phishingu a slabá obnova přístupu může obejít celé opatření. Úspěšné zavedení začíná seznamem účtů a končí ověřeným postupem pro ztracený telefon, změnu zaměstnance i výpadek správy identit.
Účetní dostane zprávu údajně od IT, že musí potvrdit nové zabezpečení. Zadá heslo a kód z aplikace na podvodné stránce. Útočník je může okamžitě přeposlat skutečné službě. To je jeden z důvodů, proč nestačí u účtu vidět zelenou značku „MFA zapnuto“. Potřebujete vědět, kterou metodu uživatel skutečně používá.
Passkeys přidávají ochranu proti takovému podvržení přihlašovací stránky. Firma přesto musí řešit zařízení, registraci nového klíče, obnovu i staré přístupové cesty. Užitečné rozhodnutí proto zní: jakou ochranu požadujeme pro konkrétní účty a dokážeme ji vynutit při jejich skutečné práci?
01Dva kroky nejsou automaticky dva různé faktory
Vícefaktorové ověření, zkráceně MFA, kombinuje různé typy důkazu: něco, co znáte, něco, co máte, nebo biometrický znak. Heslo a další zapamatovaný PIN nejsou dva odlišné typy. Heslo a kód z ověřovací aplikace mohou tvořit kombinaci znalosti a držení autentizátoru. Toto rozlišení používá také NIST SP 800-63B-4.
Pojem dvoufázové ověření popisuje běžný uživatelský postup, ale sám neříká vše o jeho odolnosti. SMS, jednorázový kód, potvrzení v telefonu a přístupový klíč nejsou zaměnitelné způsoby ochrany. Vedle počtu kroků sledujte, zda jde údaj přepsat na cizí stránku a jak se prokazuje totožnost při obnově.
Bezheslové přihlášení také nemusí automaticky znamenat silnou vícefaktorovou ochranu. U passkey se může držení klíče spojit s místním ověřením uživatele, například PINem či biometrií. Aplikace ale musí požadovat a ověřit odpovídající vlastnosti přihlášení. Marketingový název tuto kontrolu nenahradí.
02Vyberte metodu podle účtu a způsobu práce
| Metoda | Praktická výhoda | Omezení | Na co se ptát |
|---|---|---|---|
| Heslo a SMS kód | Snadno dostupná druhá cesta | Kód lze vylákat; závislost na telefonu a operátorovi | Lze nabídnout silnější metodu a bezpečnou obnovu? |
| Heslo a kód z aplikace | Kód vzniká i bez mobilního signálu | Přepsaný kód není odolný vůči phishingu | Jak se obnovuje aplikace a kdo schvaluje registraci? |
| Heslo a potvrzení v aplikaci | Pohodlné potvrzení přihlášení | Slepé schvalování výzev; vlastnosti závisí na řešení | Vidí uživatel kontext a řešíme nevyžádané výzvy? |
| Passkey synchronizovaný mezi zařízeními | Pohodlí při změně zařízení; vazba na službu | Závislost na účtu a pravidlech poskytovatele klíčů | Je povolen firemní správou a vhodný pro danou roli? |
| Passkey vázaný na zařízení či bezpečnostní klíč | Vazba na službu a konkrétní autentizátor | Potřeba náhradní metody při ztrátě | Má uživatel schválenou zálohu a proces obnovy? |
U správců identity, e-mailu a financí dejte přednost ověření odolnému vůči phishingu, pokud jej služby podporují. Pro starší aplikaci může být realistickým přechodem jiná forma MFA a omezení přístupu. Každá výjimka ale potřebuje vlastníka, důvod a plán dalšího řešení.
Nezaměňujte bezpečnostní klíč s libovolným USB tokenem. Ověřte podporovaný standard, místní ověření uživatele, konektory a kompatibilitu s používanými zařízeními. Zaměstnanec u sdíleného terminálu má jiné potřeby než administrátor s vlastním notebookem.
03Co passkey skutečně dělá a kde má hranice
Passkey je přístupový údaj založený na kryptografickém páru klíčů. Služba ověřuje přihlášení pomocí veřejného klíče; uživatel nepřepisuje sdílené tajemství na web. Přístupový údaj je svázán s příslušnou službou, což brání jeho běžnému použití na podvržené doméně. Princip a typy klíčů popisuje FIDO Alliance.
Otisk prstu nebo obličej při tomto přihlášení obvykle odemyká použití klíče v zařízení. Web kvůli passkey nedostává kopii otisku či fotografie obličeje. Biometrické ověření zůstává na zařízení. Lze použít také jinou místní metodu, například PIN, podle podporovaného autentizátoru.
Synchronizované passkeys mohou být dostupné na více zařízeních prostřednictvím poskytovatele jejich správy. Klíče vázané na zařízení zůstávají v konkrétním autentizátoru. Pro firmu je podstatné, zda lze danou variantu spravovat, povolit pro konkrétní skupiny a sladit s pravidly firemních či soukromých zařízení.
Passkey nevyřeší škodlivý program v notebooku, již odcizenou relaci ani příliš široká oprávnění přihlášeného účtu. Útočník může zkusit také obnovu účtu nebo požádat o schválení jiné operace. Lepší přihlašovací metoda proto doplňuje správu zařízení, kontrolu přístupů a sledování incidentů.
04Sepište účty a najděte přístupové cesty mimo hlavní login
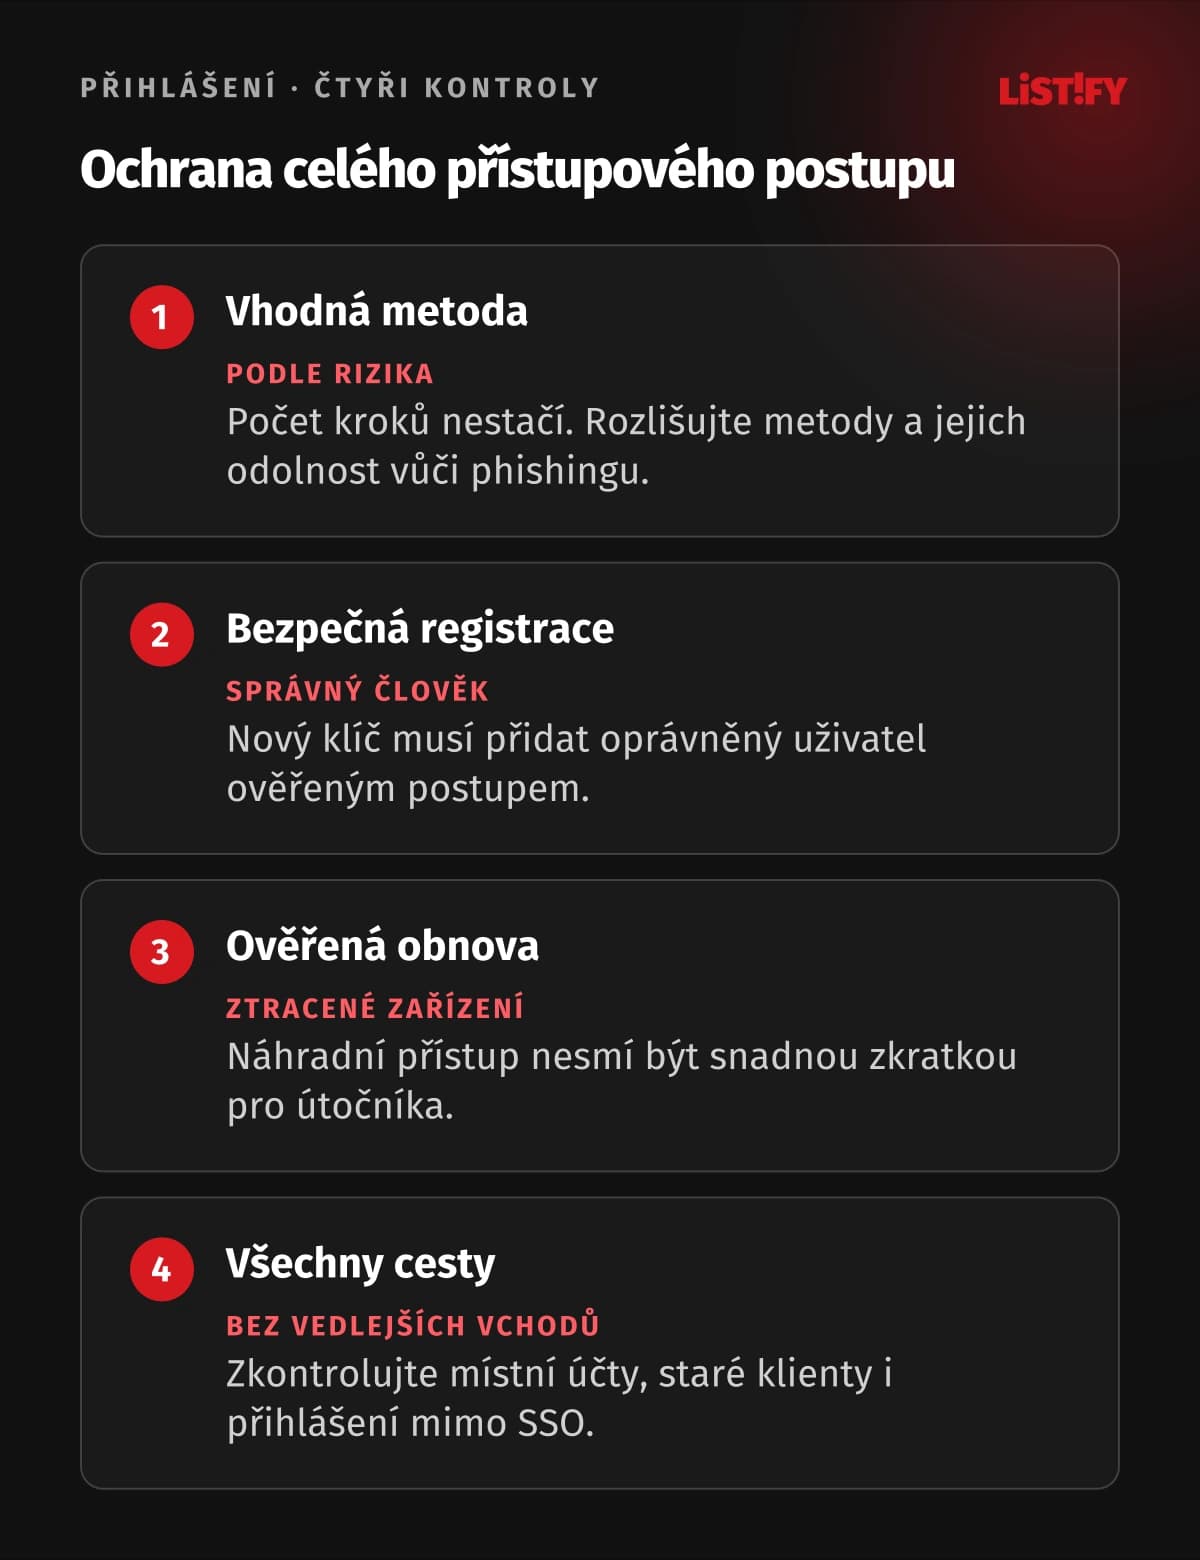
Začněte e-mailem, správou identity, vzdáleným přístupem, účetnictvím a produkčními administracemi. Potom přidejte CRM, úložiště, dodavatelské portály a externisty. Ke každé službě určete vlastníka, správce účtů, podporované metody a způsob odebrání přístupu.
- Hlavní přihlášení: prohlížeč, mobilní aplikace a pracovní stanice.
- Vedlejší cesty: staré klienty, místní účty, samostatná administrace a jiné domény.
- Obnova: reset hesla, registrace nového faktoru a zásah podpory.
- Technické účty: integrace, plánované úlohy a další přístupy bez člověka.
Jednotné přihlášení, tedy SSO, může soustředit pravidla na jedno místo. Přesvědčte se však, že aplikace nedovoluje obejít centrální ověření vlastním heslem. Samotná existence přihlášení přes Microsoft nebo Google neznamená vynucené zabezpečení každé cesty.
Technické účty mají jiný životní cyklus než zaměstnanci. Nečekejte, že robot při každém běhu potvrdí výzvu v telefonu vedoucího. U propojení přes API použijte mechanismus určený pro danou integraci, omezená oprávnění, správu tajemství a evidovaného vlastníka.
05Registrace a obnova jsou součástí bezpečnostního návrhu
Nový klíč musí přidávat správný člověk. Počáteční registraci ani reset druhého faktoru neprovádějte jen podle e-mailu s naléhavou žádostí. Určete, jak podpora ověří totožnost, kdo schválí změnu a jak se zaznamená její průběh. Postup potřebují i externisté a lidé na vzdálených pracovištích.
Pro zaměstnance připravte schválenou náhradní cestu. Může jít o další klíč, jiný podporovaný autentizátor nebo řízenou obnovu. Dva prostředky ve stejné ztracené tašce neposkytují dostupnou zálohu. Uložení obnovovacích údajů přizpůsobte citlivosti účtu a možnosti jejich zneužití.
Microsoft Entra nabízí například Temporary Access Pass, časově omezený prostředek pro zavedení dalších metod a obnovu. Je to vlastnost konkrétní platformy, nikoli univerzální postup pro každou službu. Jeho vydání musí navazovat na ověření člověka a nastavená pravidla.
Nacvičte ztracený telefon, poškozený klíč i nový notebook. Test má skončit obnoveným přístupem bez trvalého vypnutí ochrany. Pokud podpora neumí zkontrolovat oprávněnost žádosti, rychlé tlačítko „reset MFA“ je další cestou pro útočníka.
06Pilot ověří kompatibilitu i každodenní práci
Vyberte skupinu s různými zařízeními a rolemi. Zapojte kancelář, vzdálenou práci, člověka bez služebního telefonu a uživatele sdíleného počítače. IT obvykle zvládne registraci snáz než lidé, pro které zavádíte nový postup. Pilot pouze mezi správci tedy nemusí odhalit hlavní překážky.
V aktuální dokumentaci Microsoft Entra jsou passkey profily pro různé skupiny, typy klíčů a omezení autentizátorů. Obdobné možnosti u jiného dodavatele ověřte přímo v jeho dokumentaci. Dostupnost a potřebné licence posuzujte pro konkrétní prostředí.
U vlastní aplikace přenechte implementaci ověřené knihovně a odborné kontrole. Nestačí zprovoznit tlačítko v prohlížeči. Server musí správně ověřovat přihlašovací odpověď, včetně výzvy a vazby na službu a původ požadavku. Kontrolní kroky uvádí dokumentace Google pro passkey autentizaci.
Pilot sledujte podle neúspěšných přihlášení, dotazů na podporu, doby obnovy a počtu výjimek. Nejdřív vysvětlete a opravte překážky, potom pravidlo vynucujte. Registrace metody v profilu uživatele není důkaz, že se její použití při přístupu skutečně vyžaduje.
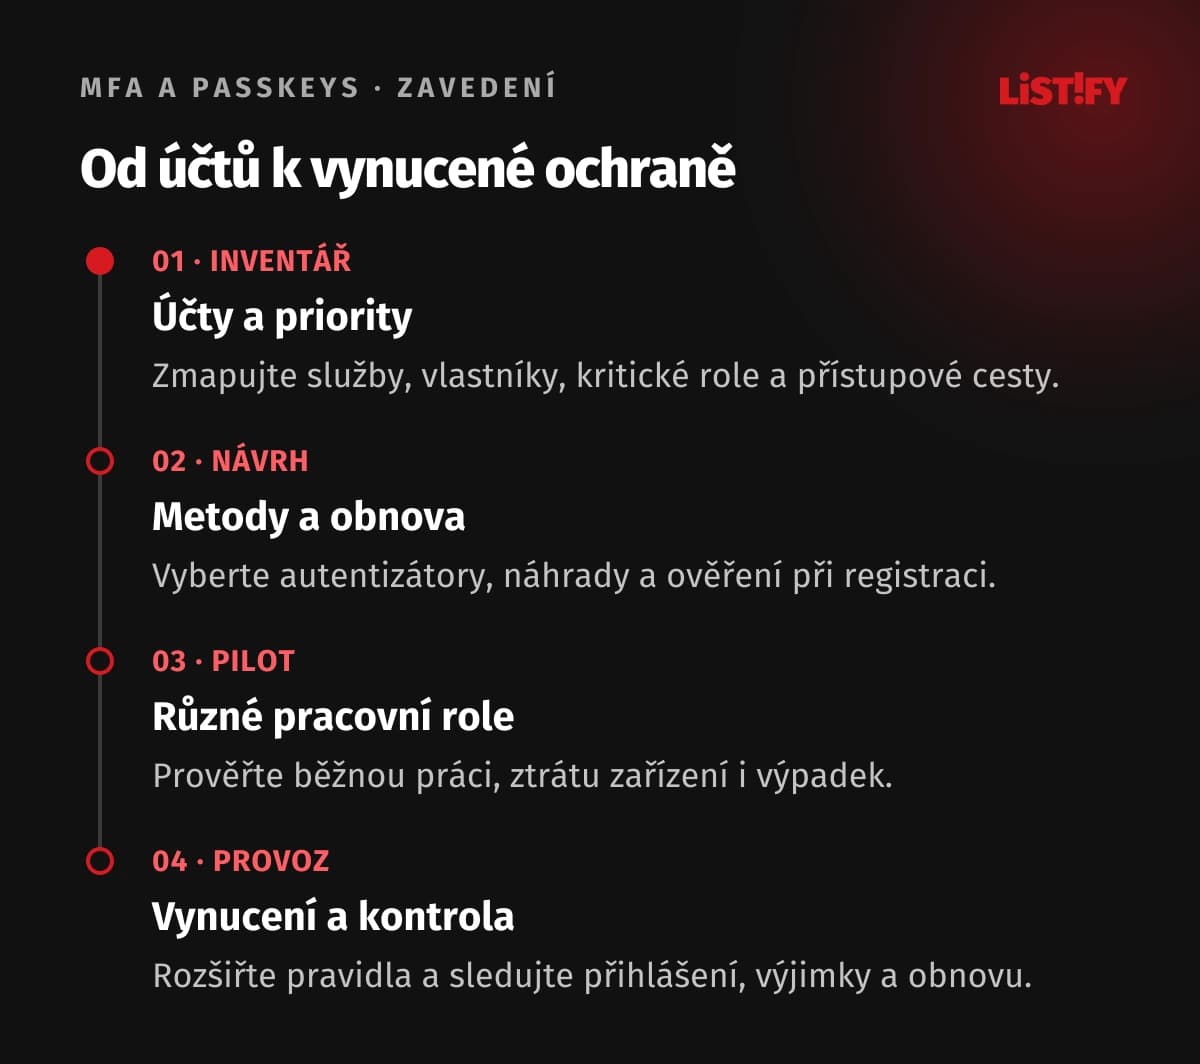
- Inventář a priority. Najděte kritické účty, vedlejší přihlášení a podporované metody.
- Metody a obnova. Dohodněte autentizátory, náhradní prostředky, registraci a podporu.
- Pilot s různými rolemi. Vyzkoušejte běžnou práci, ztrátu zařízení, externisty a výpadek.
- Vynucení a kontrola. Rozšiřujte pravidla, sledujte výjimky a ověřujte skutečná přihlášení.
07Připravte nouzový přístup a odebrání oprávnění
Firma nesmí ztratit správu prostředí jen proto, že nefunguje běžná přihlašovací cesta. Nouzové účty plánujte odděleně od každodenní práce, s omezeným použitím, hlídáním přihlášení a pravidelným testem. Pro Entra doporučuje Microsoft nejméně dva nouzové administrátorské účty a autentizaci odolnou vůči phishingu.
Nekopírujte konfiguraci výjimek z jiné platformy. Nouzový mechanismus má řešit konkrétní závislosti a nesmí se změnit na pohodlný účet pro běžné zásahy. Určete, kdo má prostředky k přístupu, kdy je smí použít a kdo každý zásah následně zkontroluje.
Při odchodu zaměstnance řešte jeho účet, relace, skupiny, role, další služby a registrované autentizátory. U služby, kterou spravujete, lze zneplatnit přístupový údaj na straně účtu; nemusíte fyzicky odstranit všechny osobní kopie synchronizovaného klíče, aby přestal být přijímán. Ověřte však i obnovu a místní účty mimo centrální správu.
Kontrolu zahrňte do bezpečnosti aplikace před spuštěním a do provozních postupů. Nevyžádaná potvrzovací výzva, nový autentizátor či použití nouzového účtu mají mít jasného příjemce a reakci. Výstraha bez člověka, který ji řeší, vás nezachrání.
Lidem vysvětlete jednoduché pravidlo: neschvalovat přihlášení, které sami nezačali, a nehlásit kódy volajícímu. Pro české zaměstnance můžete využít kurz NÚKIB pro rok 2026, který zahrnuje přihlašování a sociální inženýrství. Firemní nácvik ale musí doplnit vaše konkrétní kontakty a postupy.
08Časté otázky k MFA a passkeys
Stačí ve firmě zapnout dvoufázové ověření?
Je to důležitý krok, ale ověřte použitou metodu, vedlejší přihlášení a obnovu. Registrace druhého faktoru nestačí, pokud služba jeho použití nevynucuje nebo dovoluje slabší alternativu.
Jsou kódy z aplikace odolné proti phishingu?
Kód z aplikace může útočník vylákat a použít při skutečném přihlášení. Passkeys se vážou na službu a pomáhají bránit právě tomuto podvržení. Ochrana však stále potřebuje správnou implementaci a bezpečnou obnovu.
Posílá passkey otisk prstu zaměstnance na firemní server?
Ne, biometrie při běžném passkey přihlášení zůstává na zařízení a odemyká použití klíče. Služba ověřuje kryptografickou odpověď. Konkrétní autentizátor může podporovat také PIN či jinou místní metodu.
Máme povolit synchronizované passkeys?
Rozhodněte podle role, citlivosti služby a správy zařízení. Prověřte podporu platformy, poskytovatele klíčů a obnovu jeho účtu. Správci kritických systémů mohou mít jiná pravidla než běžní uživatelé.
Co dělat, když zaměstnanec ztratí telefon?
Použijte předem ověřený náhradní autentizátor nebo řízenou obnovu s ověřením totožnosti. Zneplatněte ztracené prostředky podle situace a přidejte nové. Trvalé vypnutí MFA není standardní řešení obnovy.
Potřebuje firma nouzový administrátorský účet?
Potřebuje promyšlený postup, jak spravovat prostředí při výpadku běžné identity. Konkrétní konfigurace závisí na platformě. Nouzový přístup oddělte od denní práce, sledujte jeho použití a pravidelně jej testujte.
Jak poznáme, že zavedení funguje?
Ověřte skutečně vynucenou metodu u kritických účtů, pokrytí přístupových cest, průběh obnovy a seznam výjimek. Sledujte také dotazy podpory a neúspěšná přihlášení. Počet registrovaných klíčů sám o sobě nestačí.