Správa serverů: Co zahrnuje Linux administrace a co chtít po správci
Server běží už několik let. Faktury se platí, web funguje a přístup zná bývalý dodavatel. Kdo ale zkontroluje nepovedenou zálohu nebo zasáhne, když přestanou vznikat objednávky? Správa Linux serveru zahrnuje průběžnou péči o systém, přístupy, výkon, zálohy a incidenty. Jejím výsledkem má být předvídatelný provoz, který nestojí na jednom člověku.
Pro majitele firmy není důležité znát všechny linuxové příkazy. Potřebujete vědět, co si objednáváte, kdo za jednotlivé vrstvy odpovídá a podle čeho poznáte, že správa probíhá. Péči o obsah a aplikaci doplňuje náš přehled měsíční údržby webu. Tady se zaměříme na server a provozní odpovědnost.
01Pronájem serveru a jeho správa jsou dvě různé služby
Poskytovatel VPS může zajistit virtuální stroj, síť a disk. Nemusí však aktualizovat Linux uvnitř, hlídat vaši databázi nebo opravovat aplikaci. Ani slovo „cloud“ automaticky neurčuje rozsah péče. U EC2 například mezi odpovědnosti zákazníka patří přístupy, operační systém a nasazený software. Uvádí to bezpečnostní dokumentace Amazon EC2.
| Vrstva | Co má být vyjasněno |
|---|---|
| Infrastruktura | Kdo řeší výpadek stroje, sítě a úložiště u poskytovatele. |
| Linux a služby | Kdo udržuje systém, webový server, databázi a plánované úlohy. |
| Aplikace | Kdo opravuje kód, aktualizuje knihovny a kontroluje nasazení. |
| Firemní provoz | Kdo schvaluje odstávku, ověří objednávky a informuje zaměstnance. |
Sjednejte rozsah po konkrétních službách. Správa webového serveru nemusí zahrnovat poštovní server, firemní počítače nebo všechny historické aplikace na stejném stroji. Pro každou výjimku musí existovat vlastník. Rozhraní mezi dodavateli nesmí být místo, kde se incident zastaví.
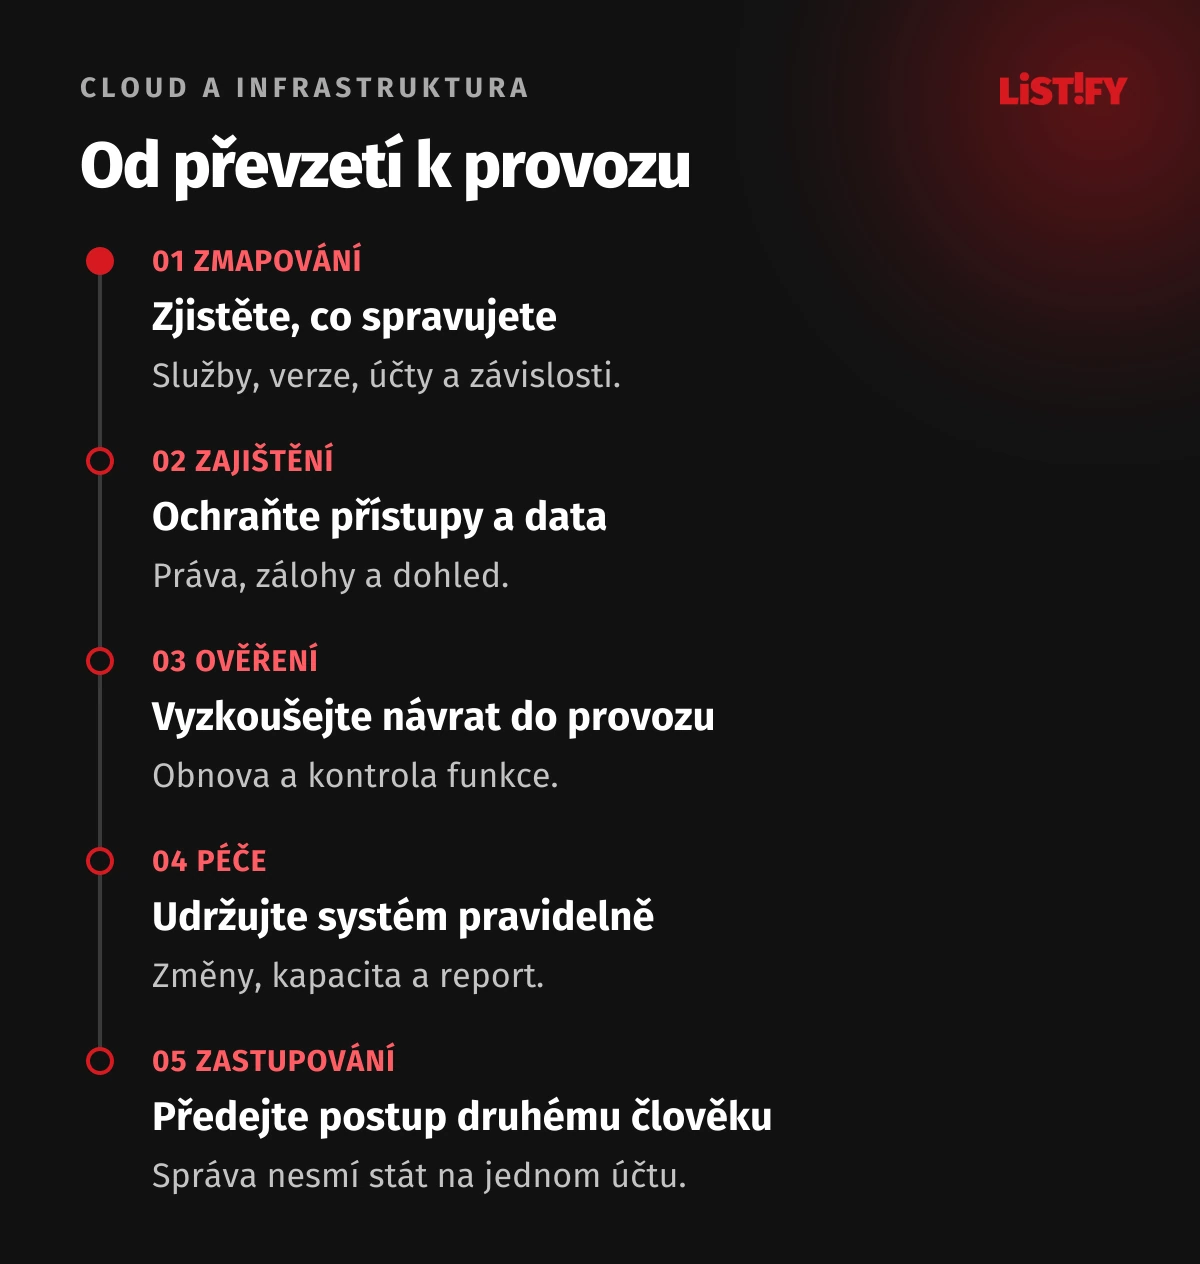
02Převzetí začíná inventářem a ověřením přístupů
Správce má zjistit počet serverů, distribuce a verze, běžící služby, domény, certifikáty, databáze i návaznosti na další systémy. Důležitý je také konec podpory jednotlivých komponent. Seznam „máme Linux“ nestačí k plánování aktualizací ani k odhadu rizika.
Sepište účty u poskytovatelů, vlastníky domén, repozitáře, fakturaci a způsob nouzového přístupu. Ověřte, že firma může oprávněně přidat nového správce a odebrat bývalého. Chybějící dokumentaci označte jako úkol, místo aby se provozní znalosti dál přenášely jen ústně.
Výsledkem vstupního posouzení má být seznam rizik s prioritou, dopadem a navrženou nápravou. Kritický nedostatek v zálohách je jiná práce než pozdější optimalizace nákladů. U neznámého prostředí nejprve zajistěte možnosti návratu a teprve pak provádějte větší změny.
03Přístupy, konfigurace a tajné klíče potřebují pořádek
Preferujte jmenovité účty a oprávnění podle skutečné práce. Sdílený administrátorský účet komplikuje dohledání změn i odchod člověka z týmu. Správce má mít popsané přidávání, kontrolu a odebírání přístupů, ochranu administrace a nouzový postup pro případ, že běžné přihlášení přestane fungovat.
Do správy patří firewall, dostupné služby, certifikáty a bezpečná konfigurace. Není potřeba veřejně zpřístupnit každou databázi nebo administraci jen proto, že je to pohodlné při instalaci. Konkrétní opatření odvoďte od architektury a ověřte jejich funkčnost. Další souvislosti popisuje zabezpečení serveru, HTTPS a cloudu.
Hesla, databázové přístupy a API klíče musí mít řízené uložení a postup výměny. V dokumentaci uvádějte, odkud je oprávněný správce získá, nikoli jejich otevřený seznam. Samostatně se věnujeme správě tajných klíčů a konfigurace.
04Aktualizace mají mít plán i kontrolu výsledku
Správa zahrnuje opravy operačního systému, důležitých balíčků a služeb v dohodnutém rozsahu. Rozlišujte bezpečnostní opravu, běžnou aktualizaci a přechod na novou hlavní verzi. Poslední varianta může vyžadovat test aplikace a samostatný projekt. Odklad bez termínu není plán.
Ubuntu umožňuje automatické aktualizace nástrojem unattended-upgrades. Zdroje balíčků i případné restarty mají vlastní nastavení; přidaný externí repozitář se do automatických aktualizací nezařadí sám. Viz dokumentace automatických aktualizací Ubuntu. Zapnutí nástroje proto nenahrazuje kontrolu jeho rozsahu a výsledků.
Dohodněte testování, údržbová okna, zálohu před rizikovou změnou a podmínky návratu. Po zásahu ověřte nejen spuštěný proces, ale i úkol aplikace: přihlášení, zápis záznamu nebo odeslání objednávky. Zapište, co se změnilo, kdo změnu provedl a jak dopadla kontrola.
05Monitoring musí upozornit člověka, který může jednat
Volné místo, paměť a procesor jsou potřebné ukazatele, ale majiteli firmy samy neřeknou, zda přijímá objednávky. Sledujte také odezvu, chyby aplikace, dostupnost databáze a dokončení plánovaných úloh. Zvlášť se hodí upozornění na úlohu, která už měla skončit a žádný výsledek nedodala.
U každého důležitého upozornění má být jasné, kdo ho dostane a co udělá. Nepřetržitý automatický dohled neznamená nepřetržitou lidskou pohotovost. Ověřte pracovní dobu, zastupování, priority incidentů a eskalaci. Příliš mnoho neurčitých alarmů může důležitý problém schovat.
Kapacitu sledujte v čase. Databáze může růst pomalu, logy náhle a pravidelný import může změnit chování celého stroje. Správce má navrhnout řešení podle příčiny: opravu úlohy, úklid s pravidly uchování, nastavení služby nebo navýšení kapacity. Samotné přidání výkonu není univerzální oprava.
06Záloha je začátek, ověřená obnova je výsledek
Určete, jak stará data ještě přijmete a jak dlouho smí trvat návrat důležité služby. Podle toho navrhněte interval záloh, uchování a místo kopií. Záloha musí pokrýt databázi, potřebné soubory a konfiguraci. Postup musí fungovat i při nedostupnosti původního serveru nebo běžného správce.
Databázový export a obnova k určitému okamžiku nejsou stejná věc. PostgreSQL pro průběžnou archivaci kombinuje základní zálohu s archivovanými záznamy změn WAL; samotný SQL dump tento postup nezajišťuje. Podrobnosti uvádí dokumentace PostgreSQL k PITR.
| Doklad | Co z něj máte zjistit |
|---|---|
| Poslední úspěšná záloha | Jaký stav dat je skutečně uložen a kde. |
| Zkouška obnovy | Co bylo obnoveno, jak dlouho to trvalo a co fungovalo. |
| Ochrana kopií | Kdo může zálohu smazat nebo změnit její uchování. |
| Postup návratu | Jaké účty, klíče a návaznosti jsou potřeba. |
Obnovu zkoušejte v odděleném prostředí. Zamezte nechtěnému odesílání skutečných plateb a zpráv ze zkušební kopie. Ověřte data i klíčovou funkci a nedostatky opravte. Další postup najdete v průvodci zálohováním a ověřenou obnovou.
07Jak může vypadat pravidelná péče a report
| Kdy | Příklad činnosti | Doklad pro firmu |
|---|---|---|
| Průběžně | Monitoring dostupnosti, chyb, záloh a kapacity. | Incident nebo potvrzení, že kontrola proběhla. |
| V dohodnutém okně | Aktualizace, kontrola služeb a potřebné restarty. | Záznam změny a výsledku ověření. |
| Pravidelně podle rizika | Kontrola oprávnění, obnova a revize dokumentace. | Výsledek zkoušky a seznam otevřených úkolů. |
| Při změně systému | Doplnění monitoringu, záloh a provozních postupů. | Potvrzení, že nová část je převzatá do správy. |
Měsíční report má být podklad pro rozhodnutí. Potřebujete přehled incidentů, provedených změn, stavu záloh a blížících se problémů. U odložených oprav chtějte důvod, vlastníka a termín. Dlouhý export technických logů nenahradí vysvětlení, co má vedení firmy schválit.
Nevíte, zda váš současný paušál tyto činnosti zahrnuje? Pošlete Listify anonymizovaný rozsah správy a popis systému. Projdeme nejasné odpovědnosti a domluvíme, co má ověřit vstupní audit.
08Co má správce udělat při incidentu
Modelová situace: web se otevře, ale ranní import objednávek neproběhne. Dostupnost domovské stránky tedy problém nezachytí. Správce ověří poslední dokončený běh, chybové záznamy a stav potřebných služeb. Před opakováním úlohy musí znát, zda už část objednávek nepřenesla, aby nevznikly duplicity.
První cíl je zjistit dopad a bezpečně obnovit potřebnou funkci. Současně zaznamenejte průběh a informujte odpovědnou osobu. Po obnovení provozu patří do práce hledání příčiny a preventivní opatření. Tím může být oprava aplikace, nový alarm nebo změna kapacity. Restart bez zjištění příčiny může problém jen odsunout.
U podezření na napadení má incident jiný režim než běžná porucha. Koordinujte omezení přístupu a uchování potřebných záznamů. O návratu rozhodujte až po posouzení důvěryhodnosti prostředí. Zásady odpovědnosti doplňuje bezpečnost citlivých dat v cloudu.
09Co si sjednat a jak se vyhnout závislosti na jednom správci
Nabídka má určit spravované servery a služby, podporované technologie, pracovní dobu, reakční lhůty, eskalaci, zálohy a rozsah změn. Uveďte také, co je zvláštní zakázka: migrace, velký upgrade nebo vývoj nové funkce. Reakční lhůta říká, kdy se problém začne řešit; není příslibem stejné doby dokončení.
Firma má mít pod kontrolou vlastnictví účtů a způsob přidělování oprávnění. Dokumentace má umožnit oprávněnému kolegovi pokračovat při dovolené nebo změně dodavatele. Ověřte, co dostanete při ukončení správy a jak se odeberou přístupy původního týmu.
Cena závisí na počtu a různorodosti služeb, stáří prostředí, požadované reakci i míře automatizace. Ptejte se na jednorázovou stabilizaci a měsíční provoz zvlášť. Paušál za jeden jednoduchý server nelze bez dalšího přenést na několik aplikací s vlastními databázemi a nonstop pohotovostí.
10Jak vám s provozem pomůže Listify
U převzatého projektu nejprve zjišťujeme technologie, stav služeb, přístupy a potřeby firmy. Podle výsledku navrhneme rozsah péče a priority oprav. Pokud není daná technologie vhodná pro náš tým, je potřeba to vyjasnit při úvodním posouzení, před slibem převzetí.
Listify neprovozuje vlastní hosting. Nastavuje a spravuje prostředí u poskytovatelů a řeší projekty i na původní infrastruktuře podle dohodnutého rozsahu. Monitoring, zálohy, aktualizace a podpora patří do servisu a správy. Konkrétní pokrytí Linux služeb a pohotovost stanovíme v nabídce.
K prvnímu kontaktu stačí napsat, co server zajišťuje, u koho je pronajatý, kdo ho dnes spravuje a jaké potíže řešíte. Nemusíte znát přesnou distribuci. Neposílejte hesla běžným formulářem. Bezpečný postup přístupů domluvíme před technickým převzetím.
11Časté otázky ke správě Linux serverů
Stačí automatické aktualizace a monitoring?
Ne samy o sobě. Potřebujete ověřovat rozsah a výsledek aktualizací, reagovat na upozornění, testovat obnovu a spravovat přístupy. Automatizace pomáhá, ale musí mít vlastníka a postup pro výjimky.
Znamená dohled 24/7 také opravy v noci?
Ne automaticky. Monitoring může běžet nepřetržitě, zatímco lidé reagují jen v pracovní době. Pohotovost, priority, reakční časy a eskalaci je potřeba výslovně sjednat.
Je správa Linuxu součástí pronájmu VPS?
Záleží na konkrétní nabídce. U nespravovaného VPS obvykle řeší operační systém a aplikace zákazník nebo jeho správce. Vyžádejte si písemné rozdělení odpovědnosti.
Musíme server při převzetí hned přesunout?
Nemusíte. Nejdřív se posoudí stav, dostupné přístupy, podporované technologie a možnosti obnovy. Migrace dává smysl, pokud řeší konkrétní problém, a musí mít vlastní plán.
Co je nejdůležitější v měsíčním reportu správce?
Přehled incidentů, provedených změn, skutečně úspěšných záloh a ověřené obnovy, otevřených rizik a dalšího postupu. U každého důležitého úkolu má být jasné, kdo ho řeší a co potřebuje schválit.