Bezpečnost v cloudu: kdo se dostane k vašim datům a jak poznáte únik
Složka se smlouvami není veřejná, ale starý servisní účet ji může celou stáhnout. Databáze je šifrovaná, přesto ji čte aplikace s příliš širokým oprávněním. Cloudová bezpečnost stojí na tom, kdo k datům může, jaké cesty přístupu hlídáte a kdo reaguje při problému.
Přesun systému do cloudu změní provoz, ale neodstraní odpovědnost firmy za její účty a údaje. Jedna služba spravuje celý hotový nástroj, jiná pouze virtuální server. Odlišný rozsah správy znamená jiné bezpečnostní úkoly.
Začněte cestou nejdůležitějších dat: kde vznikají, kdo je čte, kam se kopírují a jak poznáte neoprávněný přístup. Obrana proti úniku, ochrana před změnou a schopnost obnovy spolu souvisejí, ale žádná z nich nenahrazuje zbývající dvě.
01Určete odpovědnost pro každou službu
Microsoft vysvětluje model sdílené odpovědnosti: rozdělení úkolů se liší mezi virtuální infrastrukturou, spravovanou platformou a hotovou aplikací. Firma dál řeší například své identity, data a konfiguraci částí, které ovládá. Dokument je provozní vodítko; konkrétní smluvní povinnosti určují vaše podmínky.
U virtuálního serveru může na firmě zůstat aktualizace operačního systému i aplikace. U spravované databáze dodavatel řeší další vrstvy, ale vaše aplikace musí dál kontrolovat, který zákazník smí číst kterou zakázku. U hotového úložiště rozhodujete o účtech a sdílení.
NÚKIB ve strategické analýze cloudových služeb zdůrazňuje důvěryhodnost dodavatele a přesun části kontroly nad daty. Použijte to jako důvod k prověření poskytovatele a pravidel přístupu. Starší strategický dokument není náhradou za ověření aktuálních zákonných povinností konkrétní firmy.
Pro každou službu napište vlastníka, dodavatele správy a způsob eskalace. Pokud při problému všichni ukazují na cloudovou firmu, máte mezeru v odpovědnosti. Základní technické nastavení doplňuje zabezpečení serveru, HTTPS a cloudu.
02Zmapujte citlivá data a omezte zbytečné kopie
Sepište osobní údaje zákazníků a pracovníků, smlouvy, obchodní tajemství, přihlašovací údaje a další citlivé podklady. Ke každé skupině určete použití, systém, přístup a uchování. Nestačí vědět, kde leží hlavní databáze. Kopie může zůstat v exportu, testovacím prostředí nebo logu.
ÚOOÚ uvádí omezení účelu, minimalizaci a přiměřenou dobu uchování. U osobních údajů převeďte tyto zásady na konkrétní pravidla. Uchovávat vše navždy „pro jistotu“ zvyšuje rozsah možného incidentu a nepřináší automatický právní důvod.
- Testovací prostředí plňte potřebnými testovacími či vhodně upravenými údaji. Nekopírujte automaticky celou produkci.
- Exporty omezte na konkrétní účel a oprávněného příjemce. Určete jejich místo uložení a odstranění.
- Do logů nedávejte hesla, tokeny ani celé citlivé formuláře. Prověřte také nástroje na záznam chyb.
- Oddělte produkci, testování a zálohy tak, aby jeden běžný účet neměl zbytečně přístup všude.
- Zaznamenejte příjemce a další dodavatele. Region uložení sám nevysvětluje všechny přístupy a přenosy.
U poskytovatele prověřte smluvní roli, podporu, umístění zpracování a případná předávání osobních údajů. Česká nebo evropská adresa datového centra sama nepotvrzuje celý právní soulad. V regulovaném odvětví ověřte také konkrétní požadavky, které se vztahují na vaši firmu.
03Účty a oprávnění držte podle skutečné práce
Používejte osobní účty a přiměřené role. Sdílený administrátor zhoršuje dohledání změny i odchod zaměstnance. Oddělte běžnou práci od správy a přidělujte vyšší oprávnění jen tam, kde jsou potřebná. Přístup starého dodavatele nezanikne s poslední fakturou.
Microsoft doporučuje vícefaktorové ověření, řízení rolí a omezení privilegovaných účtů. Pro důležité přístupy upřednostněte podporované metody odolné proti phishingu, například vhodně nasazené přístupové klíče či bezpečnostní klíče. Ověřte však i náhradní přihlášení a obnovu účtu.
Servisní identita přistupuje bez běžného uživatelského dialogu. Nastavte jí jen potřebné operace a zdroje. Tam, kde služba umožňuje krátkodobé identity místo dlouhodobého tajemství, prověřte tuto možnost. Hesla a klíče neukládejte do veřejného kódu, týmového chatu ani obecné sdílené tabulky.
| Přístup | Rozumný základ | Průběžná kontrola |
|---|---|---|
| Běžný pracovník | Osobní účet, vícefaktorové ověření a role podle práce. | Změna pozice, neobvyklé přihlášení a odchod. |
| Administrátor | Oddělená správa, silné ověření a minimum trvalých práv. | Změny rolí, obnovy účtu a zásahy do bezpečnostního nastavení. |
| Aplikace či integrační služba | Vlastní identita s omezenými operacemi a bezpečnou správou tajemství. | Používaná oprávnění, nečekané čtení dat a zrušení starých klíčů. |
| Externí dodavatel | Konkrétní účet, rozsah a doba přístupu. | Skutečné použití, konec zakázky a odebrání přístupů. |
Otestujte odchod člověka: deaktivaci identity, ukončení relevantních relací, odebrání sdílení i přístupů v nástrojích mimo hlavní přihlášení. Synchronizace účtu nemusí automaticky pokrývat všechny služby.
04Veřejné odkazy a aplikace potřebují vlastní kontrolu
Soubor může být dostupný přes veřejný odkaz, úložnou politiku nebo chybu aplikace. Proto ověřujte více cest. U interního dokumentu má být výchozí nastavení neveřejné. Pokud potřebujete zákaznické sdílení, určete příjemce, rozsah a přiměřenou platnost.
Amazon S3 dokumentuje Block Public Access, který může bránit veřejnému zpřístupnění podle nastavení úložiště a účtu. Je to ochrana konkrétní vrstvy. Nezastaví automaticky aplikaci, která přes svůj povolený přístup vrátí dokument neoprávněnému člověku.
Zkontrolujte také stažení bez přihlášení, přístup zákazníka k cizí zakázce a sdílení celých složek. U časově omezeného podepsaného odkazu posuďte, co smí jeho držitel získat a co se stane po zrušení přístupu. Obtížně odhadnutelná adresa není sama o sobě dostatečná autorizace.
Po změně ochrany ověřte legitimní provoz. Veřejné produktové fotografie mají jiný účel než smlouvy, a nemusí používat stejné úložiště či politiku. Ochranu nastavte podle skupiny dat, aby se kvůli nefunkčnímu webu zbytečně neotevřelo všechno.
05Šifrování doplňte správou klíčů a obnovou
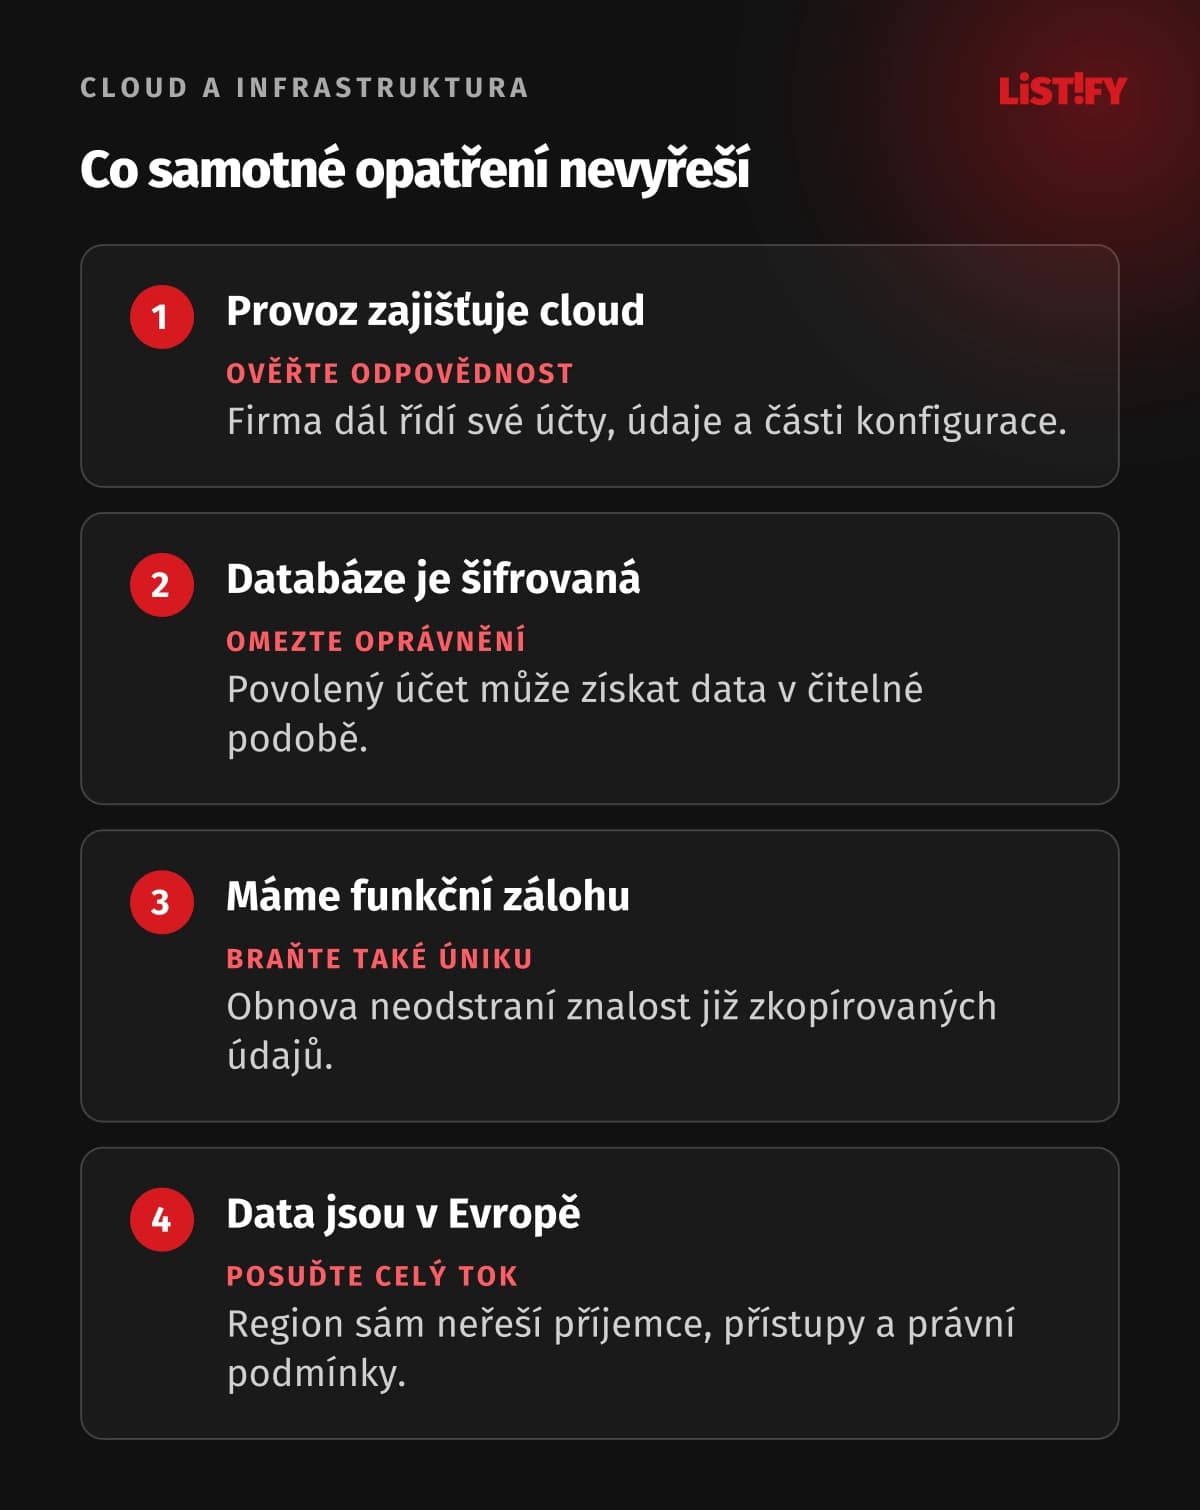
Šifrování přenosu i uložených dat je důležitá vrstva. Pokud se však útočník přihlásí jako oprávněná aplikace, služba mu může data legitimně dešifrovat. Proto zároveň omezujte přístupy a jejich použití. Šifrovaná databáze není důkaz, že její obsah nemůže uniknout.
U vlastních klíčů určete, kdo je spravuje, kdo je smí používat a jak se řeší jejich změna či nedostupnost. Bez klíče nemusíte obnovit ani správnou zálohu. Vlastní správa může přinést větší kontrolu, ale potřebuje promyšlený provozní postup.
Záloha řeší obnovu po ztrátě nebo změně. Nevrátí zpět důvěrnost údajů, které někdo už zkopíroval. Oddělte potřebné zálohy od běžných administračních přístupů a otestujte, zda je stejný napadený účet nemůže smazat.
AWS Backup Vault Lock rozlišuje režimy ochrany záloh. Některá nastavení lze oprávněně změnit, jiná se po ochranné lhůtě stávají nevratná. Před použitím prověřte podporu, uchování a náklady. „Neměnná záloha“ není jedna univerzální funkce pro každou službu.
Stanovte přípustné stáří obnovovaných dat a dobu potřebnou k obnovení podle firmy. Ověřte je zkouškou, včetně konfigurace, souborů a přístupů. Úspěšné vytvoření zálohy ještě nepotvrzuje obnovení fungující aplikace.
06Sbírejte události, na které někdo skutečně reaguje
Sledujte změny oprávnění, nové klíče, neobvyklá přihlášení, veřejné sdílení, velké exporty a změny bezpečnostní konfigurace. Předem určete, co má vést k upozornění a kdo ho řeší. Ne každé neobvyklé stažení je útok, ale bez souvislostí to nezjistíte.
AWS rozlišuje možnosti logování S3 včetně CloudTrail a serverových přístupových logů. Přehled aktivní služby ještě nepotvrzuje záznam potřebných operací. U konkrétního nastavení ověřte události na úrovni souborů, dobu uchování, dostupnost i cenu.
Proveďte bezpečný test: změňte oprávnění testovacího účtu nebo zkuste kontrolovaný přístup ke zkušebnímu souboru. Ověřte, zda událost vznikla, zda se zachovala a zda upozornění dorazilo správnému člověku. Udržujte logy mimo snadný dosah účtu, který má jejich chování sledovat.
Současně omezte údaje v záznamech na potřebný rozsah a kontrolujte, kdo je čte. Bezpečnostní dohled nemusí obsahovat celé dokumenty, texty zpráv či platební údaje. Přehnaná evidence může vytvořit nové citlivé úložiště.
07Připravte reakci a ověřte ji na jednom systému
Při podezření potřebujete zabránit dalšímu přístupu, zachovat důležité podklady a určit rozsah události. Domluvte předem, kdo může zneplatnit klíč, odebrat oprávnění, vypnout veřejné sdílení a kontaktovat dodavatele. Neodstraňujte bez rozmyslu vše, co by pomohlo určit příčinu.
U osobních údajů posuďte také případné oznamovací povinnosti a komunikaci dotčeným lidem podle skutečného incidentu. Bezpečnostní upozornění není automaticky ohlásitelné porušení, ale rozhodnutí nesmí čekat na úplnou technickou zprávu několik týdnů. Zapojte odpovědného specialistu včas.
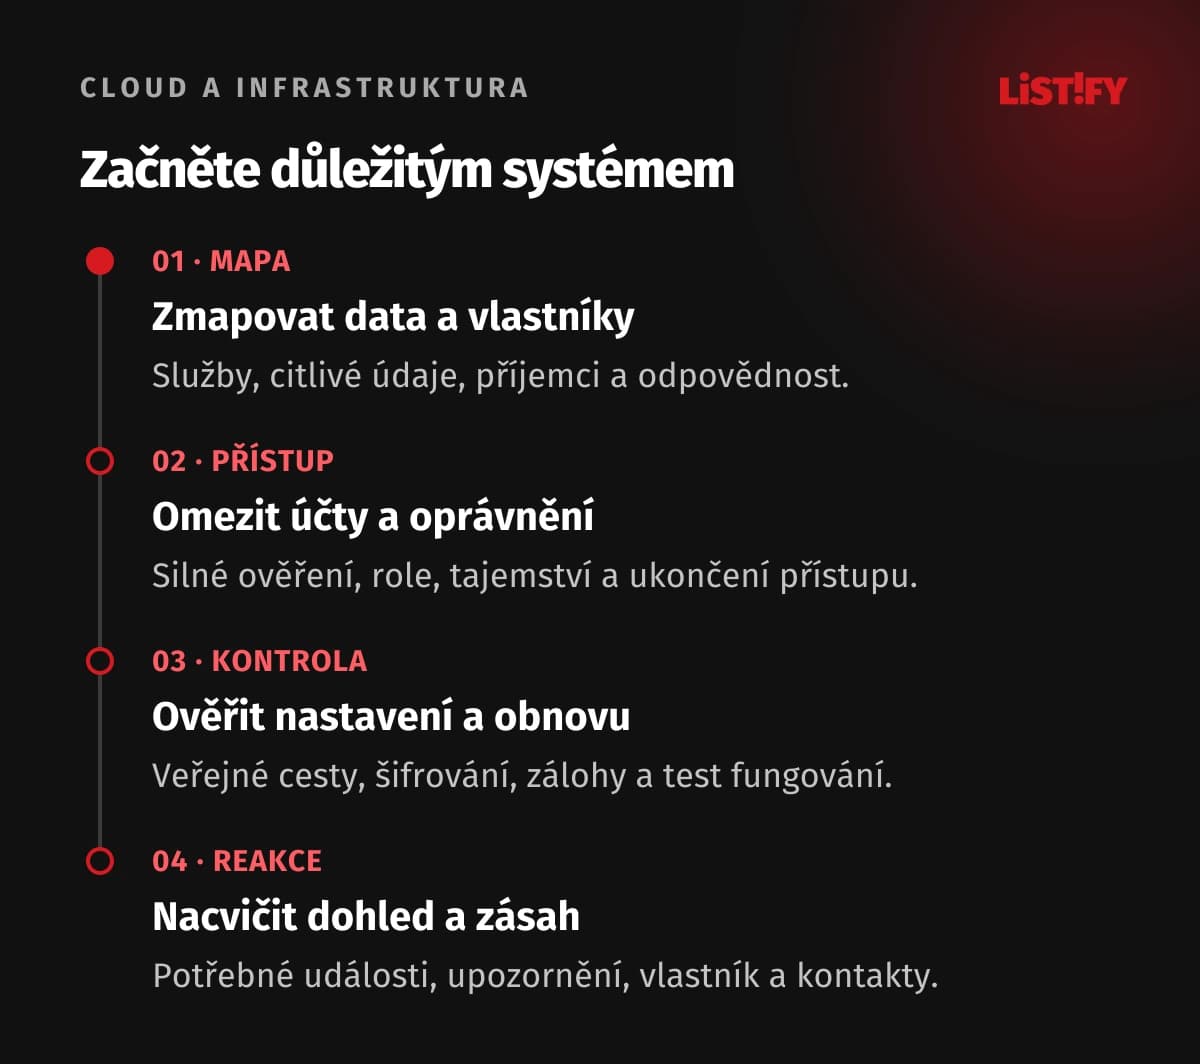
- Vyberte důležitý systém a sepište jeho data, služby a vlastníky.
- Odeberte nepotřebné účty a přístupy, ověřte správu a obnovu přihlášení.
- Prověřte veřejné cesty, tajemství, šifrování a potřebné zálohy.
- Otestujte obnovení i příjem upozornění a nacvičte kontakt při incidentu.
- Zaveďte pravidlo pro nové služby a změny. Kontrolu zopakujte po významné úpravě nebo změně dodavatele.
Při stěhování systému propojte tyto kroky s plánem migrace do cloudu. Bezpečnostní konfigurace musí fungovat v novém prostředí před přesunem skutečných údajů, včetně testování, podpory a návratu při problému.
08Časté otázky k bezpečnosti v cloudu
Zajišťuje bezpečnost cloudový poskytovatel?
Zajišťuje určité vrstvy podle konkrétní služby. Firma dál řeší své účty, údaje a konfiguraci ovládaných částí. Rozdělení provozních úkolů a smluvní podmínky ověřte zvlášť.
Stačí šifrování databáze?
Neřeší všechny cesty úniku. Oprávněný účet nebo aplikace může data získat v čitelné podobě. Doplňte omezení přístupů, ochranu identit, kontrolu sdílení a dohled.
Chrání záloha také před únikem?
Pomáhá obnovit data po ztrátě či změně. Pokud útočník obsah zkopíroval, obnova jeho znalost neodstraní. Prevenci čtení a kopírování řešte přístupy, konfigurací a monitoringem.
Jsou všechny neměnné zálohy stejné?
Liší se podporou, režimem, oprávněními a dobou uchování. Některé změny mohou být nevratné. Ověřte konkrétní službu a vyzkoušejte obnovu, ne pouze vytvoření zálohy.
Znamená evropský region automatický soulad s GDPR?
Umístění je jedna část posouzení. Ověřte také účel, smluvní role, přístupy, další dodavatele a případné přenosy. Region sám nevyřeší celý způsob zpracování.
Co kontrolovat při odchodu zaměstnance nebo dodavatele?
Hlavní účet, relevantní relace, práva v jednotlivých službách, sdílené odkazy a použité klíče. Změny otestujte, protože jednotné přihlášení nemusí zahrnovat každý nástroj.
Kde začít v malé firmě?
U jednoho důležitého systému: vlastníci, citlivá data, účty a sdílení. Potom ověřte ochranu přístupů, obnovu a upozornění. Rozsah dalších kroků určete podle konkrétních rizik.