Správa serverov: Čo zahŕňa Linux administrácia a čo žiadať od správcu
Server beží už niekoľko rokov. Faktúry sa platia, web funguje a prístup pozná bývalý dodávateľ. Kto však skontroluje neúspešnú zálohu alebo zasiahne, keď prestanú vznikať objednávky? Správa Linux servera zahŕňa priebežnú starostlivosť o systém, prístupy, výkon, zálohy a incidenty. Výsledkom má byť predvídateľná prevádzka, ktorá nestojí na jednom človeku.
Majiteľ firmy nemusí poznať všetky linuxové príkazy. Potrebujete vedieť, čo si objednávate, kto zodpovedá za jednotlivé vrstvy a podľa čoho spoznáte, že správa prebieha. Starostlivosť o obsah a aplikáciu dopĺňa náš prehľad mesačnej údržby webu. Tu sa zameriame na server a prevádzkovú zodpovednosť.
01Prenájom servera a jeho správa sú dve rôzne služby
Poskytovateľ VPS môže zabezpečiť virtuálny stroj, sieť a disk. Nemusí však aktualizovať Linux vnútri, sledovať vašu databázu alebo opravovať aplikáciu. Ani slovo „cloud“ automaticky neurčuje rozsah starostlivosti. Pri EC2 napríklad za prístupy, operačný systém a nasadený softvér zodpovedá zákazník. Uvádza to bezpečnostná dokumentácia Amazon EC2.
| Vrstva | Čo má byť vyjasnené |
|---|---|
| Infraštruktúra | Kto rieši výpadok stroja, siete a úložiska u poskytovateľa. |
| Linux a služby | Kto udržiava systém, webový server, databázu a plánované úlohy. |
| Aplikácia | Kto opravuje kód, aktualizuje knižnice a kontroluje nasadenie. |
| Firemná prevádzka | Kto schvaľuje odstávku, overí objednávky a informuje zamestnancov. |
Dohodnite rozsah podľa konkrétnych služieb. Správa webového servera nemusí zahŕňať poštový server, firemné počítače ani všetky historické aplikácie na rovnakom stroji. Každá výnimka potrebuje vlastníka. Rozhranie medzi dodávateľmi nesmie byť miestom, kde sa incident prestane riešiť.
02Prevzatie začína inventárom a overením prístupov
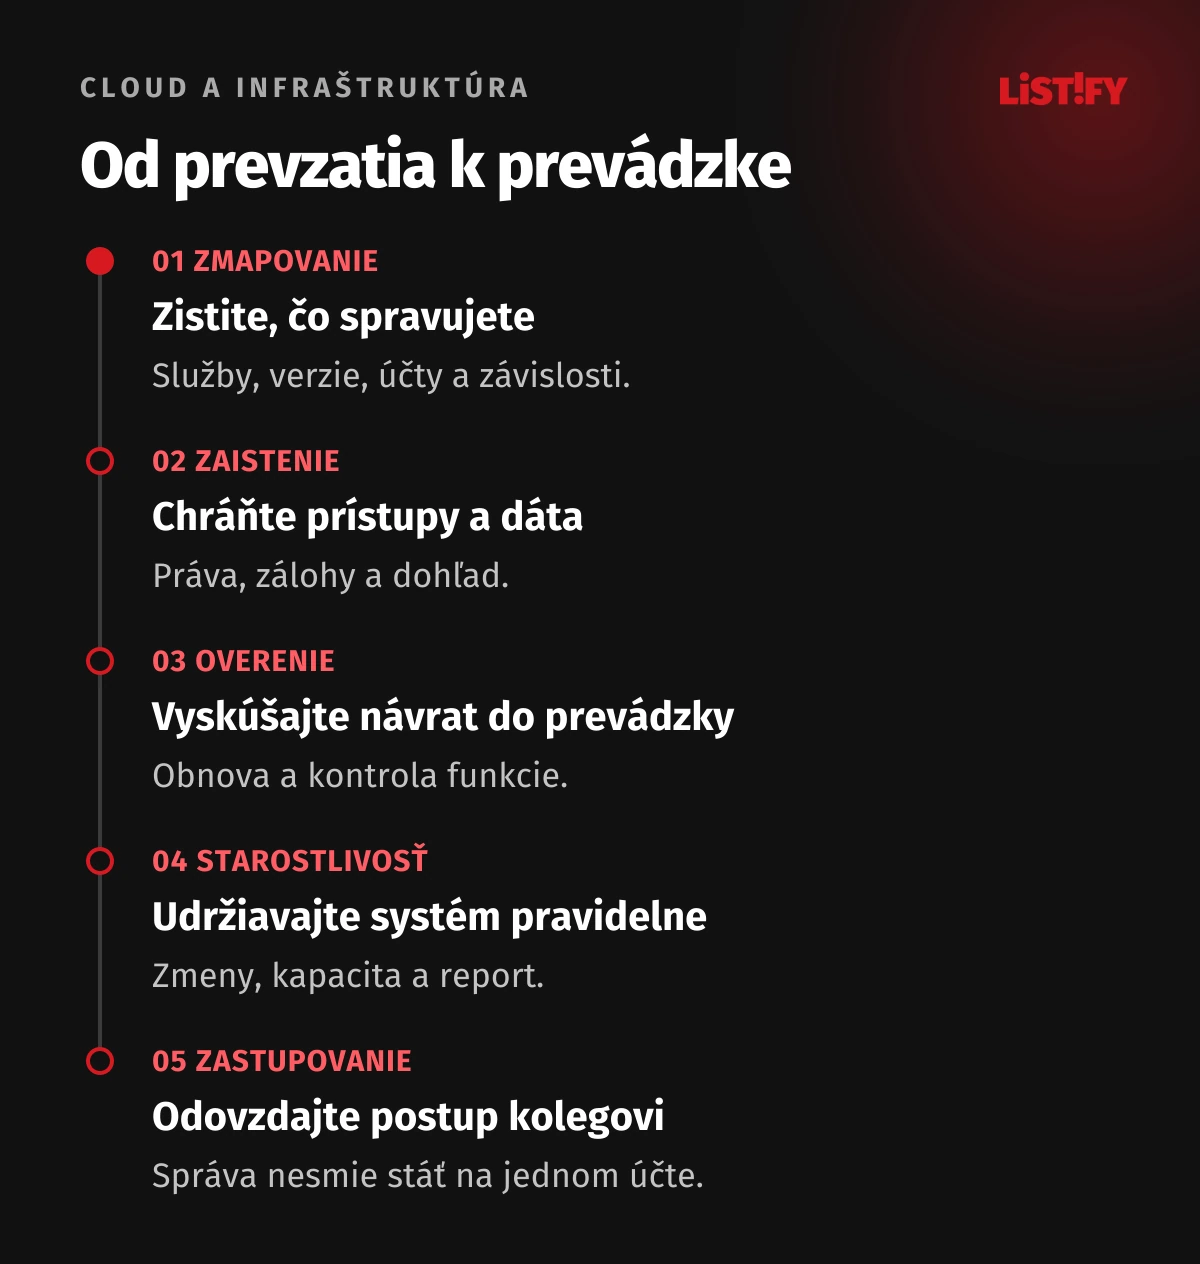
Správca má zistiť počet serverov, distribúcie a verzie, bežiace služby, domény, certifikáty, databázy aj nadväznosti na ďalšie systémy. Dôležitý je koniec podpory jednotlivých komponentov. Veta „máme Linux“ nestačí na plánovanie aktualizácií ani posúdenie rizika.
Spíšte účty u poskytovateľov, držiteľov domén, repozitáre, fakturáciu a núdzový prístup. Overte, že firma môže oprávnene pridať nového správcu a odobrať bývalého. Chýbajúcu dokumentáciu označte ako úlohu, aby sa prevádzkové znalosti naďalej neodovzdávali len ústne.
Vstupné posúdenie má priniesť zoznam rizík s prioritou, dopadom a návrhom nápravy. Kritický nedostatok v zálohách je iná práca než neskoršia optimalizácia nákladov. V neznámom prostredí najprv zaistite možnosti návratu a až potom robte väčšie zmeny.
03Prístupy, konfigurácia a tajné kľúče potrebujú poriadok
Uprednostnite menovité účty a oprávnenia podľa skutočnej práce. Zdieľaný administrátorský účet komplikuje dohľadanie zmien aj odchod človeka z tímu. Správca má mať popísané pridávanie, kontrolu a odoberanie prístupov, ochranu administrácie aj núdzový postup, keď bežné prihlásenie prestane fungovať.
Do správy patrí firewall, dostupné služby, certifikáty a bezpečná konfigurácia. Databázu či administráciu netreba sprístupňovať celému internetu len preto, že je to pri inštalácii pohodlné. Opatrenia odvoďte od architektúry a overte ich fungovanie. Súvislosti rozoberá zabezpečenie servera, HTTPS a cloudu.
Heslá, databázové prístupy a API kľúče potrebujú riadené uloženie a postup výmeny. Dokumentácia má uvádzať, odkiaľ ich oprávnený správca získa, nie otvorený zoznam tajných údajov. Samostatne vysvetľujeme správu tajných kľúčov a konfigurácie.
04Aktualizácie potrebujú plán aj kontrolu výsledku
Správa zahŕňa opravy operačného systému, dôležitých balíčkov a služieb v dohodnutom rozsahu. Rozlišujte bezpečnostnú opravu, bežnú aktualizáciu a prechod na novú hlavnú verziu. Posledná možnosť môže vyžadovať test aplikácie a samostatný projekt. Odklad bez termínu nie je plán.
Ubuntu umožňuje automatické aktualizácie cez unattended-upgrades. Zdroje balíčkov a prípadné reštarty majú vlastné nastavenia; pridaný externý repozitár sa nezaradí automaticky. Pozrite si dokumentáciu automatických aktualizácií Ubuntu. Zapnutie nástroja preto nenahrádza kontrolu jeho rozsahu a výsledkov.
Dohodnite testovanie, okná údržby, zálohu pred rizikovou zmenou a podmienky návratu. Po zásahu overte aj úlohu aplikácie: prihlásenie, zápis záznamu alebo odoslanie objednávky. Samotný bežiaci proces nestačí. Zapíšte, čo sa zmenilo, kto zmenu vykonal a ako dopadla kontrola.
05Monitoring musí upozorniť človeka, ktorý môže konať
Voľné miesto, pamäť a procesor sú užitočné ukazovatele, ale majiteľovi samy nepovedia, či firma prijíma objednávky. Sledujte aj odozvu, chyby aplikácie, dostupnosť databázy a dokončenie plánovaných úloh. Zmysel má aj upozornenie na úlohu, ktorá sa už mala skončiť a nedodala výsledok.
Pri každom dôležitom upozornení má byť jasné, kto ho dostane a čo urobí. Nepretržitý automatický dohľad neznamená nepretržitú ľudskú pohotovosť. Overte pracovný čas, zastupovanie, priority a eskaláciu incidentov. Príliš veľa neurčitých alarmov môže dôležitý problém skryť.
Kapacitu sledujte v čase. Databáza môže rásť pomaly, logy náhle a pravidelný import môže zmeniť správanie celého stroja. Správca má navrhnúť riešenie podľa príčiny: opravu úlohy, upratanie s pravidlami uchovávania, nastavenie služby alebo navýšenie kapacity. Samotné pridanie výkonu nie je univerzálna oprava.
06Záloha je začiatok, overená obnova je výsledok
Určte, aké staré dáta ešte prijmete a ako dlho môže trvať návrat dôležitej služby. Podľa toho navrhnite intervaly záloh, uchovávanie a umiestnenie kópií. Záloha musí pokryť databázu, potrebné súbory a konfiguráciu. Postup má fungovať aj pri nedostupnosti pôvodného servera alebo bežného správcu.
Databázový export a obnova k určitému okamihu nie sú to isté. PostgreSQL pri priebežnej archivácii kombinuje základnú zálohu s archivovanými záznamami zmien WAL. Samotný SQL dump to nezabezpečí. Podrobnosti uvádza dokumentácia PostgreSQL k PITR.
| Doklad | Čo z neho máte zistiť |
|---|---|
| Posledná úspešná záloha | Aký stav dát je skutočne uložený a kde. |
| Skúška obnovy | Čo sa obnovilo, ako dlho to trvalo a čo fungovalo. |
| Ochrana kópií | Kto môže zálohu zmazať alebo zmeniť uchovávanie. |
| Postup návratu | Aké účty, kľúče a nadväznosti sú potrebné. |
Obnovu skúšajte v oddelenom prostredí. Zabráňte nechcenému odosielaniu skutočných platieb a správ zo skúšobnej kópie. Overte dáta aj dôležitú funkciu a nedostatky opravte. Ďalší postup nájdete v sprievodcovi zálohovaním a overenou obnovou.
07Ako môže vyzerať pravidelná starostlivosť a report
| Kedy | Príklad činnosti | Doklad pre firmu |
|---|---|---|
| Priebežne | Monitoring dostupnosti, chýb, záloh a kapacity. | Incident alebo potvrdenie vykonanej kontroly. |
| V dohodnutom okne | Aktualizácie, kontrola služieb a potrebné reštarty. | Záznam zmeny a výsledku overenia. |
| Pravidelne podľa rizika | Kontrola oprávnení, obnova a revízia dokumentácie. | Výsledok skúšky a otvorené úlohy. |
| Pri zmene systému | Doplnenie monitoringu, záloh a postupov. | Potvrdenie prevzatia novej časti do správy. |
Mesačný report má pomáhať pri rozhodovaní. Potrebujete prehľad incidentov, vykonaných zmien, stavu záloh a blížiacich sa problémov. Pri odložených opravách žiadajte dôvod, vlastníka a termín. Dlhý export technických logov nenahradí vysvetlenie, čo má vedenie schváliť.
Neviete, či váš paušál tieto činnosti zahŕňa? Pošlite Listify anonymizovaný rozsah správy a popis systému. Prejdeme nejasné zodpovednosti a dohodneme, čo má preveriť vstupný audit.
08Čo má správca urobiť pri incidente
Modelová situácia: web sa otvorí, no ranný import objednávok neprebehne. Kontrola úvodnej stránky problém nezachytí. Správca overí posledný dokončený beh, chybové záznamy a stav potrebných služieb. Pred opakovaním úlohy musí zistiť, či už časť objednávok nepreniesla, aby nevznikli duplicity.
Prvým cieľom je zistiť dopad a bezpečne obnoviť potrebnú funkciu. Súčasne zaznamenajte priebeh a informujte zodpovednú osobu. Po obnovení prevádzky patrí do práce hľadanie príčiny a prevencia. Tou môže byť oprava aplikácie, nový alarm alebo zmena kapacity. Reštart bez zistenia príčiny môže problém iba odsunúť.
Podozrenie na napadnutie vyžaduje iný režim než bežná porucha. Koordinujte obmedzenie prístupu a zachovanie potrebných záznamov. O návrate rozhodujte až po posúdení dôveryhodnosti prostredia. Zodpovednosti dopĺňa bezpečnosť citlivých údajov v cloude.
09Čo si dohodnúť a ako sa vyhnúť závislosti od jedného správcu
Ponuka má určiť spravované servery a služby, podporované technológie, pracovný čas, reakčné lehoty, eskaláciu, zálohy a rozsah zmien. Uveďte aj samostatné zákazky: migráciu, veľký upgrade alebo novú funkciu. Reakčná lehota určuje začiatok riešenia, nie prísľub rovnako rýchleho dokončenia.
Firma má mať pod kontrolou vlastníctvo účtov a prideľovanie oprávnení. Dokumentácia má umožniť oprávnenému kolegovi pokračovať počas dovolenky alebo pri zmene dodávateľa. Overte, čo dostanete pri ukončení správy a ako sa odoberú prístupy pôvodnému tímu.
Cena závisí od počtu a rôznorodosti služieb, veku prostredia, požadovanej reakcie aj automatizácie. Pýtajte sa zvlášť na jednorazovú stabilizáciu a mesačnú prevádzku. Paušál za jeden jednoduchý server nemožno automaticky preniesť na viac aplikácií s vlastnými databázami a nonstop pohotovosťou.
10Ako vám s prevádzkou pomôže Listify
Pri prevzatom projekte najprv zisťujeme technológie, stav služieb, prístupy a potreby firmy. Podľa výsledku navrhneme rozsah starostlivosti a priority opráv. Ak technológia nie je vhodná pre náš tím, vyjasníme to pri úvodnom posúdení, ešte pred prísľubom prevzatia.
Listify neprevádzkuje vlastný hosting. Nastavuje a spravuje prostredie u poskytovateľov a rieši projekty aj na pôvodnej infraštruktúre podľa dohody. Monitoring, zálohy, aktualizácie a podpora patria do servisu a správy. Konkrétne pokrytie Linux služieb a pohotovosť stanovíme v ponuke.
Na prvý kontakt stačí napísať, čo server zabezpečuje, u koho je prenajatý, kto ho dnes spravuje a čo vás trápi. Presnú distribúciu poznať nemusíte. Heslá neposielajte bežným formulárom. Bezpečný postup prístupov dohodneme pred technickým prevzatím.
11Časté otázky k správe Linux serverov
Stačia automatické aktualizácie a monitoring?
Nie samy osebe. Potrebujete overovať rozsah a výsledok aktualizácií, reagovať na upozornenia, skúšať obnovu a spravovať prístupy. Automatizácia pomáha, ale musí mať vlastníka a postup pre výnimky.
Znamená dohľad 24/7 aj opravy v noci?
Nie automaticky. Monitoring môže bežať nepretržite, kým ľudia reagujú len v pracovnom čase. Pohotovosť, priority, reakčné časy a eskaláciu treba výslovne dohodnúť.
Je správa Linuxu súčasťou prenájmu VPS?
Závisí to od ponuky. Pri nespravovanom VPS zvyčajne rieši operačný systém a aplikácie zákazník alebo jeho správca. Vyžiadajte si písomné rozdelenie zodpovednosti.
Musíme server pri prevzatí hneď presunúť?
Nemusíte. Najprv sa posúdi stav, dostupné prístupy, podporované technológie a možnosti obnovy. Migrácia dáva zmysel, ak rieši konkrétny problém, a potrebuje vlastný plán.
Čo je najdôležitejšie v mesačnom reporte?
Prehľad incidentov, vykonaných zmien, skutočne úspešných záloh a overenej obnovy, otvorených rizík a ďalšieho postupu. Pri dôležitom úkole má byť jasné, kto ho rieši a čo potrebuje schváliť.