Siete a VPN v cloude: prečo pripojený tunel ešte neznamená funkčnú firemnú aplikáciu
VPN hlási pripojenie, ale účtovný systém sa neotvorí. Kolega sa dostane na server, no aplikácia odmietne jeho účet. Alebo po výpadku jedného spojenia prestane fungovať celý sklad. Návrh cloudovej siete musí overiť viac než zelenú kontrolku tunela.
Slovenská firma môže mať kanceláriu v Bratislave, sklad pri Žiline a časť tímu na cestách. Podnikové aplikácie sú rozdelené medzi lokálne servery a cloud. Potrebuje preto jasne určiť, ktoré siete a ľudia sa majú dostať ku konkrétnym službám.
Nie každá aplikácia potrebuje rovnaké pripojenie. Verejný zákaznícky portál, interný podnikový systém a správa databázy majú odlišné požiadavky. Začnite mapou potrebných spojení a hraníc prístupu, až potom vyberajte VPN bránu a jej parametre.
01Rozlíšte spojenie sietí od prístupu človeka
Site-to-site VPN prepája firemnú sieť s cloudovou sieťou alebo ďalšou lokalitou. Vzdialený používateľ môže využívať osobitné klientské pripojenie. Dokumentácia Azure VPN Gateway rozlišuje tieto scenáre a opisuje šifrované spojenie cez verejný internet.
Sieťový tunel vytvorí komunikačnú cestu. Samostatne treba overiť identitu, stav zariadenia a oprávnenie v aplikácii. Zvládnutie prihlásenia do VPN nemá automaticky umožniť čítanie mzdovej databázy alebo správu všetkých serverov.
| Potreba | Možný spôsob | Čo preveriť |
|---|---|---|
| Prepojenie kancelárie s cloudom | Site-to-site VPN | Smerovanie, kompatibilitu brán a dostupnosť |
| Prístup pracovníka na cestách | Klientská VPN alebo prístup ku konkrétnej aplikácii | Identitu, zariadenie a potrebný rozsah |
| Verejný zákaznícky portál | Riadený verejný vstup aplikácie | HTTPS, aplikačné oprávnenia a ochranu vstupu |
| Citlivá správa infraštruktúry | Oddelený administrátorský prístup | Silné overenie, záznam a obmedzené právomoci |
| Stabilná intenzívna komunikácia lokalít | Posúdenie VPN alebo privátnej konektivity | Zaťaženie, dostupnosť, náklady a záložnú cestu |
Prístup dodávateľa oddeľte od bežnej práce zamestnancov. Určte konkrétnu službu, platnosť prístupu a vlastníka schválenia. Pohodlné trvalé otvorenie celej siete môže pretrvať dlho po skončení servisnej úlohy.
02Návrh začína mapou komunikácie
Spíšte zdroj, cieľ, účel a potrebnú službu. Pracovník skladu môže pristupovať k aplikácii, aplikácia k databáze a správca cez osobitnú cestu k serveru. Tieto spojenia nemusia mať rovnaké pravidlá ani rovnakú dostupnosť.
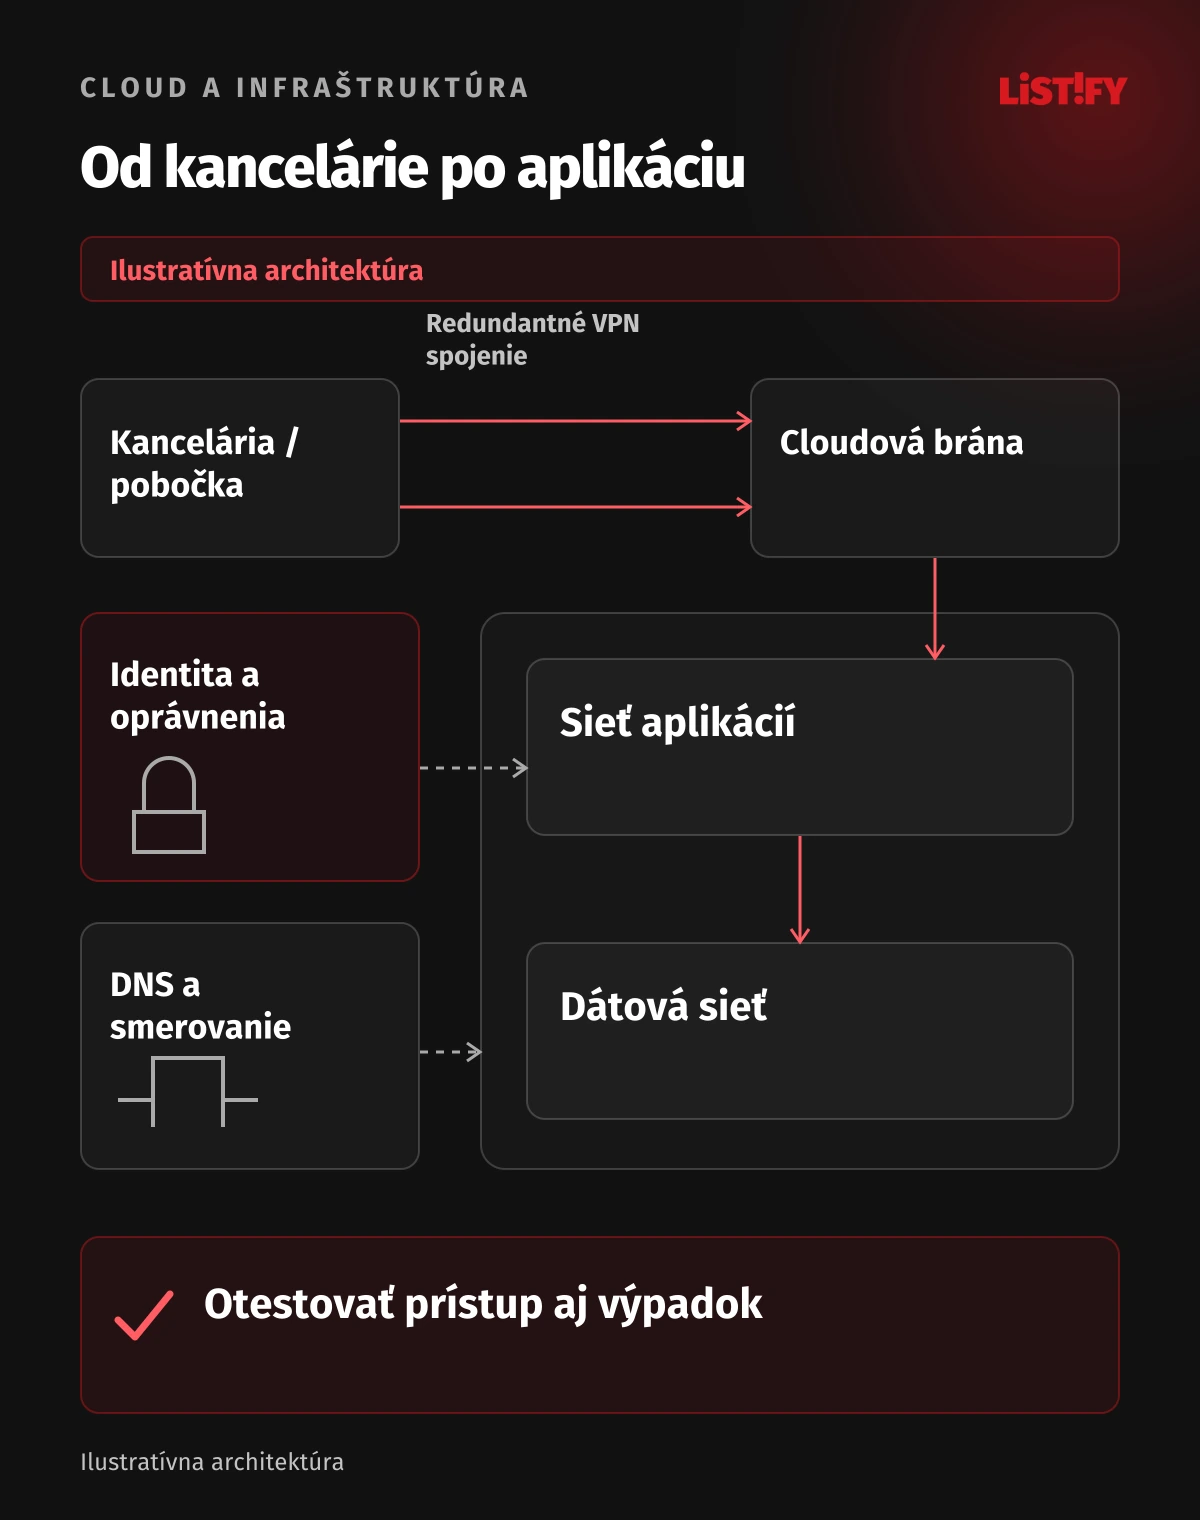
Ilustratívna architektúra nižšie prepája kanceláriu cez redundantné VPN spojenie s cloudovou bránou. Za ňou sú oddelené siete aplikácií a dát. Samostatne sa riešia identita, DNS a smerovanie. Ide o model, nie pripravený návrh konkrétnej firemnej infraštruktúry.
Cloudová sieť potrebuje vhodný adresný plán. Ak kancelária aj nová cloudová sieť používajú prekrývajúce sa rozsahy, vznikne problém so smerovaním. AWS pri site-to-site VPN upozorňuje na neprekrývajúce sa adresné bloky. Kontrola má zahŕňať aj ďalšie pobočky a siete partnerov, ktoré plánujete pripájať.
Pri raste si nechajte priestor na ďalšie prostredia a lokality. Nútená zmena adries po pripojení aplikácií býva náročnejšia než rozumný plán pred spustením. Dokumentácia má ukázať aj vlastníka jednotlivých rozsahov.
03DNS a smerovanie musia viesť na správnu službu
DNS prekladá názov služby na adresu. Smerovanie určuje, kadiaľ sa k tejto adrese dostanú dáta. Funkčný tunel môže existovať aj vtedy, keď používateľ dostane nesprávnu adresu alebo sa odpoveď vracia inou cestou.
Pri privátnej cloudovej službe skontrolujte, ktorý DNS server odpovedá v kancelárii, cez vzdialené pripojenie a priamo v cloude. Microsoft opisuje hybridné DNS ako prepojenie prekladu lokálnych domén a cloudových privátnych zón. Konkrétne nastavenie sa musí prispôsobiť vašim službám.
Pred prevzatím overte prístup pomocou názvu aplikácie, nie iba jej číselnej adresy. Otestujte aj certifikát, autentifikáciu a bežný pracovný úkon. Úspešný ping na bránu nepovie, či používateľ dokáže uložiť objednávku alebo otvoriť potrebný dokument.
Pri viacerých trasách určte, či sa používajú statické pravidlá alebo dynamická výmena trás. Skontrolujte, ktoré siete sa oznamujú a čo sa stane pri zániku jednej cesty. Širšia dostupnosť siete, než bolo v zadaní, môže byť rovnako závažná chyba ako nedostupnosť.
Modelový problém zo skladu: názov podnikovej aplikácie sa preloží na privátnu adresu, no časť prevádzky sa vracia cez inú bránu. Používateľ vidí dlhé načítanie a opakované odhlásenie. Pridanie ďalšieho povolenia na firewalle nemusí vyriešiť príčinu. Správca má preveriť obidva smery komunikácie a výsledok porovnať s funkčnou cestou z kancelárie. Pri prevzatí preto zaznamenajte, odkiaľ sa skúška robila, cez aké pripojenie a s ktorou používateľskou rolou. Tieto údaje výrazne uľahčia neskoršie hľadanie rozdielov.
04Oddelené siete potrebujú konkrétne pravidlá
Rozdelenie na sieť aplikácií a sieť dát pomáha určiť povolenú komunikáciu. Samotné názvy podsietí však nič neblokujú. Pravidlá majú vyjadrovať, ktoré komponenty smú komunikovať a cez aké služby.
Bezpečnostné skupiny vo VPC na AWS riadia prevádzku k priradeným zdrojom. Aj pri inom poskytovateľovi potrebujete obdobne porozumieť skutočným pravidlám, ich rozsahu a závislostiam. Predvolená alebo zdedená konfigurácia nemusí zodpovedať zamýšľanej hranici.
Pre modelovú aplikáciu môže byť databáza dostupná iba aplikačnej vrstve a osobitne schválenému administrátorskému prístupu. Zamestnanec potrebuje používať aplikáciu, nie priamo otvárať databázový port. Testujte preto povolené aj zakázané spojenia.
Rozlišujte tiež testovacie a produkčné prostredie. Testovanie integrácie nemá vytvoriť voľnú cestu k skutočným zákazníckym údajom. Zmenu pravidiel evidujte, schvaľujte podľa dopadu a priebežne odstraňujte dočasné výnimky.
05Dva tunely nezaručujú nezávislé spojenie
Redundancia má zodpovedať zlyhaniam, ktoré chcete zvládnuť. Dva tunely môžu zdieľať jeden firemný router alebo jeden internetový okruh. Pri ich výpadku môžu zlyhať oba súčasne.
AWS site-to-site VPN poskytuje dva tunely v jednom spojení. To je vlastnosť konkrétnej služby, nie univerzálna záruka nezávislosti celej komunikácie. Na firemnej strane treba posúdiť zariadenia, napájanie a internetové cesty.
Microsoft pri vysokej dostupnosti VPN odlišuje redundanciu cloudovej brány a viaceré lokálne zariadenia. Návrh má overiť oba konce. Ani automatické prepnutie nemusí byť úplne bez prerušenia pre používateľa.
Skúšku výpadku vykonajte riadene a so schváleným rozsahom. Sledujte, či aplikácia obnoví reláciu, či sa dokončí rozpracovaný úkon a či nevzniknú duplicitné požiadavky. Test má preveriť pracovnú kontinuitu, nielen zmenu stavu tunela.
Vopred určte, ktoré zlyhania pilot skutočne pokrýva. Odpojenie jedného tunela nie je skúška výpadku celej kancelárie. Rozsah výsledku má byť jasný, aby vedenie nezamenilo čiastkový test za dôkaz nepretržitej dostupnosti celej firmy.
06VPN nenahrádza identitu ani ochranu aplikácie
NIST v Zero Trust Architecture opisuje prístup, ktorý neudeľuje dôveru iba na základe sieťového umiestnenia. Pre firmu je praktický dôsledok jasný: používateľ v podnikovej sieti stále potrebuje primerané overenie a oprávnenie ku konkrétnemu zdroju.
Pri vzdialenom prístupe skontrolujte silné overenie, správu zariadení a odobratie prístupu po odchode pracovníka. Zamestnanec nemusí potrebovať rovnaký prístup zo spravovaného notebooku a zo súkromného zariadenia. Výnimku má niekto schváliť a pravidelne preveriť.
HTTPS a ochrana samotnej aplikácie zostávajú potrebné aj pri privátnom sieťovom spojení. VPN chráni určenú komunikačnú cestu; sama nerieši chybnú autorizáciu, zraniteľnosť aplikácie ani neoprávnený export. Pri návrhu preto oddeľte sieťové pravidlá od aplikačných rolí.
Dohodnite tiež, ktorá prevádzka ide cez tunel. Čiastočné smerovanie a smerovanie všetkého prenosu majú odlišné dôsledky pre výkon aj dostupnosť. Nepredpokladajte, že každá VPN automaticky vedie všetku komunikáciu používateľa cez firemné bezpečnostné systémy.
07Rozpočet a prevzatie musia zahŕňať prevádzku
Pri návrhu porovnajte kapacitu brány, očakávanú komunikáciu, prenosové náklady a správu. Veľký súbor, záloha a bežná interaktívna práca zaťažujú spojenie odlišne. Nominálna rýchlosť internetového okruhu sama neurčuje skutočný výkon šifrovaného spojenia.
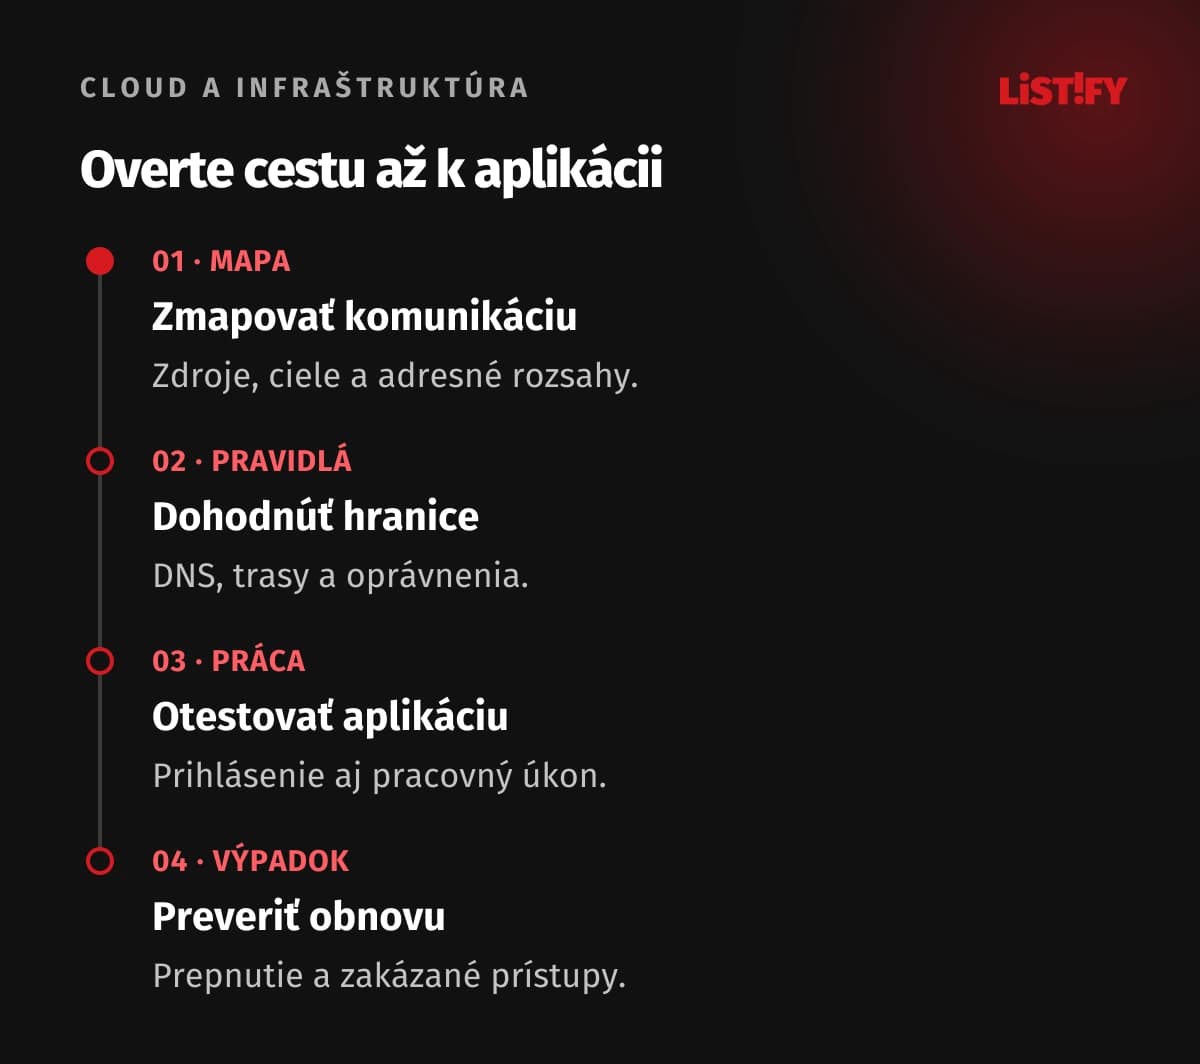
- Zmapujte potrebné spojenia, vlastníkov a adresné rozsahy.
- Dohodnite DNS, trasy, bezpečnostné pravidlá a aplikačné oprávnenia.
- Nakonfigurujte ohraničený rozsah a preverte bežné pracovné úkony.
- Otestujte výpadok, zakázaný prístup a obnovu. Odovzdajte dokumentáciu a kontakty.
Monitorujte dostupnosť tunelov, zmeny konfigurácie a použiteľnosť kritickej služby. Upozornenie potrebuje príjemcu a postup. Prehľad pre správcu má rozlíšiť poruchu spojenia, DNS, aplikácie a identity, aby pri každom probléme nezačínal od nuly.
Pri odovzdaní žiadajte aj plán aktualizácií, správu kľúčov alebo certifikátov a postup pri zmene poskytovateľa. Firma má vedieť, kde nájde konfiguráciu a kto dokáže vykonať obnovu, ak hlavný správca nie je dostupný.
Pri plánovanej zmene internetového okruhu alebo brány nepreberajte iba export starej konfigurácie. Skontrolujte nové verejné adresy, kompatibilitu, kapacitu a dohodnuté šifrovanie. Pripravte postup návratu a kontakty oboch správcov, ak sieť spravuje viac dodávateľov. Zmenu vykonajte v dohodnutom čase a následne zopakujte krátku funkčnú skúšku aplikácie. Prevádzka môže pôsobiť obnovená, hoci zostala nedostupná menej používaná služba alebo záložná cesta.
Výkon skúšajte v čase typického zaťaženia. Rýchle otvorenie prihlasovacej stránky mimo pracovnej zmeny nemusí potvrdiť pohodlnú prácu počas zálohovania alebo veľkého prenosu. Výsledok porovnajte s úkonom, ktorý firma potrebuje pravidelne dokončiť.
08Najčastejšie otázky o sieťach a VPN v cloude
Potrebuje každá cloudová aplikácia VPN?
Nie. Verejná webová aplikácia môže používať riadený verejný vstup s HTTPS a vlastným overením. VPN môže byť vhodná pre prepojenie sietí alebo interné služby. Rozhodujte podľa účelu a architektúry.
Znamená pripojená VPN prístup ku všetkým systémom?
Nemala by. Prístup obmedzujú trasy, sieťové pravidlá a oprávnenia v jednotlivých aplikáciách. Tieto hranice treba navrhnúť aj otestovať. Úspešné pripojenie tunela nie je aplikačné oprávnenie.
Prečo funguje IP adresa, ale názov aplikácie nie?
Príčinou môže byť DNS alebo jeho dostupnosť z danej siete. Overte odpoveď použitého DNS servera, privátnu zónu a cestu k službe. Prístup testujte aj s názvom, certifikátom a skutočným pracovným úkonom.
Stačia dva tunely na vysokú dostupnosť?
Nie automaticky. Môžu zdieľať lokálne zariadenie, napájanie alebo internetovú cestu. Overte nezávislosť komponentov a riadene otestujte výpadok. Dôležitý je výsledok pre aplikáciu.
Máme cez VPN smerovať všetku prevádzku?
Závisí od bezpečnostného modelu, kapacity a potrebných služieb. Dohodnite presný rozsah smerovania a jeho dôsledky. Čiastočný tunel nie je automaticky chyba a plný tunel sám nezaručuje úplnú ochranu.
Čo má firma dostať pri odovzdaní siete?
Mapu spojení, adresný plán, DNS a trasy, pravidlá prístupu, výsledky funkčných a výpadkových skúšok a zodpovedné kontakty. Súčasťou má byť aj postup zmien a obnovy konfigurácie.