Ako nastaviť roly a oprávnenia v internom systéme, aby dáta neunikali
Roly „používateľ“ a „administrátor“ väčšinou nestačia. Firma potrebuje určiť, kto smie pracovať s konkrétnym záznamom, za akých podmienok a čo sa stane pri zmene pozície. Ukážeme, ako previesť pracovné zodpovednosti do zrozumiteľných pravidiel, ktoré server naozaj vynucuje a ktoré dokážete priebežne kontrolovať.
Modelový nákupný systém umožňuje zamestnancovi vytvoriť požiadavku a vedúcemu ju schváliť. Vedúci však môže zároveň nakupovať pre vlastný tím. Ak samotné spojenie dvoch rolí dovolí schváliť vlastnú požiadavku, technicky fungujúci systém porušuje firemné pravidlo. Práve podobné kombinácie treba vyriešiť pred prideľovaním prístupov.
Prihlásenie rieši, pod akou identitou človek koná. Tento článok pokračuje za ním: navrhuje rozhodnutie o povolenej práci. Technické súvislosti identity nájdete v sprievodcovi SSO, MFA a správou používateľov. Tu zostavíme použiteľnú politiku oprávnení, nie nový prihlasovací mechanizmus.
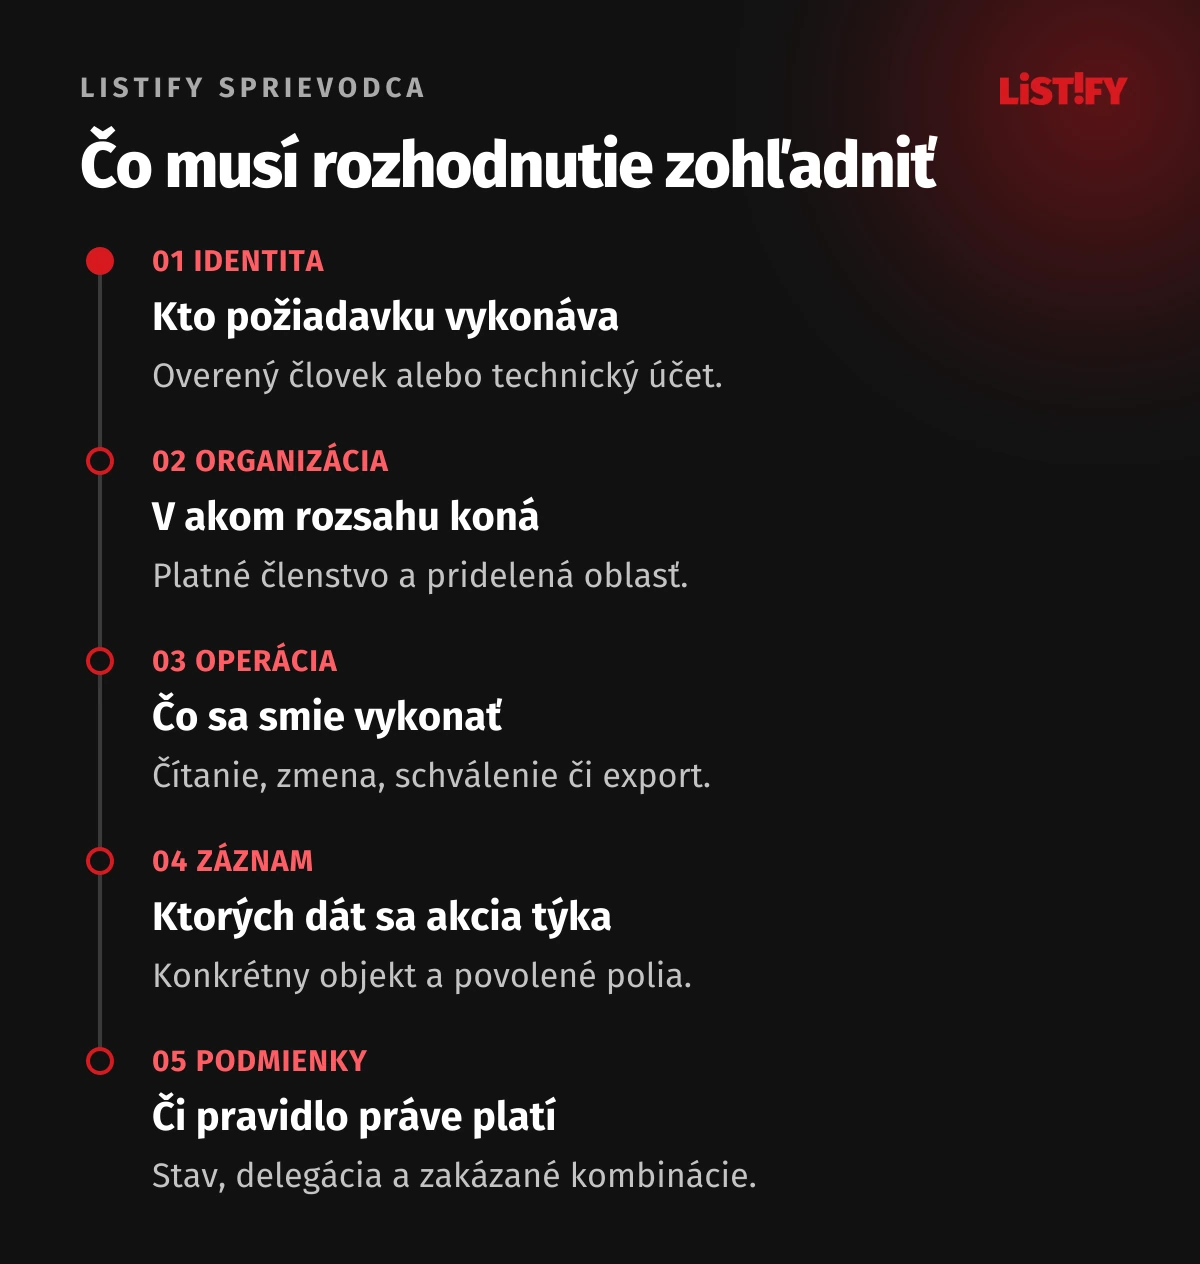
01Začnite operáciami a vlastníkmi dát
Spíšte činnosti s obchodným významom: zobraziť ponuku, zmeniť dodávateľa, schváliť požiadavku, stiahnuť prílohu alebo exportovať zákazníkov. „Prístup do modulu“ je príliš široký opis. Človek môže potrebovať čítať stav objednávky bez toho, aby získal nákupnú cenu či oprávnenie objednávku zrušiť.
Ku každej oblasti priraďte vlastníka z firmy. Ten rozhoduje, kto údaje potrebuje a prečo; vývojový tím pravidlo prevádza do systému. Správca infraštruktúry nemusí byť automaticky oprávneným čitateľom všetkých obchodných dokumentov. Oddeľte technickú správu účtov od práce s ich obsahom a opíšte nevyhnutné výnimky.
Užitočný podklad má podobu: subjekt, operácia, rozsah dát, podmienka a schvaľovateľ. Napríklad nákupca smie upraviť koncept požiadavky vo svojej pobočke, ale po odoslaní mení vybrané údaje riadenou opravou. Tento zápis je presnejší než názov pracovnej pozície a jednoduchšie sa z neho pripraví test.
02Kombinujte roly s podmienkami, ktoré majú vlastný zdroj
RBAC združuje oprávnenia do rolí. Je prehľadný pre opakujúce sa pracovné zodpovednosti, napríklad nákupcu alebo schvaľovateľa. ABAC vyhodnocuje atribúty subjektu, objektu, operácie a prípadne prostredia, ako opisuje NIST SP 800-162. Môže tak zohľadniť pobočku, stav dokumentu či schvaľovací limit.
| Prvok pravidla | Príklad použitia | Čo musí byť jasné |
|---|---|---|
| Rola | Nákupca môže zakladať požiadavky. | Kto rolu schvaľuje a čo presne obsahuje. |
| Atribút | Schvaľovateľ koná iba vo svojej pobočke. | Dôveryhodný zdroj a aktuálnosť pobočky. |
| Vzťah k záznamu | Projektový člen vidí pridelené zákazky. | Kto členstvo vytvorí a kedy končí. |
| Obmedzenie kombinácie | Autor nesmie schváliť vlastnú požiadavku. | Pravidlo platí aj pri súbehu viacerých rolí. |
Nevytvárajte samostatnú rolu pre každú kombináciu pobočky, projektu a limitu, ak ju možno vyjadriť podmienkou. Zároveň nepridávajte atribút, ktorého pôvod neviete doložiť. Údaj z prehliadača, že človek patrí do vedenia, nie je autoritatívnym podkladom na rozhodnutie. Každá podmienka potrebuje vlastníka a pravidlo aktualizácie.
03Spíšte rozhodovacie príklady vrátane zákazov
Matica oprávnení má zachytiť povolené aj zamietnuté situácie. Pri kombinácii rolí vopred určte, či sa oprávnenia sčítavajú a ktoré zákazy majú prednosť. Hierarchia pracovných pozícií nemusí byť hierarchiou prístupov. Riaditeľ môže potrebovať súhrnné výsledky bez prístupu ku každému osobnému údaju.
| Modelová situácia | Výsledok | Dôvod v pravidle |
|---|---|---|
| Nákupca upravuje vlastný koncept v pridelenej pobočke. | Povoliť určené polia. | Rola, rozsah a stav vyhovujú. |
| Ten istý človek schvaľuje svoju požiadavku ako vedúci. | Zamietnuť. | Oddelenie vytvorenia a schválenia má prednosť. |
| Zástupca schvaľuje po skončení delegácie. | Zamietnuť. | Dočasné poverenie už neplatí. |
| Správca používateľov žiada export obchodných dát. | Nevyplýva automaticky z roly. | Správa účtov je iná právomoc než export. |
Zvážte aj povolené polia pri čítaní a zápise. Používateľ môže vidieť sumu, ale nie internú maržu; upraviť poznámku, ale nie vlastný schvaľovací limit. Prístup k detailu neznamená automatické právo na hromadný export. Súvislosti vysvetľuje ochrana dát v systémoch na mieru.
04Vynucujte rozhodnutie na serveri a zamietajte nejasné prípady
OWASP Authorization Cheat Sheet odporúča predvolené zamietnutie a overovanie každej požiadavky. Ak pre novú operáciu chýba povoľujúce pravidlo, nemá byť dostupná všetkým prihláseným. Skrytie tlačidla pomáha orientácii používateľa; o vydaní dát alebo vykonaní zmeny musí rozhodnúť server.
Kontrolujte konkrétny záznam, nielen možnosť otvoriť obrazovku. OWASP BOLA rozlišuje práve chybu v oprávnení k objektu. Neodhadnuteľný identifikátor tento krok nenahrádza. Rovnaká politika musí chrániť zoznam, detail, vyhľadávanie, export aj prílohy.
Pri zmene dôležitého stavu musí kontrola a zápis zodpovedať jednej konzistentnej situácii. Ak sa počas schvaľovania zmenila suma alebo vlastník, pôvodné rozhodnutie už nemusí platiť. Vopred určte reakciu na konflikt a výpadok autorizačnej služby. Nejasnosť nemá viesť k tichému povoleniu citlivej operácie.
05Oddeľte firmy a prenášajte overený kontext
Tenant tu znamená samostatnú zákaznícku organizáciu. Vybraná firma v prepínači je iba požadovaný kontext; server musí potvrdiť oprávnené členstvo. Zamestnanec môže mať v jednej organizácii schvaľovaciu rolu a v druhej iba čítanie. Oprávnenia sa pri prepnutí nesmú spojiť do jednej globálnej identity správcu.
OWASP pre viacerých tenantov zahŕňa aj cache, súbory a asynchrónnu prácu. Overený kontext preto musí sprevádzať tiež export vytvorený na pozadí. Pri stiahnutí výsledku znovu rozhodnite podľa relevantných aktuálnych oprávnení. Oddelená databáza sama neopraví nesprávne priradenie žiadosti k firme.
Architektonické možnosti rozoberá multi-tenant oddelenie firiem. Pre zadanie oprávnení je podstatná jednoduchá otázka: ktoré cesty vracajú dáta a cez akú kontrolu každá prechádza? Odpoveď má zahŕňať tiež reporty, oznámenia a zdieľané odkazy.
06Riaďte zmeny roly, zastupovanie a odchod
Pri zmene pozície porovnajte požadovaný nový stav s doterajším prístupom. Samotné pridanie ďalšej roly postupne vytvára širšie oprávnenia. Zastupovanie evidujte s účelom, rozsahom, schvaľovateľom a koncom platnosti. Delegácia nemá odovzdať viac práv, než dovoľuje delegujúca osoba a firemné pravidlá.
Stanovte, kedy sa odobratie práv prejaví v otvorenej relácii, používanom tokene a čakajúcej úlohe. Krátka platnosť tokenu nie je to isté ako okamžité odvolanie. Výsledok overte na aktívnom prístupe, nielen novým pokusom o prihlásenie. Pri technických účtoch nadväzuje správa tajných kľúčov.
Pravidelnú revíziu zamerajte na skutočnú potrebu: kto má privilegovaný prístup, prečo ho stále potrebuje a kto to potvrdil. Frekvenciu určte podľa rizika a zmien firmy. Nepoužívanie oprávnenia môže byť dôvodom na preverenie, samo však nedokazuje, že možno odobrať napríklad núdzovú rolu.
07Výnimky a podporu urobte dohľadateľnými
Podpora niekedy potrebuje preskúmať problém zákazníka. Navrhnite schválený, časovo obmedzený rozsah s viditeľným dôvodom. Zaznamenajte skutočného operátora aj organizáciu, v ktorej konal. Trvalý spoločný účet správcu skrýva zodpovednosť a komplikuje ukončenie prístupu jednotlivého pracovníka.
Auditný záznam má vysvetliť zmenu oprávnenia a významné použitie: kto, kedy, v akom rozsahu a s akým výsledkom. Neukladajte doň heslá, tokeny ani celé citlivé dokumenty. Určte, kto záznamy smie čítať a kto kontroluje nezvyčajné exporty či pridelenie širokej roly. Samotná existencia logu nestačí.
08Overte politiku pred spustením aj po zmene systému
Z každého rozhodovacieho príkladu pripravte test s neprodukčnými účtami a dátami. Zahrňte používateľa rovnakej roly v inej pobočke, inú organizáciu, skončenú delegáciu a kombináciu rolí. Správne zamietnutie znamená tiež žiadny vedľajší zápis a žiadne sprístupnené chránené pole.
Testujte pravidlá pri každej významnej zmene rolí, exportu alebo procesu. OWASP o regresných testoch autorizácie pracuje s testovacou maticou a kontrolou rôznych hraníc prístupu. Zamestnancom pri školení nového systému vysvetlite aj postup žiadosti o chýbajúce oprávnenie.
Potrebujete previesť nejasné roly na overiteľné pravidlá? V rámci bezpečnostného auditu možno dohodnúť kontrolu konkrétnych operácií a podklady na opravu. Pripravte zoznam rolí, hlavné dátové oblasti a najcitlivejšie úkony. Začnite jedným procesom, ktorého hranice dokážete opísať.
09Časté otázky k rolám a oprávneniam
Stačia dve roly, používateľ a správca?
Pri jednoduchej aplikácii môžu stačiť, ak ich rozsah zodpovedá práci. Keď sa líšia organizácie, pobočky, schvaľovanie či citlivosť dát, potrebujete presnejšie pravidlá. Počet rolí nie je cieľ; cieľom je zrozumiteľné a overené rozhodnutie.
Musíme RBAC nahradiť ABAC?
Nie automaticky. Roly môžu zostať prehľadnými balíkmi oprávnení a podmienky doplnia konkrétny rozsah. Vyberte model, ktorý viete vysvetliť, udržiavať a testovať. Zložitejšia technológia nevyrieši nejasnú firemnú zodpovednosť.
Chráni dáta skryté tlačidlo alebo náhodné ID?
Samy osebe nie. Rozhranie môže byť užitočnejšie a identifikátor ťažšie odhadnuteľný, ale server musí rozhodnúť o konkrétnej akcii a zázname. Kontrola má platiť aj pri znalosti správneho odkazu.
Má správca automaticky vidieť všetky dáta?
Nie je to nevyhnutná vlastnosť roly. Oddeľte správu používateľov, konfigurácie a obchodných údajov. Potrebný núdzový prístup navrhnite osobitne s jasným schválením, účelom a dohľadateľným použitím.
Čo máme dodať na posúdenie?
Zoznam pracovných rolí, príklady povolených a zakázaných operácií, organizácie či pobočky a proces zastupovania. Opíšte známe výnimky. Citlivé dáta a prístupové tajomstvá dohodnite až bezpečnou cestou v určenom rozsahu.