Aplikácia vytvorená pomocou AI funguje. Je pripravená na zákazníkov?
Prototyp zvládne ukážku a prví používatelia sa pýtajú, kedy dostanú prístup. Pred spustením overte, či aplikácia ochráni ich údaje, správne dokončí objednávku a bude sa dať ďalej spravovať. Ľahšie sa rozhodnete, čo ponechať a čo ešte upraviť.
01Najskôr si povedzte, čo znamená „funguje“
Pri ukážke vytvoríte účet, zadáte zákazku a zobrazí sa prehľad. Na overenie nápadu je to užitočný výsledok. Pred ostrou prevádzkou však potrebujete vedieť aj to, komu sa údaje zobrazia, čo sa stane pri chybe a kto aplikáciu opraví o pol roka.
V tomto článku hovoríme o aplikácii, ktorej kód vznikol s pomocou AI. Nemusí sama obsahovať chatbota ani inú AI funkciu. Spôsob vzniku kódu sám nerozhoduje, či sa dá používať. Rozhodujú vlastnosti aplikácie a overiteľné výsledky. Aj GitHub pri Copilot Chat upozorňuje, že vygenerovaný kód môže byť nesprávny alebo zraniteľný a treba ho skontrolovať a otestovať.
02Opíšte jednu cestu zákazníka od začiatku do konca
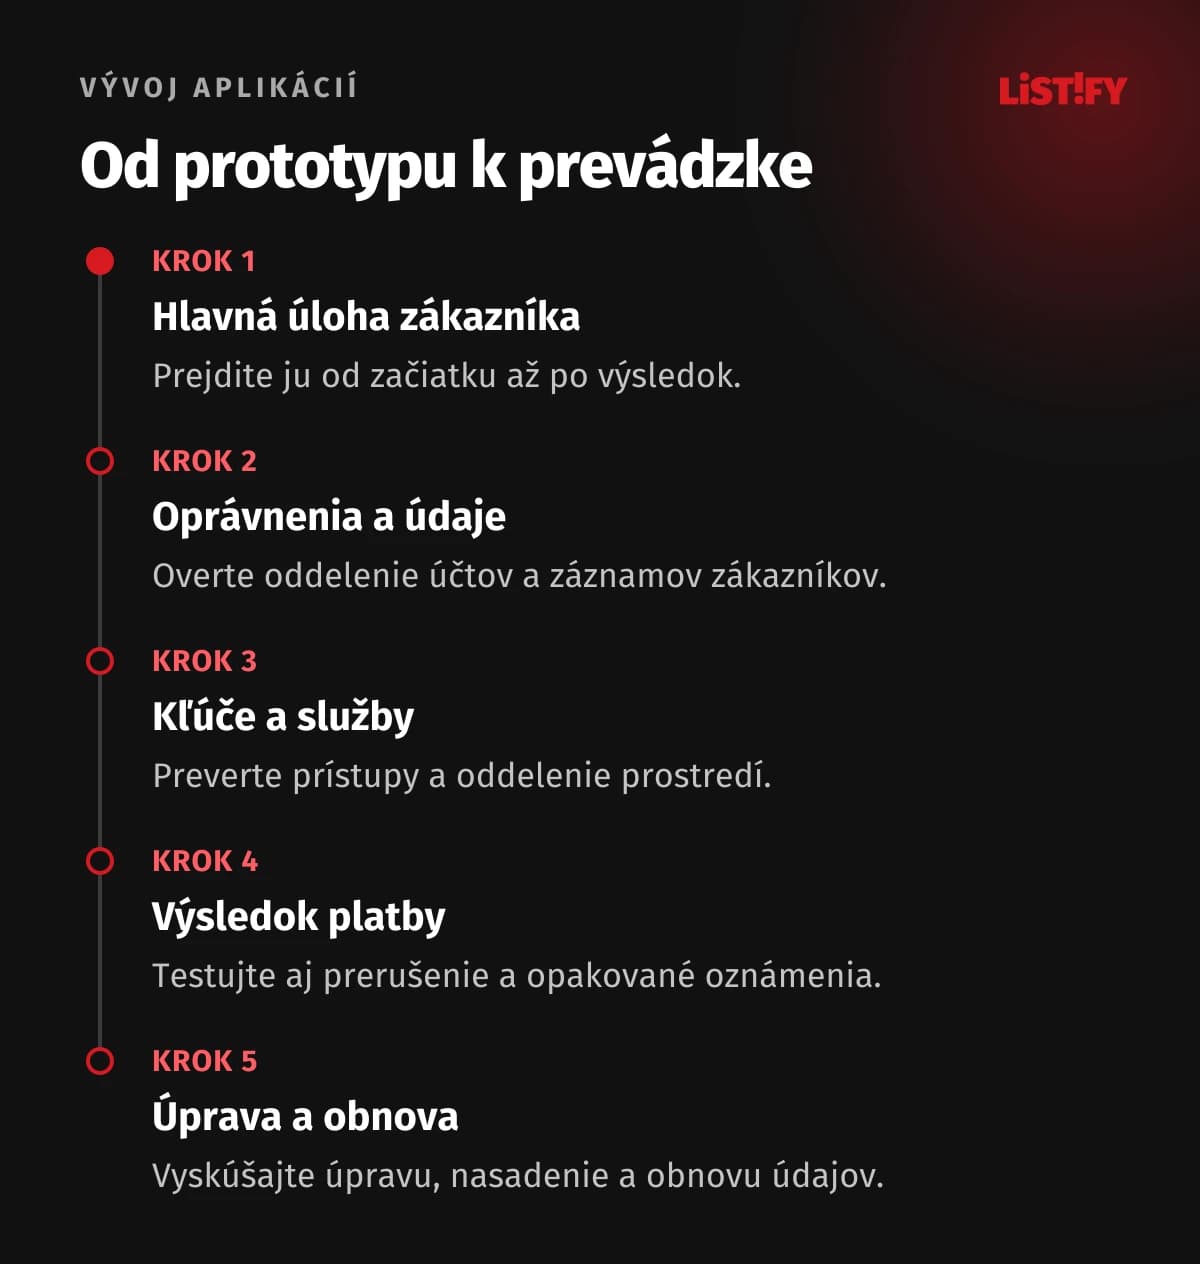
Vyberte hlavnú úlohu, pre ktorú aplikáciu spúšťate. Pri modelovom rezervačnom systéme to môže byť výber termínu, vytvorenie rezervácie, platba a potvrdenie. Pri každom kroku zaznamenajte, kde vzniknú údaje a kto s nimi bude ďalej pracovať.
Potom zmeňte podmienky: zákazník zatvorí okno, odošle požiadavku dvakrát alebo sa pokúsi rezervovať termín, ktorý medzitým obsadil niekto iný. Nejde o čo najdlhší zoznam zaškrtnutých políčok. Potrebujete vedieť, či sa rozpracovaná úloha správne dokončí, alebo sa skončí zrozumiteľnou chybou, ktorú niekto vyrieši.
03Prihlásenie a oprávnenia overujte osobitne
Vytvorte testovacie účty dvoch rôznych zákazníkov. So súhlasom na testovanie skontrolujte, či jeden nemôže otvoriť záznam alebo prílohu druhého. Rovnakú skúšku urobte pre bežného pracovníka a správcu. Výsledok zapíšte ako konkrétny scenár, ktorý zopakujete po ďalšej úprave.
OWASP odporúča overovať oprávnenia pri každej požiadavke. Skrytie tlačidla v prehliadači nenahrádza overenie oprávnení na serveri. Pri klientskom portáli preto nestačí predviesť fungujúce prihlásenie. Treba overiť aj oddelenie údajov jednotlivých zákazníkov.
04Preverte tajné kľúče a služby, od ktorých aplikácia závisí
Nechajte si spísať databázu, úložisko súborov, e-mailovú službu, platby a ostatné napojenia. Pri každej položke potrebujete poznať firemného správcu, účel prístupu a miesto, kde sa mení konfigurácia. Testovacie a ostré prostredie oddeľte.
Citlivé prihlasovacie údaje nepatria do verejného kódu ani do súborov odosielaných do prehliadača používateľa. Odporúčania OWASP na správu tajných údajov zahŕňajú riadenie prístupu a ich životného cyklu. Ak kľúč unikol, nestačí ho vymazať z aktuálneho súboru. Treba ho zneplatniť a bezpečne nahradiť.
Pýtajte sa aj na export vlastných údajov a možnosť pokračovať s iným správcom. Vývojová platforma môže mať obmedzenia. Nechajte si predviesť konkrétny export a spôsob nasadenia, ktorý budete potrebovať. Všeobecné uistenie „všetko sa dá stiahnuť“ nie je dostatočný podklad.
05Pri platbách sledujte výsledok objednávky
Zobrazená stránka s poďakovaním ešte nedokazuje správne spracovanie objednávky. Stripe v dokumentácii k vybaveniu objednávok upozorňuje, že zákazník sa na návratovú stránku nemusí dostať. Spracovanie preto nemá závisieť iba od jej návštevy.
V testovacom prostredí prejdite úspešnú aj zamietnutú platbu, prerušený návrat do aplikácie a opakované oznámenie výsledku. Skontrolujte počet vytvorených objednávok, stav platby a informácie pre zákazníka aj obsluhu. Ak stav rezervácie alebo objednávky zostane nejasný, potrebujete dohľadateľný záznam a postup nápravy.
06Vyskúšajte úpravu, nasadenie a obnovu
Požiadajte človeka, ktorý bude aplikáciu spravovať, o malú úpravu. Mal by vedieť nájsť príslušnú časť, overiť zmenu a nasadiť ju bez ručného zásahu pôvodného autora. Nie je to súťaž v rýchlosti. Overujete, či sa dá v projekte vyznať a opakovane ho zostaviť.
Pripravte zoznam použitých súčastí a určite, kto bude zabezpečovať aktualizácie. Zálohu vyskúšajte obnovou mimo ostrej prevádzky. Dohodnite, ako spoznáte poruchu, komu príde upozornenie a kto môže zastaviť problémovú funkciu. Overte aj návrat k predchádzajúcej verzii; zmeny databázy môžu vyžadovať osobitný postup.
07Ponechať, opraviť alebo prestavať?
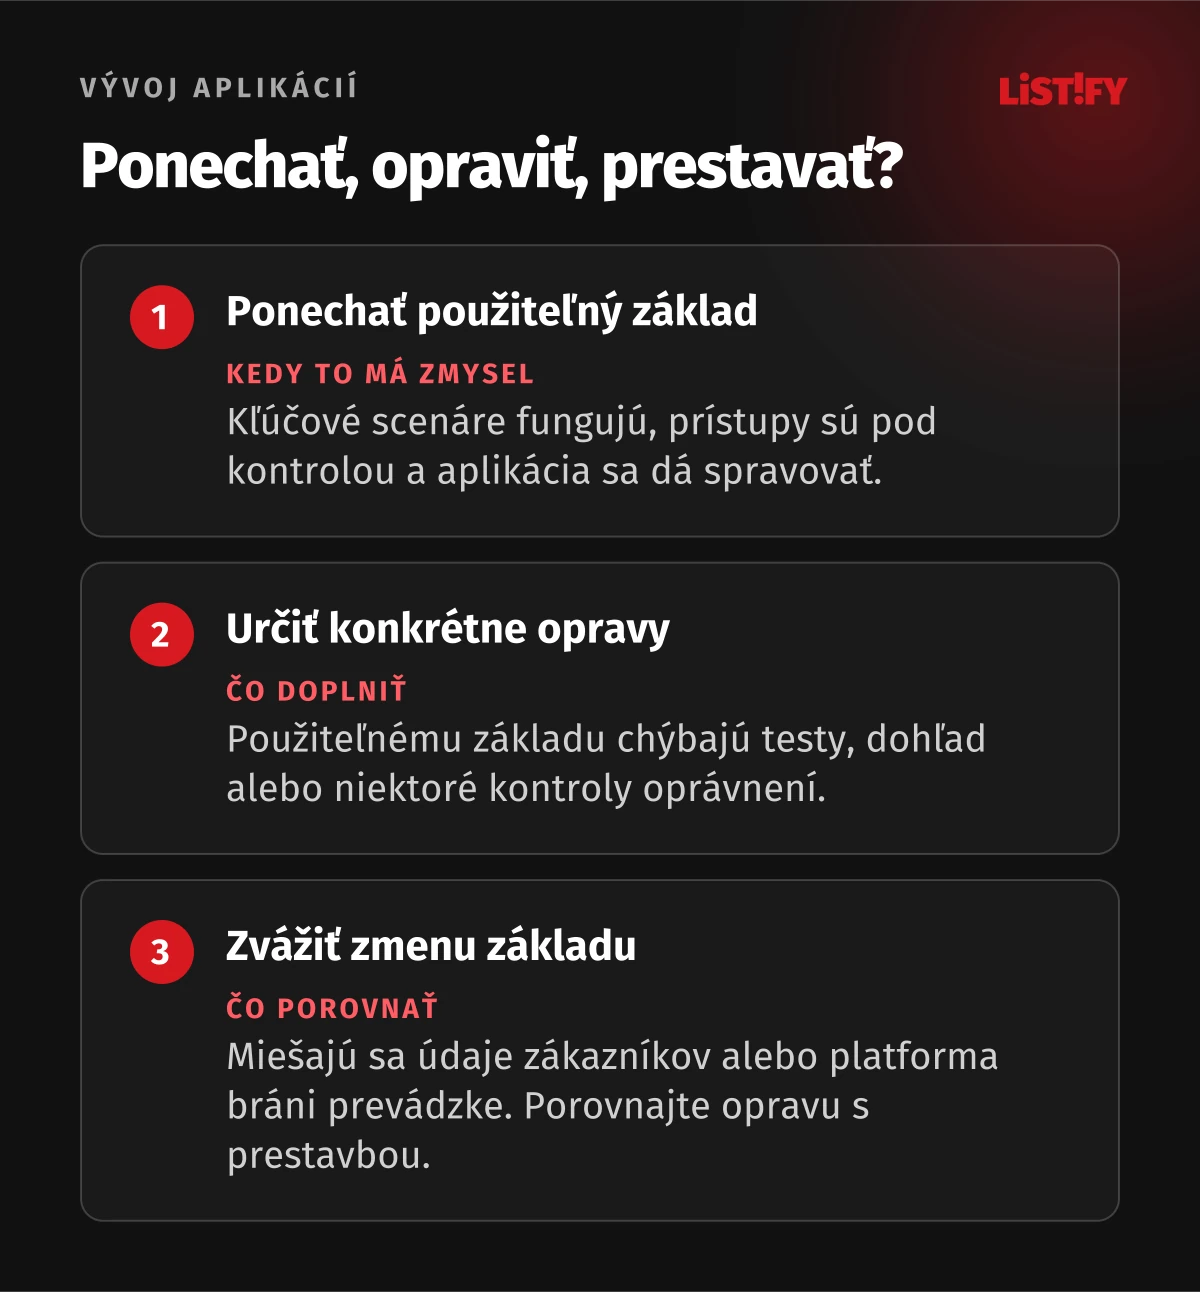
| Výsledok kontroly | Ďalší krok |
|---|---|
| Hlavné scenáre fungujú, prístupy máte pod kontrolou a aplikácia sa dá spravovať. | Pripraviť obmedzené spustenie s určenou obsluhou a sledovaním chýb. |
| Základ sa dá použiť, ale chýbajú testy, dohľad alebo niektoré kontroly oprávnení. | Vymedziť opravy a pred sprístupnením znovu overiť dotknuté scenáre. |
| Údaje zákazníkov sa miešajú alebo zásadné obmedzenie platformy bráni potrebnej prevádzke. | Navrhnúť zmenu základu a porovnať rozsah opravy s prestavbou. |
Rozhodujte sa podľa zistených problémov a práce, ktorá vás čaká. Počet riadkov kódu ani čas strávený generovaním samy neukážu lepšiu cestu. Do plánu započítajte presun údajov, overovanie, školenie obsluhy aj prevádzku.
08Časté otázky pred spustením
Treba aplikáciu vytvorenú s AI zahodiť?
Nie. Užitočný prototyp môže byť základom ďalšieho vývoja. Najprv overte jeho stav. Prepisovanie bez rozboru môže zopakovať rovnaké chyby.
Stačí kontrola kódu ďalšou AI?
Berte ju ako pomoc pri hľadaní problémov. Pri rozhodovaní o spustení potrebujete overené správanie, skontrolované nastavenia a človeka zodpovedného za výsledok.
Čo má byť výsledkom kontroly?
Zoznam problémov s dopadom, návrh opráv, výsledky dôležitých testov a podmienky spustenia. Pri každom nedostatku musí byť jasné, či bráni prevádzke, kto ho rieši a ako sa oprava overí.
Máte funkčný prototyp a chcete ho sprístupniť zákazníkom? Pošlite nám popis jeho účelu a použitých služieb. Bezpečnostný audit môže overiť bezpečnostnú časť. Pri prevzatí projektu posúdime aj ďalší vývoj a prevádzku.