VPN do cloudu funguje. Proč se lidé přesto nedostanou k aplikaci?
Tunel svítí zeleně, ale účetní se nedostane do systému a sklad čeká na data. Propojení kanceláře s cloudem potřebuje víc než funkční VPN: správné adresy, DNS, pravidla přístupu a ověřený postup při výpadku. Co požadovat po dodavateli a podle čeho hotovou síť převzít?
Představte si českou firmu, která přesouvá interní aplikaci do cloudu. Kancelář má dál vlastní síť, část lidí pracuje z domova a účetní systém zůstává na místním serveru. Při návrhu se řeší cloudová brána a šifrování, ale nikdo přesně nepopsal, kdo bude komunikovat s čím. To je hlavní problém zadání.
VPN vytváří cestu mezi určenými místy. Neuděluje uživateli právo číst databázi ani nezajistí dostupnost celé služby. Sítě, identity, aplikace a provozní dohled musí do sebe zapadat. Při objednávce infrastruktury si nechte vysvětlit konkrétní tok firemní práce, nejen seznam technologií.
01Nejdřív určete, co vlastně propojujete
Sepište pracovní scénáře. Zaměstnanec otevře interní aplikaci, cloudová služba si načte údaje z ERP, správce provede údržbu a pobočka pošle skladový pohyb. U každého uveďte zdroj, cíl, odpovědného člověka a následek přerušení. Požadavek „propojit všechno“ zbytečně rozšiřuje přístup a komplikuje provoz.
Microsoft v přehledu topologií VPN rozlišuje site-to-site spojení mezi sítěmi a point-to-site přístup jednotlivého počítače. Stejný rozdíl mezi síťovým spojením a klientskou VPN najdete v dokumentaci AWS. Konkrétní protokoly a možnosti ověřování se liší podle služby.
| Potřeba firmy | Vhodný směr návrhu | Co ověřit před objednávkou |
|---|---|---|
| Kancelář komunikuje s privátní cloudovou aplikací | Site-to-site VPN mezi sítěmi | Kompatibilita brány, adresy, směrování a záložní cesta |
| Jednotlivý člověk pracuje mimo kancelář | Klientská VPN nebo přístup k určené aplikaci | Identita uživatele, stav zařízení, podporované systémy a odvolání přístupu |
| Veřejná zákaznická aplikace | Veřejný vstup s řízenou ochranou aplikace | HTTPS, přihlášení, ochrana vstupu a neveřejná datová vrstva |
| Cloudová aplikace čte místní ERP | Omezené propojení určených systémů | Konkrétní služba, porty, účet integrace a chování při nedostupnosti |
| Více poboček a cloudových sítí | Návrh topologie a centrální správy pravidel | Adresní plán, závislosti, průchod provozu a odpovědnost |
| Kritický provoz nesmí čekat na jednu přípojku | Posouzení redundantního spojení | Nezávislost cest a praktická zkouška převzetí provozu |
Komunikace s veřejnou cloudovou službou nemusí vyžadovat firemní VPN. Prověřte, zda potřebujete dosah do privátní sítě, nebo přístup k jedné aplikaci s ověřenou identitou. Běžná spotřebitelská VPN určená k přesměrování internetu není návrhem firemního propojení. Základ šifrovaného tunelu vysvětluje co je VPN a jak funguje.
02Adresy a směrování připravte před spuštěním brány
Kancelář, pobočky, cloud a klienti vzdáleného přístupu potřebují sladěný adresní plán. Pokud na obou stranách používáte stejný rozsah, systém nemusí vědět, kudy poslat provoz. Není to závada, kterou vyřeší opakované připojení uživatele.
Oficiální postup Azure pro site-to-site VPN požaduje nepřekrývající se rozsahy místní a cloudové sítě. Před konfigurací proto zkontrolujte současné pobočky i plánovaný růst. Překryv lze v některých sestavách řešit dalšími prostředky, ale zvyšuje složitost a potřebuje samostatný návrh.
Dodavatel má popsat, které sítě jsou dostupné, jak se provoz vrací a co se stane při změně cesty. Statické trasy mohou stačit pro jednoduché propojení, složitější návrh může využít dynamické směrování. Volba má odpovídat topologii a schopnostem zařízení, ne oblíbenému nastavení technika.
- Zaznamenejte adresní rozsahy kanceláře, poboček, cloudu a vzdálených klientů.
- Oddělte produkční prostředí, testování, aplikační a datové služby podle potřeb návrhu.
- Připravte pravidla pro přidání pobočky, nového serveru a změnu poskytovatele.
- Ověřte cestu tam i zpět a případná pravidla překladu adres.
03DNS rozhoduje, kam se aplikace skutečně připojí
Uživatel zadává jméno aplikace, ne adresu tunelu. DNS toto jméno překládá. Z kanceláře může služba fungovat a z domova mířit jinam, protože klient používá jiné DNS nebo nedostal potřebné nastavení. Proto testujte přes skutečné jméno, které budou lidé používat.
U privátních cloudových služeb řešte DNS společně s konektivitou. Microsoft dokumentuje integraci DNS pro private endpointy včetně místního prostředí a předávání dotazů. Samotný tunel nezmění automaticky veřejný výsledek DNS na správnou privátní adresu.
V předávací dokumentaci uveďte správce zón, způsob překladu z jednotlivých míst a potřebné závislosti. Ověřte klienta z kanceláře i mimo ni. Změna DNS nesmí zároveň rozbít jiné služby, které používají stejnou doménu nebo společný resolver.
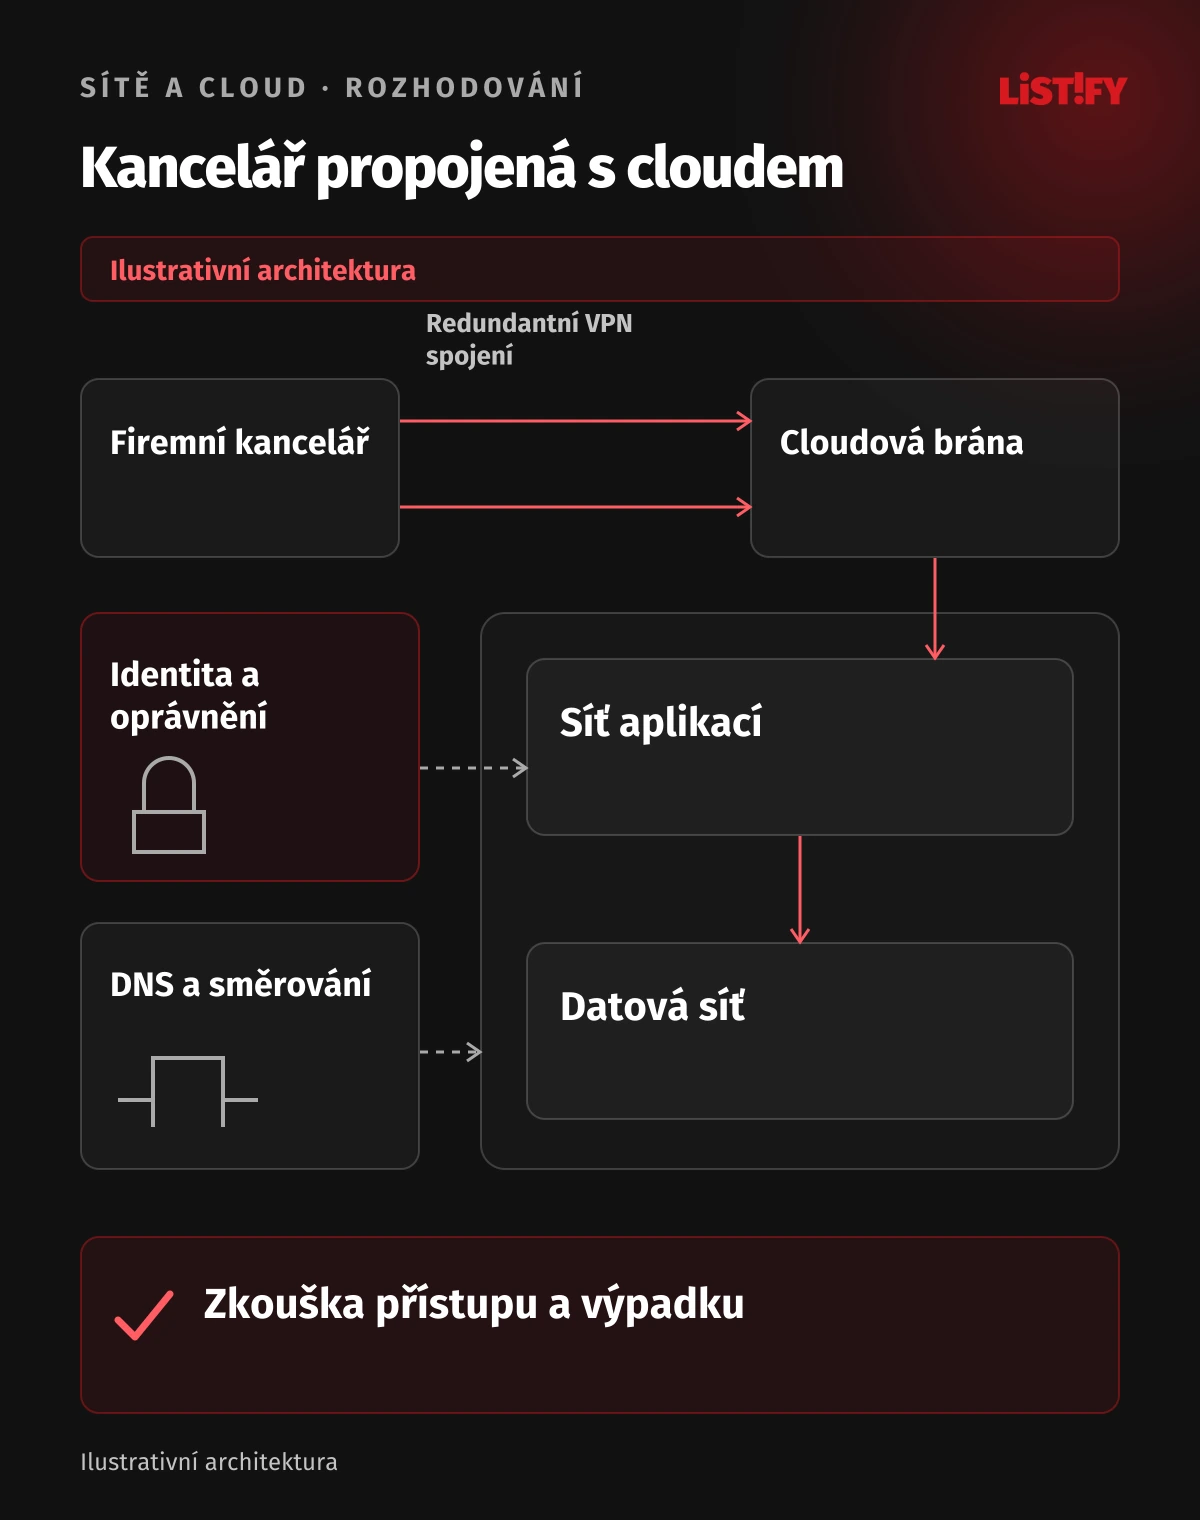
04VPN, síťová pravidla a oprávnění jsou různé vrstvy
Po navázání tunelu omezte, které služby může zdroj oslovit. Síťové pravidlo má vycházet z pracovního scénáře. Otevřený přístup ke všem portům může skrýt chybu při testu, ale zároveň zpřístupní části infrastruktury, které uživatel nepotřebuje.
NIST v principu zero trust odmítá automatickou důvěru založenou jen na umístění v síti. Ověření identity a oprávnění zůstává samostatné. Pro firmu to znamená například individuální účty, přístup podle role a oddělení běžné práce od správy.
Integrace do ERP má mít vlastní omezený účet. Zaměstnanec skladu nemusí dostat databázové přihlašovací údaje jen proto, že aplikace čte skladová data. Administrativní přístup řešte zvlášť, s dohledatelným použitím a postupem pro odebrání. Šifrovaný tunel nenahrazuje opravu zranitelné aplikace.
U vzdálených uživatelů požadujte přiměřené ověřování včetně více faktorů, podporované a aktualizované zařízení a jasný postup při jeho ztrátě. Ověřte možnosti konkrétního klienta a poskytovatele. Nestačí napsat MFA do nabídky, pokud není zřejmé, kde se vyžaduje a jak funguje obnova přístupu.
05Dva tunely neodstraní každý společný bod selhání
Redundance má chránit konkrétní část spojení. Dva tunely přes jednu kancelářskou bránu a jednu přípojku nezajistí pokračování práce, když tato přípojka vypadne. Ujasněte si, jaký výpadek má návrh zvládnout, a podle toho posuzujte nezávislost zařízení i cest.
AWS popisuje dva VPN endpointy pro automatické převzetí na cloudové straně. Microsoft rozlišuje redundantní cloudovou bránu a více místních VPN zařízení. Tyto možnosti nepřenášejte bez kontroly na jiné produkty ani na dostupnost celé aplikace.
Při převzetí provozu se může přerušit spojení nebo rozpracovaná operace. Ověřte, zda aplikace umí obnovit komunikaci a bezpečně pokračovat. U zápisů do skladu, objednávek a plateb potřebujete zabránit nechtěnému opakování, ne pouze znovu otevřít tunel.
Dohodněte také provozní požadavek: jak dlouhé přerušení firma snese, jak pozná výpadek a kdo reaguje. Dostupnost VPN nemá stejný význam jako dostupnost ERP, databáze nebo identity. Zkouška musí zahrnovat ty závislosti, na kterých pracovní scénář skutečně stojí.
06Měřte stav spojení i výsledek firemní práce
Dohled potřebuje vidět stav tunelů, provoz, chybové události a dostupnost vybraných služeb. Například AWS zveřejňuje metriky VPN v CloudWatch. Z technického signálu pak vytvořte upozornění s určeným příjemcem a postupem reakce.
Zelený tunel může existovat vedle nefunkčního DNS nebo odmítnuté komunikace k aplikaci. Přidejte zkoušku známé neškodné operace: otevření přihlašovací stránky, dostupnosti rozhraní nebo kontrolního čtení. Vyberte ji tak, aby neobcházela skutečnou cestu a oprávnění.
Při potížích má správce postupovat po vrstvách: dostupnost přípojky, stav tunelu, překlad jména, cesta v obou směrech, pravidla provozu, přihlášení a nakonec samotná aplikace. Výsledek a čas kontroly zaznamenejte. Nahodilé otevírání portů sice může problém zakrýt, ale neobjasní jeho příčinu.
Do rozpočtu zahrňte brány, přenosy, dohled, správu zařízení, aktualizace a pohotovost podle potřeby. Počet uživatelů sám nevystihuje náklad spojení. Vyžádejte si model pro váš objem provozu a vysvětlení, co se účtuje i během nečinnosti. Cena závisí na zvolené službě a konfiguraci.
07Síť přebírejte podle scénářů, ne podle screenshotu
Pro pilot vyberte jednu pracovní cestu a reprezentativní zařízení. Připravte test běžného přístupu, přístupu bez oprávnění, výpadku jedné cesty a obnovy. Zkoušky plánujte tak, aby neohrozily produkční práci, a předem dohodněte návrat k původnímu stavu.
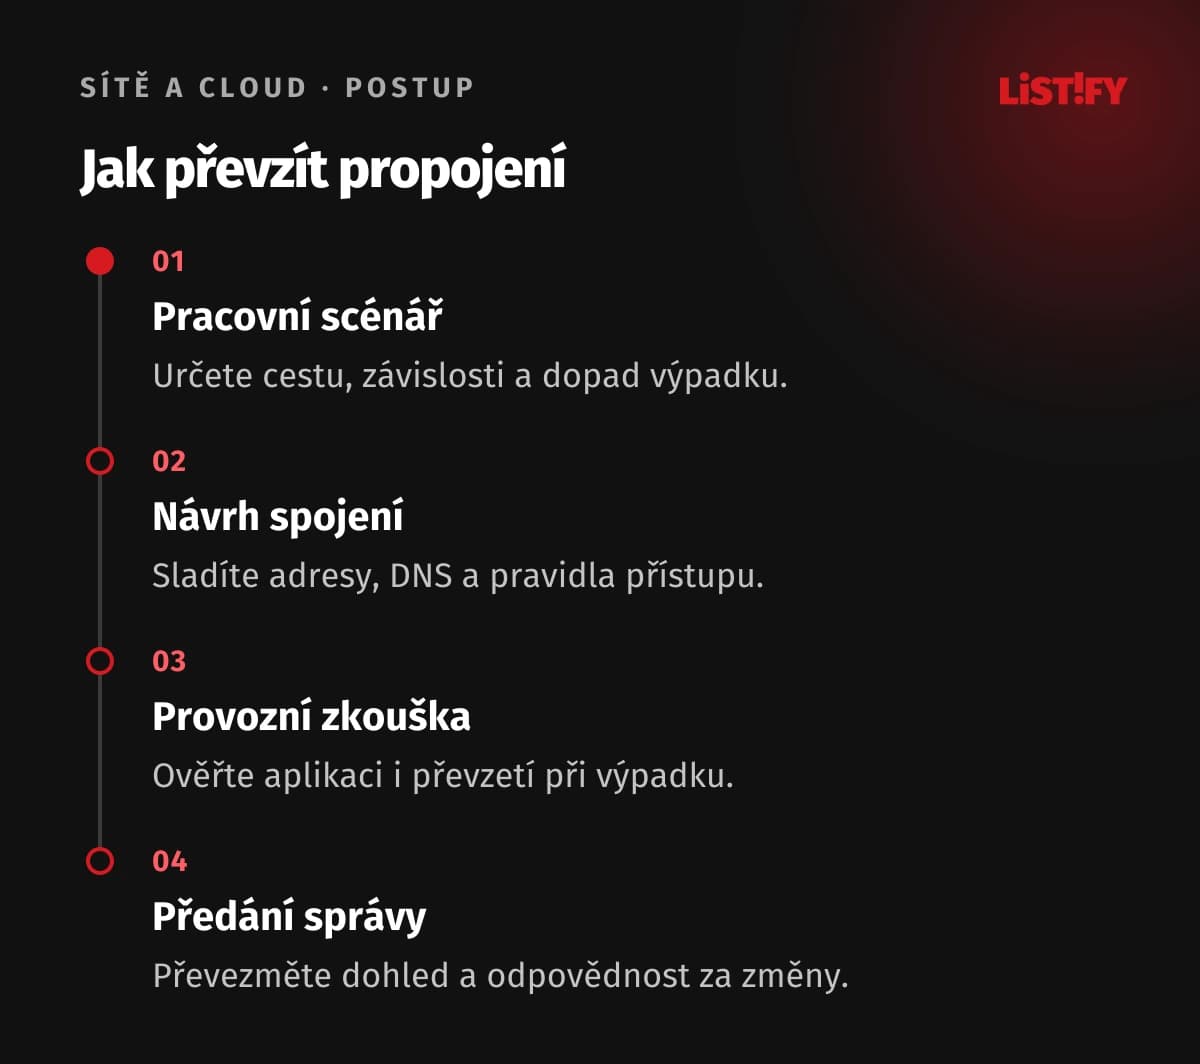
- Popište pracovní scénář, závislosti a přípustné přerušení.
- Navrhněte adresy, DNS, spojení a pravidla přístupu.
- Ověřte aplikaci, odmítnutý přístup a převzetí při výpadku.
- Předejte dokumentaci, dohled a odpovědnost za změny.
Součástí převzetí má být aktuální schéma, seznam závislostí, správa přístupů, bezpečně uložené tajné údaje a kontakt pro incident. Dohodněte, kdo schvaluje změnu směrování nebo pravidel a jak se aktualizuje dokumentace. Znalost jednoho externího technika není dostatečná provozní záloha.
Pokud jde o přesun celé aplikace, samotné spojení řeší jen část práce. Návaznosti, pilot a návrat k předchozímu provozu rozebírá migrace do cloudu. Úspěšný test VPN ještě nepotvrzuje, že se přesunula všechna data a že lidé zvládnou nové prostředí.
08Časté otázky k firemním sítím a VPN v cloudu
Potřebuje každá cloudová aplikace VPN?
Ne. Záleží na tom, zda potřebujete dosah do privátní sítě, propojení systémů nebo přístup k veřejné službě. Veřejná aplikace může používat HTTPS a řízené přihlášení bez firemního tunelu. Rozhodujte podle konkrétní cesty a rizika.
Jaký je rozdíl mezi site-to-site a klientskou VPN?
Site-to-site propojuje sítě, například kancelář s cloudem. Klientská VPN připojuje jednotlivé zařízení. Liší se ověřování, správa i dopad výpadku. Firma může potřebovat oba typy, ale každý pro jiný scénář.
Zajistí VPN oprávnění ke všem firemním datům?
VPN poskytuje určené síťové spojení. Síťová pravidla, přihlášení a aplikační oprávnění se řeší samostatně. Uživatel ani účet integrace nemá získat širší práva jen proto, že se připojil k tunelu.
Proč aplikace nejde otevřít, když tunel funguje?
Příčina může být v DNS, směrování, pravidlech komunikace, přihlášení nebo aplikaci. Ověřte skutečné jméno služby a oba směry komunikace. Stav tunelu sám nepotvrzuje úspěšnou pracovní operaci.
Stačí dva tunely jako záloha?
Chrání pouze ty části, které jsou skutečně redundantní. Pokud sdílejí jedinou kancelářskou přípojku nebo zařízení, jejich výpadek zasáhne oba. Požadovaný scénář výpadku ověřte praktickou zkouškou.
Máme přes VPN posílat všechen internetový provoz?
Záleží na pravidlech firmy, dostupnosti a způsobu kontroly provozu. Vyhodnoťte plné i rozdělené směrování pro konkrétní klienty. Rozhodnutí ovlivní zatížení, DNS, dohled i uživatelskou zkušenost; univerzální nastavení neexistuje.
Co požadovat při převzetí od dodavatele?
Schéma, adresní plán, popis DNS a pravidel, ověřené pracovní a výpadkové scénáře, dohled a provozní odpovědnost. Dále postup pro odebrání přístupu, aktualizace a změny. Předání má umožnit provoz i bez původního technika.