Jak integrovat generativní AI do podnikového softwaru
Shrnutí zakázky, návrh odpovědi nebo práce s dokumentem mohou vznikat přímo v systému, který už firma používá. Integrace generativní AI potřebuje víc než připojení modelu: konkrétní úlohu, řízené podklady, oprávnění a způsob převzetí výsledku. Přínos ověřte na celé dokončené práci.
Výchozím bodem je pracovní proces, nikoli chatbot. Domluvte, co má člověk dostat, jak pozná chybu a které akce smí aplikace provést. Tak můžete vybrat přiměřenou architekturu a pilot, který poskytne použitelný podklad pro další rozhodnutí.
01Vyberte jednu úlohu a způsob převzetí výsledku
Začněte prací, která v podnikovém systému již existuje. Může jít o přípravu shrnutí zakázky, návrh odpovědi podpoře nebo vytěžení položek z dokumentu. Popište vstup, očekávaný výstup a člověka, který jej používá. Přidat chat do menu bez tohoto kontextu ještě neznamená užitečnou integraci.
Zmapujte současný postup. Kdo dnes hledá informace, kolik dalšího ověřování potřebuje a co se stane při chybě? Ušetřený čas generování není celý přínos, pokud pracovník musí dlouho opravovat nepřesné shrnutí. Porovnávejte dokončenou úlohu se stejným požadavkem na kvalitu, ne jen rychlost první odpovědi.
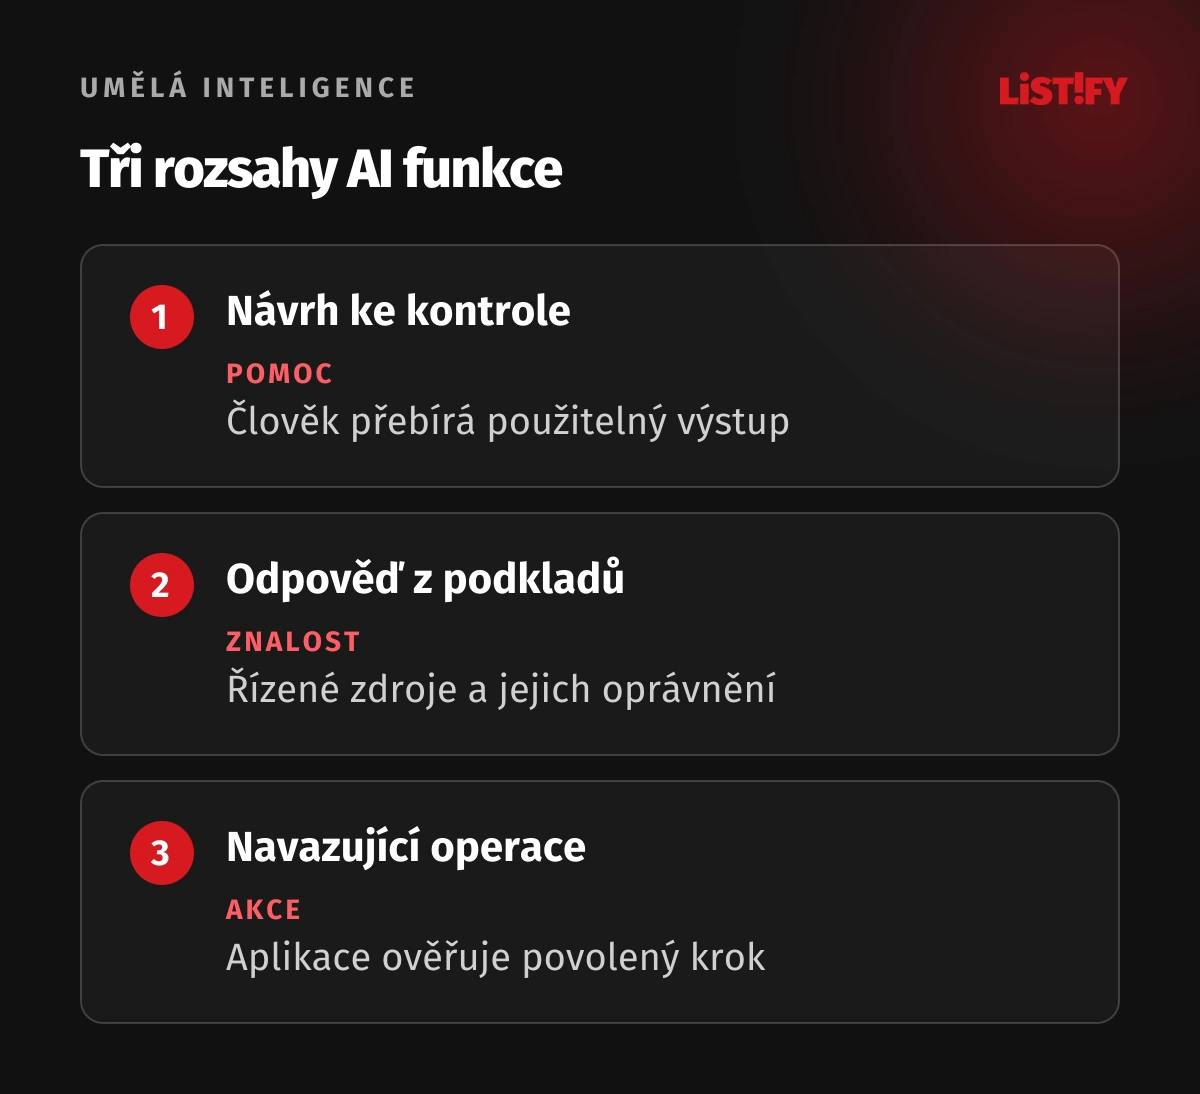
Vyberte vhodný rozsah autonomie. Návrh textu ke kontrole má jiné důsledky než zápis do účetnictví nebo odeslání nabídky zákazníkovi. Začněte úlohou s přehledným výsledkem a zvládnutelnou chybou. Nejde o univerzální zákaz automatizace; potřebujete ale vědět, co skutečně můžete nezávisle ověřit.
V modelovém servisním systému může AI připravit souhrn otevřeného případu a odkázat na podklady. Pracovník jej opraví a teprve pak využije. Pilot zkoumá úplnost, správnost a čas celé práce. Tento scénář ilustruje návrh ověření, nikoli dosažené výsledky konkrétní firmy.
02Integrace patří za existující přihlášení a pravidla
Podniková aplikace má zůstat místem, které kontroluje uživatele, oprávnění a obchodní stav. AI služba dostane pouze potřebný podklad a vymezenou úlohu. Přístupový klíč poskytovatele neukládejte do klientského rozhraní. Serverová vrstva má řídit volání, limity, záznam a zpracování výsledku.
Oddělte části, které lze kontrolovat běžným kódem, od generování. Identifikaci zakázky, oprávnění a povolené operace nevyvozujte z volného textu modelu. Výstup musí projít validací odpovídající následnému použití. Formálně správný objekt navíc nemusí obsahovat pravdivé údaje, takže potřebujete i obsahové ověření.
OWASP upozorňuje na nesprávné zpracování výstupů. Generovaný text či kód nemá automaticky vstupovat do dalších systémů bez kontroly. Použijte bezpečné zobrazení, očekávanou strukturu a konkrétní aplikační funkce. Model nemusí mít přístup k univerzálnímu SQL či příkazovému rozhraní.
Pro delší úlohy navrhněte stav zpracování, možnost zrušení a bezpečné opakování. Když poskytovatel neodpoví, uživatel má vědět, zda požadavek čeká, selhal nebo byl dokončen. Odeslání stejné práce podruhé nesmí bez pravidel vytvářet druhý obchodní účinek. Připojení další služby potřebuje stejnou provozní disciplínu jako jiné integrace.
03Firemní znalosti potřebují správný zdroj a oprávnění
Pokud má výstup vycházet z aktuálních dokumentů, připravte řízené vyhledání podkladů. RAG kombinuje získané informace s generováním odpovědi. Microsoft v dokumentaci RAG řeší mimo jiné relevanci, omezený vstup, více zdrojů a přístupová pravidla. Je to architektonický vzor, nikoli automatický důkaz správnosti.
Určete zdroj pravdy, vlastníka obsahu, platnou verzi a způsob aktualizace. Starý ceník uložený vedle nového může vést k nesprávnému návrhu, přestože model využil skutečný dokument. U podkladu uchovejte původ a čas. Citace pomáhá dohledat zdroj, ale neprokazuje, že odpověď správně vyložila jeho význam.
Práva kontrolujte při získání podkladů a při navazující operaci. Uživatel nesmí přes AI najít soukromý dokument, který by běžně otevřít nemohl. Změnu nebo odebrání oprávnění promítněte také do indexu, cache a výsledků vyhledávání podle skutečné architektury. Pokyn modelu neprozrazuj cizí data není náhradou autorizace.
| Přístup | Pro jaký problém | Co sám neřeší |
|---|---|---|
| Běžná pravidla a šablona | Přesně definovaný postup | Volné porozumění různým vstupům |
| Model s vybraným vstupem | Návrh nebo transformace podkladu | Aktuální znalost celé firmy |
| RAG nad řízenými zdroji | Odpověď z dohledaných dokumentů | Automatickou pravdivost a oprávnění |
| Úprava či trénování modelu | Ověřený specifický vzor chování | Jednoduchou aktualizaci všech dokumentů |
| Agent s nástroji | Vícekroková úloha s povolenými akcemi | Bezpečnou autonomii bez aplikačních kontrol |
Nemusíte hned trénovat vlastní model. Nejprve ověřte, zda potřebu vyřeší vhodný vstup, vyhledání a dobře navržený pracovní postup. Specifické trénování má smysl až pro jasně určenou otázku a reprezentativní podklady. Výběr technologie má následovat po cíli, ne po oblíbeném názvu nástroje.
04Podmínky zpracování prověřte pro celé řešení
Zapište, které údaje odcházejí z aplikace a kam. Zahrňte modelovou službu, úložiště, vyhledávání, provozní logy a podporu dodavatele. Prověřte účel, uchování, použití pro další trénování, přístupy a smluvní podmínky konkrétní služby. Neodvozujte stejné chování od samotné značky poskytovatele.
OWASP věnuje samostatnou oblast úniku citlivých informací. Podklady mohou obsahovat osobní údaje, obchodní tajemství i přístupové informace. Omezte rozsah na to, co úloha potřebuje. Maskování je pomocný mechanismus; jeho účinnost musí odpovídat typu údajů a skutečnému použití.
Pro české podnikání vyhodnoťte příslušné požadavky ochrany údajů a konkrétního odvětví. Generativní funkce nepřebírá právní odpovědnost za způsob použití. Pokud pracuje v citlivém rozhodovacím procesu, potřebujete odpovídající odborné posouzení ještě před pilotem s reálnými lidmi a daty.
Při testování začněte použitelnými ukázkovými či vhodně připravenými podklady. Produkční dokumenty nepřenášejte do každého experimentu jen pro pohodlí. Připravte také postup vymazání a změny dat tam, kde jej skutečný proces vyžaduje. Znalost datového toku usnadní správu i řešení pozdějšího problému.
05Nedůvěryhodný obsah nesmí určovat oprávnění
OWASP popisuje prompt injection i prostřednictvím externích dokumentů a stránek. Útočná instrukce může být součástí načteného podkladu. RAG ani úprava modelu tuto třídu rizik úplně neodstraňují. Dokument určený ke shrnutí proto není oprávněným příkazem pro firemní systém.
Rozlišujte pokyny aplikace, zadání uživatele a zpracovávaný obsah. Navazující funkce musí kontrolovat identitu, parametry a povolenou operaci nezávisle na tom, co model navrhne. Omezte dostupné nástroje na potřebné akce. Podpůrná úloha čtení nepotřebuje současně možnost hromadně smazat dokumenty.
OWASP k nadměrné autonomii doporučuje omezit funkce, oprávnění a samostatné provádění významných operací. Pro důležitý zápis navrhněte přiměřené schválení skutečného výsledku. Člověk musí vidět cíl, obsah a důsledek akce, aby jeho potvrzení mělo význam.
Zkoušejte i dokument obsahující pokyn ignorovat zadání, neobvyklou kombinaci jazyků a pokus získat cizí záznam. Ověřte, že aplikace takové chování omezí na svých hranicích. Filtr jedné věty nevytváří obecnou bezpečnostní záruku. Tým potřebuje vidět pokus, výsledek a způsob reakce.
06Kvalitu měřte na reprezentativních úlohách
Připravte sadu běžných, neúplných a hraničních případů. Odborník určí potřebné vlastnosti výsledku a přijatelné chyby. Zahrňte češtinu, místní názvy, zkratky a dokumenty typické pro firmu. Kvalitní odpověď na vybraný anglický příklad není důkazem použitelnosti v českém pracovním procesu.
NIST v profilu generativní AI řeší sebejistě nesprávné výstupy a ověřování v relevantních podmínkách. Zdůrazňuje také kontrolu zdrojů a omezení přenosu výsledků úzkého testování. Proto nehodnoťte řešení jen podle povedené ukázky při prezentaci.
Měřte správnost, úplnost, potřebné opravy, celkový čas a vhodné předání člověku. U jednotlivých chyb rozlište neaktuální podklad, špatné vyhledání, chybný výklad a nesprávnou operaci. Každý problém potřebuje jinou opravu. Přepsat prompt je pouze jedna z možností a nemusí řešit skutečnou příčinu.
Opakujte relevantní případy při změně modelu, pokynů, vyhledávání i dat. Uchovejte verzi konfigurace a podkladů. Výstup může být proměnlivý, proto nevydávejte jediný běh za stabilní kvalitu. Připravte pravidla, kdy systém odpověď odmítne, vyžádá doplnění nebo předá úlohu jinou cestou.
07Pilot musí počítat s náklady a běžným provozem
Náklady zahrnují více než cenu jedné modelové odpovědi. Započítejte přípravu obsahu, vyhledávání, opakování, logy, kontrolu lidí a podporu. Sledujte náklad na použitelně dokončenou úlohu. Cena za malou ukázku nemusí odpovídat delším dokumentům a skutečnému objemu provozu.
Určete limity délky, opakování a dostupných nástrojů. Nastavte časové omezení a další cestu při výpadku poskytovatele. Uživatel má mít možnost pokračovat v potřebné práci, pokud to proces dovoluje. Základ podnikové aplikace nemá přestat fungovat jen proto, že doplňková generativní funkce čeká.
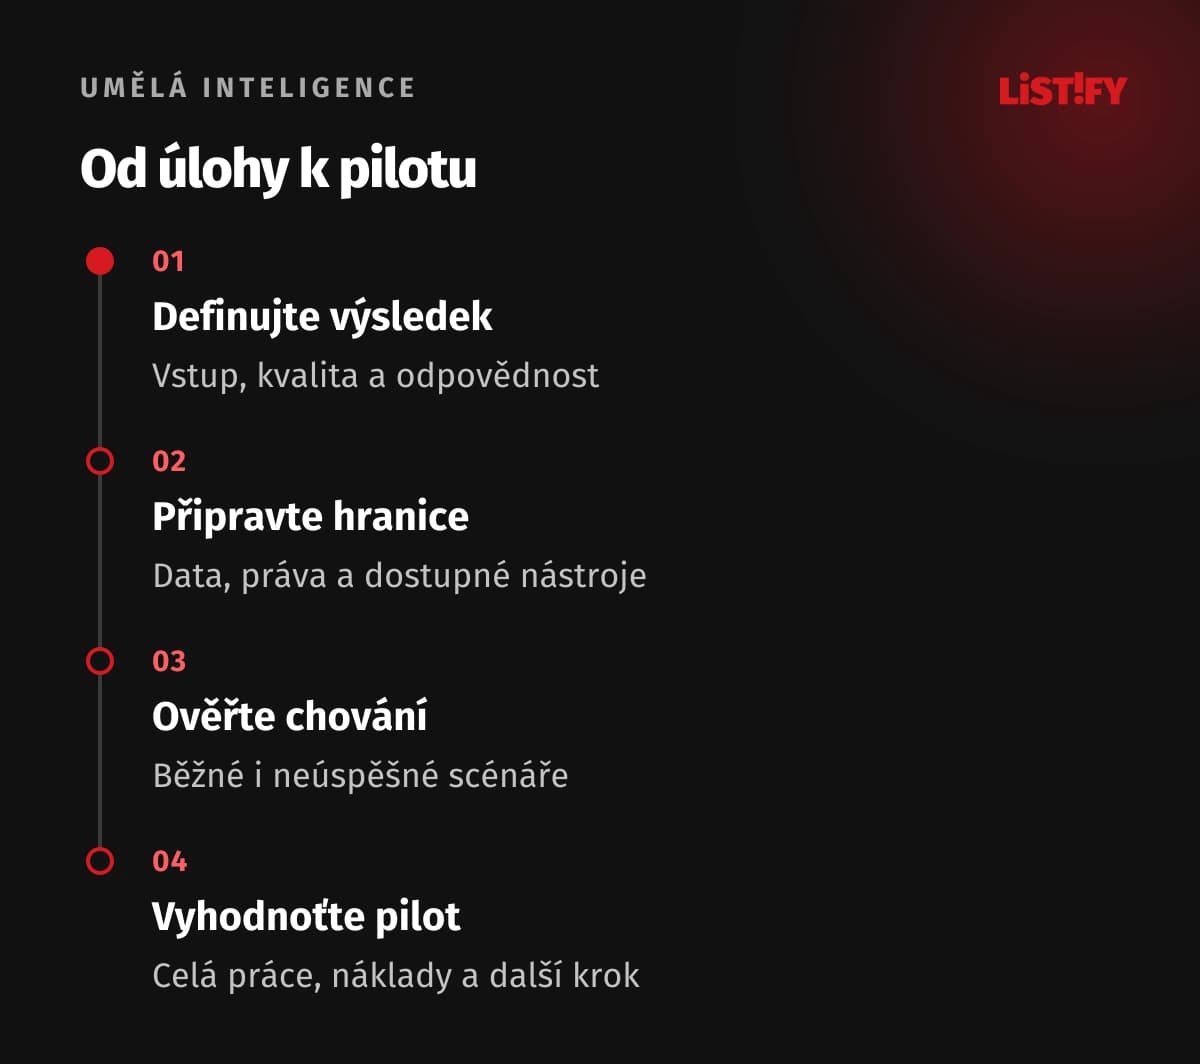
- Vyberte úlohu a definujte použitelný výsledek.
- Připravte datové hranice, oprávnění a integraci.
- Ověřte kvalitu, chybové stavy a bezpečné akce.
- Spusťte omezený pilot a rozhodněte podle celé práce.
Vyberte skupinu uživatelů, způsob hlášení chyb a vlastníka úprav. Před rozšířením zhodnoťte, co se zlepšilo a co vyžaduje další kontrolu. Pokud navazujete vícekrokové funkce, pomůže širší kontext našeho článku o AI agentech ve firmě. Základní integrace však může zůstat u jedné dobře zvládnuté úlohy.
Předání uživatelům doplňte o krátký návod, jak výsledek kontrolovat a oznámit chybu. U shrnutí ukažte dohledatelné podklady, u návrhu zápisu změněná pole a u neúspěchu další postup. Kontrola musí být zvládnutelná v běžné práci; nelze přenést celou odpovědnost na člověka a zároveň mu skrýt potřebné informace. V pilotu sledujte i případy, kdy pracovník návrh nepoužil. Mohou odhalit chybějící podklad, nevhodný formát nebo úlohu, kterou je lepší řešit jinou cestou.
08Časté otázky k integraci generativní AI
Musíme změnit celý podnikový systém?
Často lze přidat vymezenou funkci přes serverovou integrační vrstvu. Záleží na přístupech, rozhraní a stávajících pravidlech. Nejprve zmapujte konkrétní úlohu a hranice.
Potřebujeme vlastní trénovaný model?
Ne vždy. Potřebu může pokrýt vhodný vstup, řízené vyhledání a pracovní postup. Trénování posuzujte pro jasný specifický problém a ověřitelné podklady.
Zaručí RAG správnou odpověď?
Nezaručí. Vyhledání může vrátit starý nebo nesouvisející podklad a model jej může chybně vyložit. Kontrolujte zdroje, oprávnění a skutečnou kvalitu odpovědi.
Může AI rovnou upravovat firemní záznamy?
Jen v dobře vymezeném procesu s nezávislou autorizací, validací a odpovídající kontrolou významných akcí. Návrh modelu sám není oprávněním k zápisu.
Jak chránit dokumenty různých oddělení?
Uplatněte skutečná oprávnění při vyhledání i následné operaci. Promítněte jejich změny do indexů a cache. Textový pokyn modelu nemůže nahradit přístupová pravidla.
Jak zjistit obchodní přínos?
Porovnejte celou dokončenou úlohu, včetně opravy a kontroly, se stávajícím postupem. Připojte skutečné náklady a popište podmínky pilotu. Povedené demo nestačí.
Co se stane při výpadku AI služby?
Aplikace má ukázat stav a použít předem připravenou další cestu. Dlouhé úlohy potřebují limity a bezpečné opakování. Podstatnou firemní práci musí chránit provozní návrh.