Únik dát stojí v priemere zhruba 4,4 milióna eur. Čo musí vedenie zariadiť pred spustením
Za bezpečnosť aplikácie zodpovedá aj vedenie firmy: za plán pre prípad incidentu, výber dodávateľa, penetračný test a splnenie zákonov. Smernica NIS2 výslovne ukladá riadiacim orgánom schvaľovať opatrenia kybernetickej bezpečnosti a dohliadať na ich zavedenie (smernica NIS2, čl. 20).
Únik dát stojí firmy v priemere 4,99 milióna dolárov, teda zhruba 4,4 milióna eur. Je to o 12 % viac ako vlani a najviac v histórii meraní IBM (SecureWorld, podľa IBM 2026). Pokuty a výkupné pritom tvoria menšiu časť. Zhruba 63 % pripadá na odhaľovanie a riešenie incidentu a na stratený biznis: odídených zákazníkov, zrušené zákazky a poškodenú povesť (SecureWorld). Ide o globálny priemer z prieskumu v 602 firmách, menšia slovenská firma zaplatí menej, pomer nákladov však platí aj pre ňu.
- Únik zastavený do 200 dní4,32
- Globálny priemer4,99
- Únik dlhší ako 200 dní5,65
IBM Cost of a Data Breach 2026, 602 firiem (SecureWorld).
Vedenie preto čaká päť úloh: poznať svoje zákonné povinnosti, mať plán pre prípad incidentu, dať aplikáciu otestovať, mať pod kontrolou dodávateľov a všetko to skontrolovať pred spustením. Technickú stránku opisuje článok Spúšťate webovú aplikáciu? Týchto 105 vecí skontrolujte skôr ako útočníci.
01Čo od vás chcú zákony
Každá aplikácia s osobnými údajmi spadá pod GDPR. Časť firiem navyše od januára 2025 pod novelizovaný zákon o kybernetickej bezpečnosti a výrobcovia digitálnych produktov od septembra 2026 pod Cyber Resilience Act. Tento prehľad nenahrádza právnika, ukáže vám však, na čo sa ho spýtať. Ak aplikácia používa umelú inteligenciu, pribúdajú povinnosti podľa AI Act, opisujeme ich v článku AI Act sa neodložil.
| Predpis | Koho sa týka | Lehota na hlásenie | Komu |
|---|---|---|---|
| GDPR | Každého, kto spracúva osobné údaje | 72 hodín od zistenia | Úrad na ochranu osobných údajov SR, pri vysokom riziku aj dotknutým osobám |
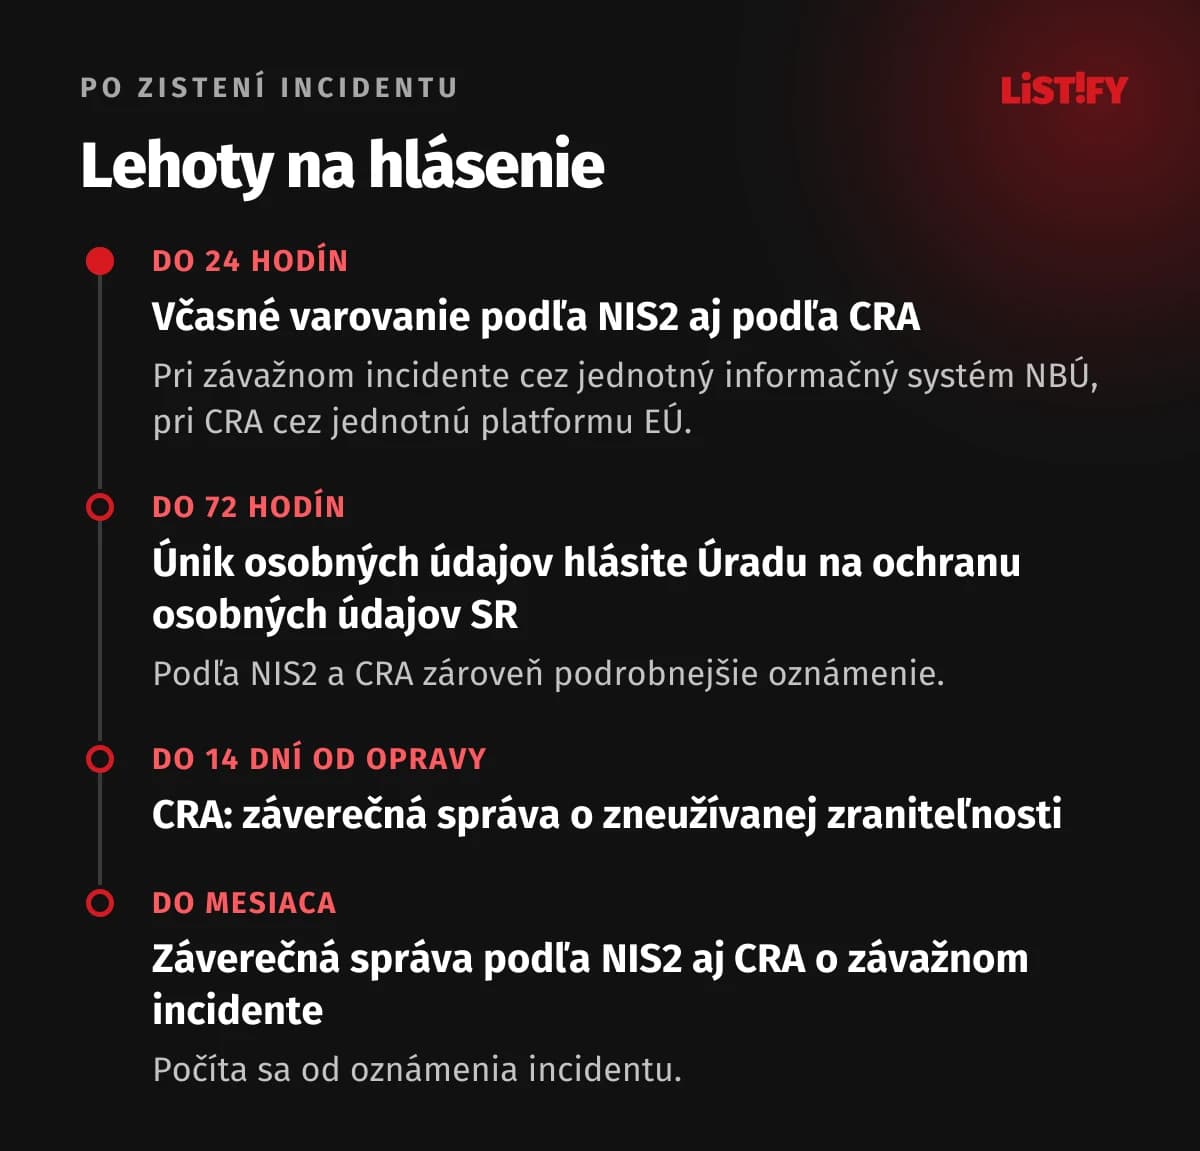
| Zákon č. 69/2018 Z. z. v znení novely (NIS2) | Stredné a veľké firmy v regulovaných odvetviach a niektoré subjekty bez ohľadu na veľkosť | Pri závažnom incidente včasné varovanie do 24 hodín, oznámenie do 72 hodín a záverečná správa do mesiaca od oznámenia | Národný bezpečnostný úrad a príslušný CSIRT |
| Cyber Resilience Act | Výrobcov produktov s digitálnymi prvkami na trhu EÚ | Varovanie do 24 hodín, oznámenie do 72 hodín, záverečná správa do 14 dní od opravy alebo do mesiaca | CSIRT a ENISA cez jednotnú platformu |
GDPR
- Porušenie ochrany osobných údajov hláste Úradu na ochranu osobných údajov SR do 72 hodín od chvíle, keď sa o ňom dozviete. Ak hrozí vysoké riziko pre ľudí, informujete aj ich.
- Veďte záznamy o spracovateľských činnostiach a majte sprostredkovateľské zmluvy so všetkými dodávateľmi, ktorí k dátam pristupujú: hosting, rozosielanie e-mailov, analytika, AI služby, podpora.
- Zabezpečenie musí zodpovedať riziku (článok 32).
- Pri rizikovom spracúvaní (zdravotné údaje, rozsiahle monitorovanie, profilovanie) potrebujete posúdenie vplyvu (DPIA) ešte pred spustením.
Zákon o kybernetickej bezpečnosti (NIS2)
Smernicu NIS2 zapracovala do slovenského práva novela zákona č. 69/2018 Z. z. o kybernetickej bezpečnosti, ktorá platí od 1. januára 2025 (ESET). Pripravil ju Národný bezpečnostný úrad, ktorý nad jej plnením aj dohliada. Pokuta môže dosiahnuť 10 miliónov eur alebo 2 % celosvetového ročného obratu, podľa toho, čo je vyššie. To platí pre prevádzkovateľov kritickej základnej služby, pre ostatných prevádzkovateľov základnej služby je strop 7 miliónov eur alebo 1,4 % obratu (zákon č. 366/2024 Z. z.). NBÚ pri príprave novely odhadoval, že pribudne približne 5 až 6 tisíc regulovaných subjektov (NBÚ, podľa ESET).
Novela kladie dôraz na riadenie rizík, bezpečnosť dodávateľského reťazca, pravidelné audity a samohodnotenia a podrobnejšie hlásenie incidentov (ESET).
Aj keď regulovaní nie ste, môže sa vás týkať nepriamo. Dodávate softvér nemocnici, energetickej firme alebo samospráve? Potom zákazník musí požiadavky zákona premietnuť do zmluvy s vami. Počítajte s auditmi, lehotami na hlásenie incidentov a požiadavkami na bezpečný vývoj.
Cyber Resilience Act
Nariadenie EÚ 2024/2847 sa v plnom rozsahu uplatní od 11. decembra 2027. Povinnosť hlásiť aktívne zneužívané zraniteľnosti a závažné incidenty však platí už od 11. septembra 2026 (Európska komisia), a to aj pre produkty, ktoré ste na trh uviedli skôr (Better Regulation).
CRA sa týka produktov s digitálnymi prvkami, teda softvéru a hardvéru, ktorý predávate alebo distribuujete: mobilnej aplikácie, desktopového programu, pluginu, šablóny alebo firmvéru. Čisto webová služba (SaaS) býva mimo. Pod nariadenie však spadajú riešenia na vzdialené spracovanie dát, bez ktorých by produkt nefungoval. Ponúkate k webu aj mobilnú aplikáciu alebo softvér na inštaláciu? Overte si to s právnikom.
02Plán pre prípad incidentu
Najviac škody pri incidente narobia prvé hodiny, keď nikto nevie, čo robiť. Lehoty na hlásenie úradom pritom plynú od chvíle, keď sa o incidente dozviete, a najkratšia z nich má len 24 hodín.
Čo musí plán obsahovať
- Kto rozhoduje. Jedna osoba a jej zástupca, ktorí smú vypnúť službu, zablokovať účty alebo vrátiť nasadenie, aj o tretej ráno.
- Kontakty na jednom mieste, dostupnom aj pri výpadku firemných systémov: vývojári, hosting, cloud, správca DNS, právnik, zodpovedná osoba pre ochranu osobných údajov, poisťovňa, PR.
- Postup pre najčastejšie situácie: uniknutý kľúč, napadnutý účet administrátora, únik databázy, ransomvér, DDoS a škodlivá verzia knižnice.
- Núdzové vypínače: režim údržby, odhlásenie všetkých používateľov, vypnutie registrácií alebo konkrétnej funkcie bez nového nasadenia.
- Zoznam všetkých tajných kľúčov a postup, ako ich hromadne vymeniť.
- Pravidlá na zabezpečenie dôkazov. Logy a snímky diskov sa pred obnovou skopírujú, inak nezistíte, čo sa stalo.
- Pripravené šablóny správ pre zákazníkov a úrady. Písať ich pod tlakom je pomalé a chybové.
Plán raz vyskúšajte nanečisto. Stačí hodina pri stole so situáciou „v piatok večer nám zákazník pošle odkaz na našu databázu na hackerskom fóre“. Rýchlo zistíte, kde plán nefunguje.
Kanál na hlásenie chýb
Etickí hackeri nájdu chyby aj vo vašej aplikácii. Keď nevedia, komu ich nahlásiť, napíšu o nich na sociálne siete, alebo mlčia.
- Na web dajte súbor /.well-known/security.txt podľa štandardu RFC 9116. Povinný je kontakt a dátum platnosti súboru. Generátor je na securitytxt.org.
- Zriaďte adresu typu security@vasafirma.sk, ktorú niekto naozaj číta.
- Zverejnite krátke pravidlá: čo smie výskumník testovať, dokedy odpoviete a že proti nemu pri ich dodržaní nepodniknete právne kroky. Pre výrobcov produktov pod Cyber Resilience Act je takáto politika povinná.
Kam sa obrátiť
S riešením incidentov pomáha národná jednotka SK-CERT pri Národnom bezpečnostnom úrade. Porušenie ochrany osobných údajov sa hlási Úradu na ochranu osobných údajov SR. Trestnú činnosť oznámte Policajnému zboru SR.
Ako to overíte
Opýtajte sa kolegu mimo vývoja, čo by urobil, keby v noci prišlo upozornenie na únik dát. Ak nevie, plán neexistuje.
03Penetračný test: kedy, za koľko a na čo si dať pozor
Automatické nástroje nájdu známe chyby lacno a opakovane. Penetračný tester nájde chyby v logike a v oprávneniach, ktoré žiadny skener nespozná. Potrebujete oboje. Test naplánujte dva až štyri týždne pred spustením, aby zostal čas na opravy a overovací test.
Koľko to stojí
Test webovej aplikácie alebo SaaS stojí spravidla 5 000 až 30 000 dolárov, teda zhruba 4 400 až 26 300 eur, a štandardná komerčná zákazka 10 000 až 35 000 dolárov, teda zhruba 8 800 až 30 700 eur (Blaze Information Security). Ide o ceny zahraničných firiem v dolároch. Napríklad česká firma SecurPro uvádza pri bežnej firemnej aplikácii, webe alebo API 40 000 až 90 000 Kč, teda zhruba 1 600 až 3 700 eur (SecurPro, v češtine). Menší regionálni dodávatelia môžu byť citeľne lacnejší. Oproti priemernej cene úniku zhruba 4,4 milióna eur ide v oboch prípadoch o drobnú položku.
- Webová aplikácia alebo SaaS (Blaze)Od: 4,4Do: 26,3
- Štandardná komerčná zákazka (Blaze)Od: 8,8Do: 30,7
- Firemná aplikácia (SecurPro, Česko)Od: 1,6Do: 3,7
Prepočet kurzom ECB z 25. 9. 2026. Zdroje: Blaze Information Security, SecurPro.
Čo si s dodávateľom testu dohodnúť
- Rozsah: webová aplikácia, API, mobilná aplikácia, administrácia a všetky používateľské roly.
- Test typu sivá skrinka (grey box). Tester dostane testovacie účty pre každú rolu a dokumentáciu API. Test naslepo za rovnaké peniaze nájde menej.
- Metodiku: OWASP Web Security Testing Guide, prípadne overenie podľa štandardu OWASP ASVS.
- Report s hodnotením závažnosti (CVSS), postupom, ako chybu zopakovať, a odporúčaním opravy.
- Overovací test po opravách v cene.
- Testovacie prostredie, ktoré zodpovedá produkcii, a písomný súhlas prevádzkovateľa hostingu alebo cloudu, ak ho vyžaduje.
Po spustení
Zvážte súkromný program odmien za nájdené chyby (bug bounty) cez HackerOne, Intigriti alebo YesWeHack. Začnite s niekoľkými pozvanými výskumníkmi. Verejný program vám v prvých týždňoch zahltí tím hláseniami a dáva zmysel, až keď ich máte kým spracovať. Penetračný test opakujte raz ročne a po každej veľkej zmene aplikácie.
04Čo chcieť od dodávateľa
Keď vám aplikáciu dodáva agentúra alebo freelancer, zodpovednosť za únik dát nesiete rovnako vy. Úrad ani zákazník nebude riešiť, kto chybu napísal. Tieto otázky položte ešte pred podpisom zmluvy a odpovede si nechajte dať písomne.
Otázky pri výbere
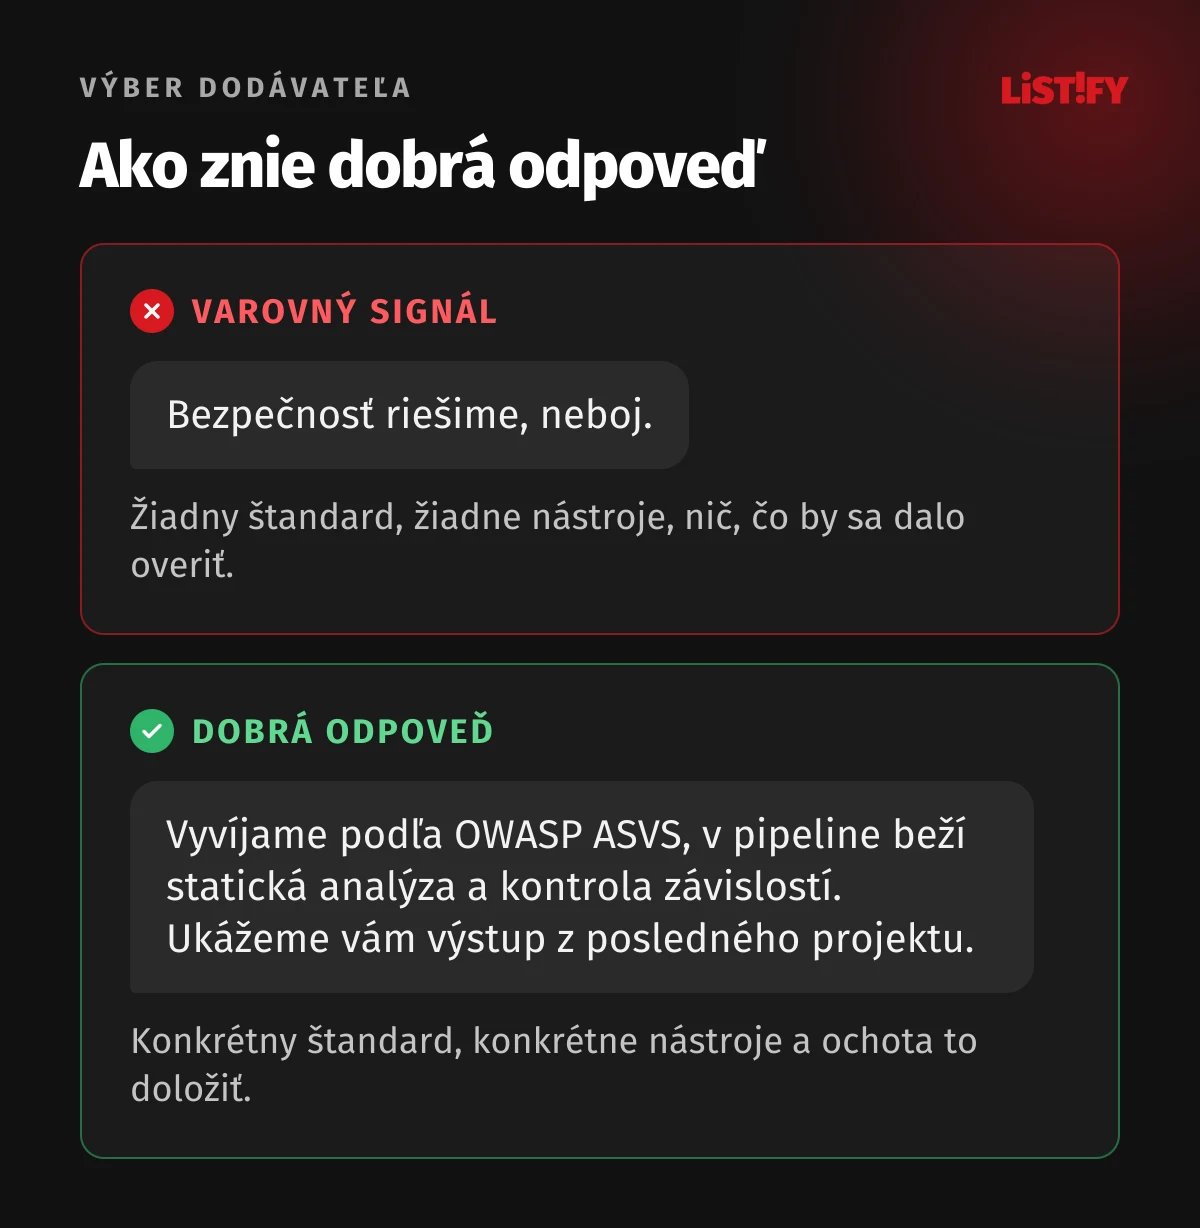
- Podľa akého štandardu vyvíjate bezpečne? Dobrá odpoveď spomenie OWASP ASVS alebo aspoň OWASP Top 10:2025 a konkrétne nástroje.
- Aké automatické bezpečnostné testy bežia vo vašej pipeline? Vypýtajte si ukážku výstupu.
- Kto a ako robí revíziu kódu, vrátane kódu, ktorý napísala AI?
- Ako spravujete tajné kľúče a kto z vašich ľudí bude mať prístup k produkcii?
- Ako rýchlo opravíte kritickú zraniteľnosť v knižnici, keď vyjde po odovzdaní projektu?
- Kto zabezpečí penetračný test a kto zaplatí opravy nálezov?
Čo dať do zmluvy
- Bezpečnostné požiadavky ako súčasť zadania, napríklad odkazom na checklist alebo na úroveň OWASP ASVS.
- Penetračný test nezávislou firmou pred odovzdaním a opravu kritických a vysokých nálezov v cene diela.
- Lehoty na opravy zraniteľností po spustení, napríklad kritické do 48 hodín, a ako dlho platia.
- Povinnosť nahlásiť vám bezpečnostný incident najneskôr do 24 hodín. Kvôli lehotám podľa GDPR a zákona o kybernetickej bezpečnosti nemáte čas čakať.
- Sprostredkovateľskú zmluvu podľa GDPR, ak dodávateľ pristupuje k osobným údajom.
- Odovzdanie prístupov, zdrojového kódu, dokumentácie a zoznamu tajných kľúčov na konci spolupráce. Účty ku cloudu, doméne a repozitáru majú byť od začiatku vaše, dodávateľ dostane len prístup.
- Zoznam použitých komponentov tretích strán (SBOM) a ich licencií.
- Ak spadáte pod zákon o kybernetickej bezpečnosti, požiadavky na bezpečnosť dodávateľského reťazca podľa vykonávacích predpisov.
Varovné signály
Odpoveď „bezpečnosť riešime, neboj“ bez konkrétnych nástrojov. Dodávateľ, ktorý chce mať doménu a cloud na svojom účte. Ponuka, v ktorej testovanie ani bezpečnosť vôbec nefigurujú. Odmietnutie nezávislého penetračného testu.
05Checklist pre vedenie
Pred spustením
- Viete, či sa na vás vzťahuje zákon o kybernetickej bezpečnosti.
- Viete, či sa na váš produkt vzťahuje Cyber Resilience Act.
- Záznamy o spracovateľských činnostiach a sprostredkovateľské zmluvy podľa GDPR sú hotové, pri rizikovom spracúvaní aj DPIA.
- Plán pre prípad incidentu určuje, kto rozhoduje, a obsahuje kontakty, postupy a núdzové vypínače.
- Lehoty na hlásenie (GDPR 72 hodín, NIS2 a CRA 24 hodín) sú v pláne aj so zodpovednými osobami.
- Penetračný test prebehol a kritické a vysoké nálezy sú opravené a overené.
- Zmluva s dodávateľom obsahuje bezpečnostné požiadavky, lehoty na opravy a hlásenie incidentov.
- Účty ku cloudu, doméne a repozitáru patria firme.
- Súbor security.txt existuje a adresa v ňom funguje.
- Tím vie, kto má v prvých dňoch po spustení pohotovosť.
Priebežne
- Raz ročne tabletop cvičenie podľa plánu pre prípad incidentu.
- Raz ročne a po veľkej zmene penetračný test.
- Raz za štvrťrok kontrola, kto má prístup k produkcii, a test obnovy zo zálohy.
- Pravidelné školenie tímu, pri regulovaných subjektoch povinné.
Technické body pre vývojárov a správcov sú v článkoch Stačí zmeniť číslo v adrese, Stačil jeden npm install a Váš staging už poznajú.
06Celá séria o bezpečnosti webovej aplikácie
Séria piatich článkov pokrýva celú aplikáciu, od kódu cez server až po povinnosti vedenia:
- Checklist so 105 bodmi pre celú aplikáciu
- Chyby v kóde, cez ktoré unikajú dáta
- API kľúče, závislosti a útoky cez npm
- Server, HTTPS, cloud, zálohy a logy
- Čo musí zariadiť vedenie: GDPR, NIS2, CRA a pentest (práve čítate)
07Časté otázky
Koľko stojí únik dát?
V priemere 4,99 milióna dolárov, teda zhruba 4,4 milióna eur, podľa správy IBM za rok 2026 (SecureWorld). Ide o globálny priemer z prieskumu v 602 firmách, menšie firmy platia menej.
Koľko stojí penetračný test webovej aplikácie?
Pri zahraničných firmách spravidla 5 000 až 30 000 dolárov, teda zhruba 4 400 až 26 300 eur (Blaze Information Security). Napríklad česká firma SecurPro uvádza pri bežnej firemnej aplikácii 40 000 až 90 000 Kč, teda zhruba 1 600 až 3 700 eur (SecurPro, v češtine).
Je penetračný test pred spustením povinný?
Všeobecne nie. GDPR v článku 32 požaduje proces na pravidelné testovanie bezpečnostných opatrení, konkrétny penetračný test však nepredpisuje. Veľkí a regulovaní zákazníci ho často vyžadujú v zmluve.
Týka sa ma zákon o kybernetickej bezpečnosti (NIS2)?
Záleží na veľkosti firmy a odvetví. Novela zákona č. 69/2018 Z. z. platí od 1. januára 2025 a dohliada na ňu Národný bezpečnostný úrad (ESET). Pri príprave novely NBÚ odhadoval približne 5 až 6 tisíc nových regulovaných subjektov (NBÚ, podľa ESET).
Do koľkých hodín musím nahlásiť únik dát?
Do 72 hodín od zistenia, ak ide o osobné údaje, a to Úradu na ochranu osobných údajov SR. Subjekty regulované podľa NIS2 posielajú včasné varovanie už do 24 hodín od zistenia závažného incidentu (smernica NIS2, čl. 23).
Týka sa Cyber Resilience Act webových aplikácií?
Čisto webových služieb (SaaS) väčšinou nie. Týka sa produktov s digitálnymi prvkami, ako sú mobilné aplikácie, softvér na inštaláciu, pluginy či firmvér, a riešení na vzdialené spracovanie dát, bez ktorých by taký produkt nefungoval.
Kto vo firme zodpovedá za kybernetickú bezpečnosť?
Podľa smernice NIS2 riadiaci orgán. Musí schvaľovať opatrenia na riadenie kybernetických rizík a dohliadať na ich zavedenie (smernica NIS2, čl. 20). Slovenský zákon navyše umožňuje NBÚ pri prevádzkovateľovi kritickej základnej služby, ktorý neodstráni nedostatky, dočasne zakázať členovi štatutárneho orgánu výkon funkcie (zákon č. 366/2024 Z. z.).
08Zdroje
Údaje platia k 27. septembru 2026.
- SecureWorld: IBM Cost of a Data Breach 2026
- Nariadenie GDPR (EUR-Lex)
- Smernica NIS2 (EUR-Lex)
- ESET: NIS2 a zákon o kybernetickej bezpečnosti
- ESET: Smernica NIS2 už v zákone (PDF)
- NBÚ: prezentácia k NIS 2.0 (PDF)
- Zákon č. 366/2024 Z. z. (Slov-Lex)
- Európska komisia: Cyber Resilience Act, povinnosti hlásenia
- Better Regulation: EU Cyber Resilience Act, Preparing for Vulnerability and Incident Reporting
- SK-CERT
- Úrad na ochranu osobných údajov SR
- securitytxt.org
- Blaze Information Security: ceny penetračných testov 2026
- SecurPro: Cena penetračného testu (v češtine)