Jak zabezpečit telefon a účty: návod na dvoufázové ověření (2026)
Nejúčinnější ochrana vašich účtů je dvoufázové ověření. I když podvodník získá vaše heslo, třeba z podvodné SMS nebo z úniku dat, bez druhého kroku, tedy kódu z aplikace nebo potvrzení v telefonu, se do účtu nedostane. Zapnutí zabere pár minut na účet a je zdarma.
V návodu najdete, jak dvoufázové ověření zapnout u nejdůležitějších služeb, kterou metodu zvolit, které aplikace pro ověřovací kódy stojí za to a jak zabezpečit samotný telefon pro případ krádeže. Jak poznat podvodné zprávy, kterými útočníci hesla lákají, popisujeme v článku Podvodné SMS a e-maily: jak je poznat.
01Rychlý checklist: 10 kroků k bezpečnému telefonu a účtům
- Zapněte dvoufázové ověření u e-mailu, bankovnictví a sociálních sítí.
- Kde to jde, používejte místo SMS kódů aplikaci pro ověřovací kódy nebo přístupový klíč (passkey).
- Uložte si záložní kódy na bezpečné místo mimo telefon.
- Zamkněte telefon PIN kódem nebo heslem a zapněte otisk prstu či odemykání obličejem.
- Zapněte ochranu pro případ krádeže (Android) nebo ochranu odcizených zařízení (iPhone).
- Zapněte vyhledání telefonu a vymazání na dálku.
- Nastavte PIN na SIM kartu.
- Instalujte aktualizace systému a aplikací hned, jak vyjdou.
- Používejte pro každý účet jiné heslo, ideálně ze správce hesel.
- Na haveibeenpwned.com zkontrolujte, jestli vaše e-mailová adresa neunikla.
02Co je dvoufázové ověření a proč nestačí heslo
Dvoufázové ověření (anglicky two-factor authentication, zkráceně 2FA) znamená, že při přihlášení kromě hesla potvrdíte ještě něco dalšího, obvykle kód nebo výzvu v telefonu. Heslo může uniknout z hacknuté služby, můžete ho zadat na podvodném webu nebo ho někdo uhodne. Druhý krok ale útočník bez vašeho telefonu nemá.
Jak moc to pomáhá, změřil Google s vědci z New York University a University of California v San Diegu. Když Google u podezřelého přihlášení vyžádal druhý krok, kód v SMS zastavil 96 % hromadných phishingových útoků a 76 % cílených útoků. Potvrzení v telefonu zastavilo 99 % a 90 % a žádný uživatel, který se přihlašoval jen bezpečnostním klíčem, cílenému phishingu nepodlehl (Google Security Blog).
- Kód v SMSHromadný phishing: 96 %Cílený útok: 76 %
- Potvrzení v telefonuHromadný phishing: 99 %Cílený útok: 90 %
- Bezpečnostní klíčHromadný phishing: 100 %Cílený útok: 100 %
Zdroj: Google, New York University a UC San Diego, květen 2019. Měřeno u ověřovacích výzev, které Google zobrazil při podezřelém přihlášení. Automatizované boty zastavily všechny tři metody ze 100 %.
03Které metody jsou nejbezpečnější
Ne každý druhý krok chrání stejně. Seřadili jsme je od nejbezpečnějšího:
| Metoda | Bezpečnost | Pohodlí | Na co si dát pozor |
|---|---|---|---|
| Přístupový klíč (passkey) | Nejvyšší | Vysoké | Funguje jen tam, kde ho služba podporuje. Na podvodném webu ho použít nejde. |
| Hardwarový klíč (např. YubiKey) | Nejvyšší | Střední | Stojí zhruba 850 až 1 500 Kč a je dobré mít i záložní klíč. |
| Aplikace pro ověřovací kódy | Vysoká | Vysoké | Kód můžete opsat na podvodný web, pokud nedáte pozor. |
| Potvrzení v aplikaci (push) | Vysoká | Nejvyšší | Nikdy nepotvrzujte přihlášení, které jste sami nezahájili. |
| Kód v SMS | Střední | Vysoké | Zranitelné vůči podvodnému převodu čísla na jinou SIM a podvodným webům. |
| Kód e-mailem | Nízká | Střední | Pokud útočník ovládne váš e-mail, získá i kód. |
Doporučení: Kde to jde, zapněte přístupový klíč nebo aplikaci pro ověřovací kódy. SMS kód používejte jen tam, kde nic jiného není. I SMS je ale mnohem lepší než žádné dvoufázové ověření.
Co jsou přístupové klíče (passkeys): Nový způsob přihlášení bez hesla. Místo hesla se ověříte otiskem prstu, obličejem nebo PIN kódem telefonu. Klíč je navázaný na konkrétní web, takže ho podvodná stránka nedokáže zneužít. Podporují je Google, Apple, Microsoft, WhatsApp i řada dalších služeb.
Přístupové klíče jsou navíc rychlejší. Podle průzkumu FIDO Alliance mezi velkými službami trvá přihlášení přístupovým klíčem v průměru 8,5 sekundy, s heslem a dalším ověřením 31,2 sekundy, a úspěšných je 93 % pokusů oproti 63 % (FIDO Passkey Index).
- Heslo a další ověření31,2
- Přístupový klíč8,5
Zdroj: FIDO Alliance, Passkey Index, říjen 2025, data od služeb zapojených do průzkumu.
04Kde a jak dvoufázové ověření zapnout
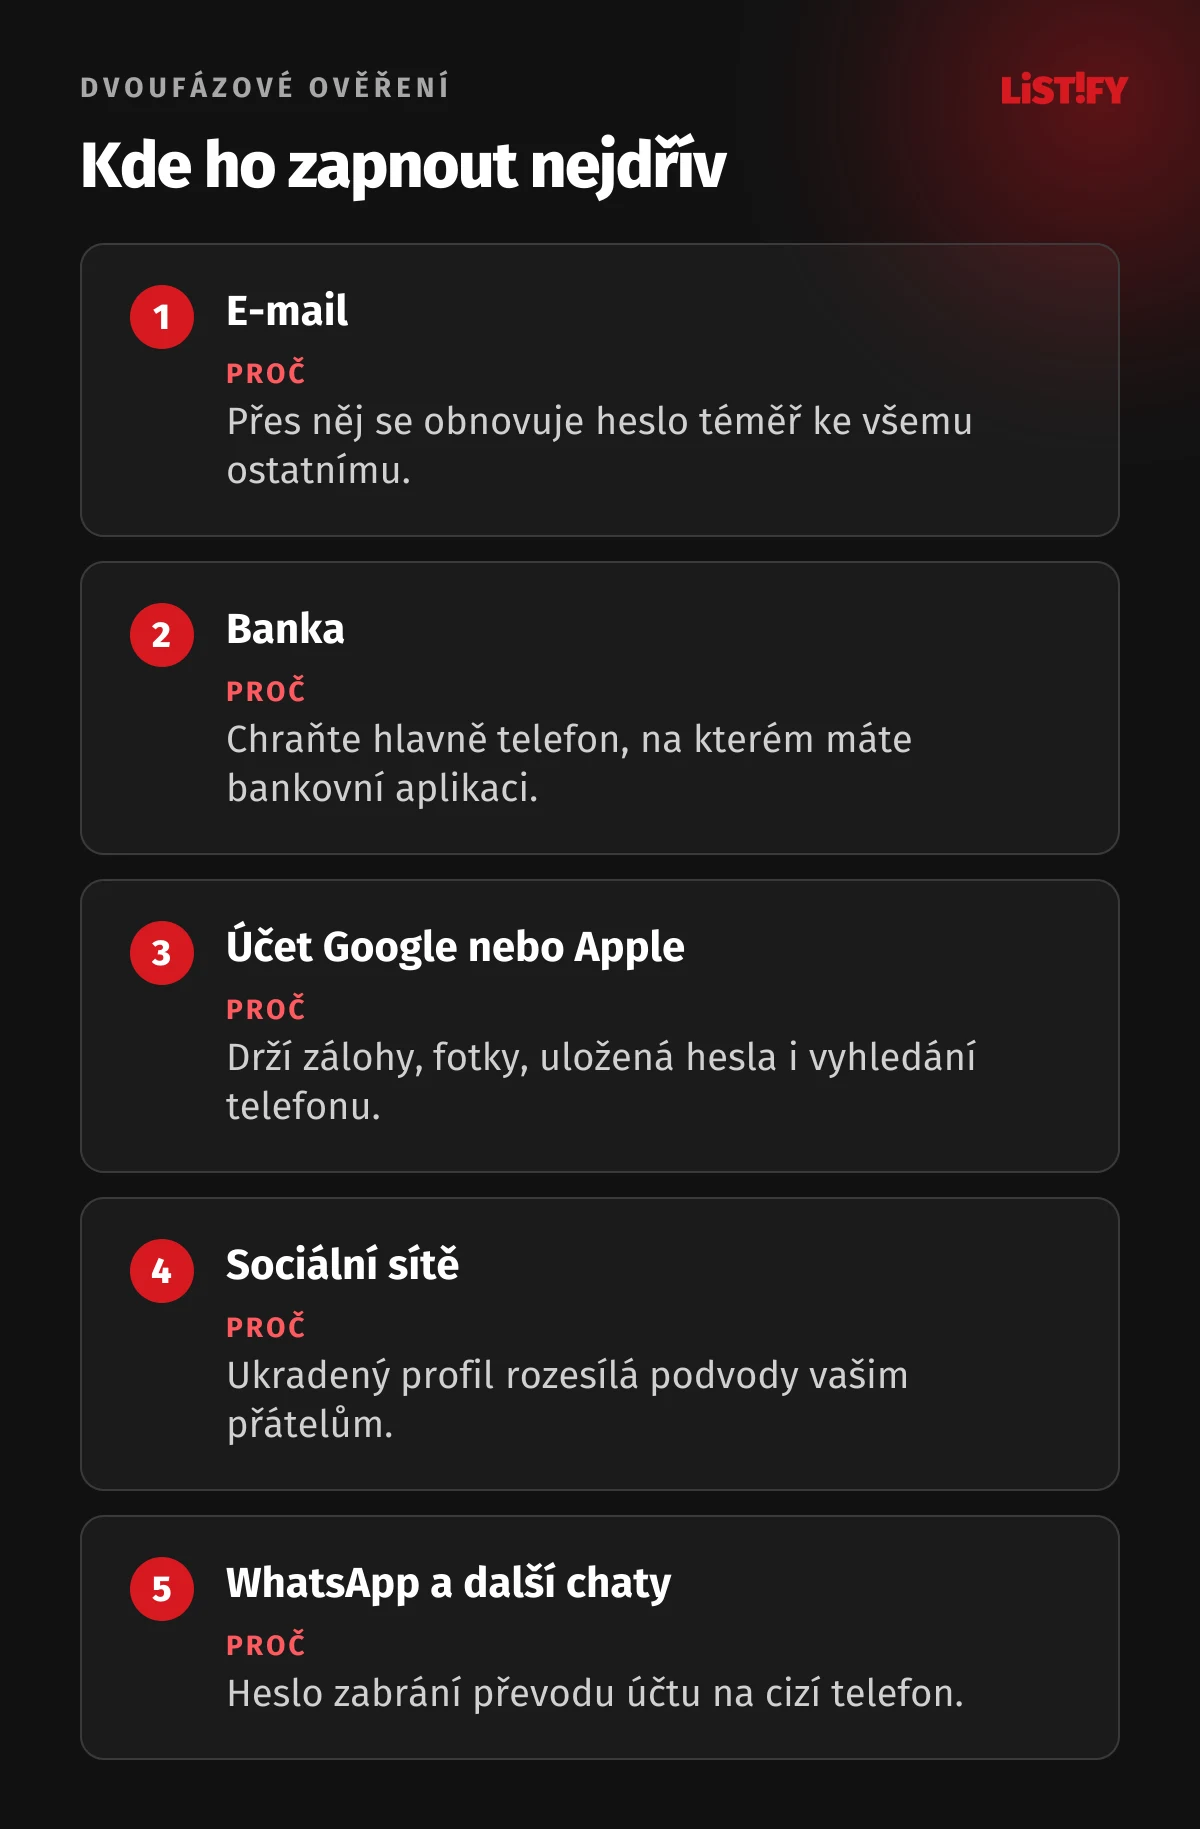
Začněte e-mailem. Přes e-mail se dá obnovit heslo téměř ke všemu ostatnímu, takže kdo ovládne váš e-mail, dostane se i do dalších účtů. Pak pokračujte bankou, sociálními sítěmi a komunikačními aplikacemi. Názvy položek v nastavení se mohou podle verze aplikace mírně lišit.
Google (Gmail, YouTube, Android)
- Otevřete myaccount.google.com a přejděte do sekce Bezpečnost a přihlašování.
- V části „Jak se přihlašujete do Googlu“ zvolte Dvoufázové ověření a postupujte podle průvodce.
- Ve stejné části si vytvořte i přístupový klíč. Přihlašování pak bude rychlejší i bezpečnější.
Účet Apple (iPhone, iCloud)
- V iPhonu otevřete Nastavení, klepněte na své jméno a zvolte Přihlášení a zabezpečení.
- Zkontrolujte, že je zapnuté Dvoufaktorové ověřování. U většiny účtů je zapnuté automaticky.
Microsoft (Outlook, Hotmail, Windows)
- Otevřete account.microsoft.com, přejděte na kartu Zabezpečení a zvolte Spravovat způsob přihlášení.
- V části Další zabezpečení zapněte Dvoustupňové ověření.
Facebook a Instagram
- Otevřete Centrum účtů a přejděte na Hesla a zabezpečení.
- Zvolte Dvoufázové ověření, vyberte účet a jako metodu nastavte aplikaci pro ověřovací kódy.
- Otevřete Nastavení, pak Účet a Dvoufázové ověření.
- Nastavte heslo. Od srpna 2026 už to není jen šestimístný PIN, ale plnohodnotné heslo s písmeny a číslicemi (WhatsApp). Zabrání tomu, aby si někdo převedl váš WhatsApp na svůj telefon, i kdyby získal ověřovací SMS.
- WhatsApp podporuje i přístupové klíče, podle WhatsAppu je používá už přes miliardu lidí.
Seznam.cz a další české služby: V nastavení účtu hledejte sekci zabezpečení nebo přihlášení. Pokud služba dvoufázové ověření nabízí, zapněte ho.
Bankovnictví: České banky kvůli evropské směrnici PSD2 vyžadují silné ověření povinně od září 2019, obvykle potvrzením v mobilní aplikaci (ČNB). Důležité je hlavně chránit samotný telefon, na kterém bankovní aplikaci máte, a nikdy nepotvrzovat přihlášení nebo platbu, kterou jste sami nezahájili.
05Aplikace pro ověřovací kódy: kterou vybrat
Aplikace pro ověřovací kódy (autentizátor) vytváří každých 30 sekund nový šestimístný kód. Funguje i bez internetu a je bezpečnější než SMS. Všechny níže uvedené jsou zdarma.
| Aplikace | Pro koho | Záloha kódů | Platformy |
|---|---|---|---|
| Proton Authenticator | Většina lidí, víc zařízení | Šifrovaná synchronizace přes účet Proton (volitelná), nebo jen v zařízení | Android, iOS, Windows, macOS, Linux |
| 2FAS | Jednoduchá aplikace do telefonu | Šifrovaná záloha na váš iCloud nebo Disk Google, bez účtu | Android, iOS |
| Aegis | Uživatelé Androidu, kteří nechtějí cloud | Šifrovaný soubor, který si zálohujete sami | Jen Android |
| Google Authenticator | Nejjednodušší volba | Synchronizace přes účet Google | Android, iOS |
| Microsoft Authenticator | Pracovní a školní účty Microsoft | iPhone do iCloudu, Android přes účet Microsoft | Android, iOS |
Proton Authenticator má otevřený zdrojový kód, funguje i bez účtu a umí importovat kódy z Google Authenticatoru, 2FAS, Aegis a dalších aplikací (Proton). 2FAS nevyžaduje žádný účet a kódy zálohuje šifrovaně do vašeho vlastního cloudu (2FAS). Dříve oblíbený Authy už pro nové uživatele nedoporučujeme, jeho aplikace pro počítače skončily 19. března 2024 (Twilio).
Naše doporučení: Pro většinu lidí Proton Authenticator nebo 2FAS. Pokud máte Android a chcete mít kódy jen u sebe, zvolte Aegis.
06Záložní kódy: nepodceňte je
Při zapínání dvoufázového ověření vám většina služeb nabídne záložní (obnovovací) kódy. Použijete je, když ztratíte telefon. Bez nich se k účtu můžete dostávat týdny, nebo vůbec.
- Záložní kódy si vytiskněte nebo uložte do správce hesel, ne jen do telefonu.
- Zapněte zálohu v aplikaci pro ověřovací kódy, abyste při výměně telefonu nepřišli o všechny kódy najednou.
- Kde to jde, přidejte druhou metodu ověření, například záložní telefonní číslo nebo druhý přístupový klíč.
07Jak zabezpečit samotný telefon
Telefon je dnes klíčem ke všem vašim účtům. Když ho zloděj získá odemčený, může se během pár minut dostat do e-mailu i bankovnictví. Proto je stejně důležité zabezpečit i samotné zařízení.
Zámek obrazovky: Používejte alespoň šestimístný PIN nebo heslo, ne jednoduché gesto. K tomu otisk prstu nebo odemykání obličejem, ať telefon nemusíte odemykat kódem na veřejnosti, kde vás může někdo sledovat.
Ochrana pro případ krádeže na Androidu
Android má od roku 2024 sadu funkcí proti krádeži. Některé mohou být zapnuté automaticky, na většině telefonů je ale musíte zapnout sami (Tech Advisor):
- Zámek pro případ krádeže pomocí senzorů pozná, že vám někdo telefon vytrhl z ruky a utíká s ním, a obrazovku okamžitě zamkne.
- Zámek zařízení pro offline režim telefon zamkne, když ho zloděj odpojí od internetu.
- Zámek po neúspěšném ověření zamkne telefon po opakovaných chybných pokusech o přihlášení.
- Dálkové zamykání přes android.com/lock zamkne telefon z jakéhokoli prohlížeče, stačí zadat své telefonní číslo.
- Kontrola identity mimo důvěryhodná místa vyžaduje ke změně citlivých nastavení otisk prstu nebo obličej. Od ledna 2026 platí i pro bankovní aplikace a další aplikace s biometrickým přihlášením (Google).
Najdete je v Nastavení v sekci Google, Všechny služby, Zabezpečení osoby a zařízení a Ochrana pro případ krádeže (nápověda Google).
Ochrana odcizených zařízení na iPhonu
Zkontrolujte ji v Nastavení v sekci Face ID a kód. Na novějších verzích iOS může být zapnutá automaticky. Když je telefon mimo známá místa, vyžaduje ke změně hesla k účtu Apple a dalším citlivým úpravám Face ID nebo Touch ID, ne jen kód, a u změny hesla navíc hodinu počká a ověří vás znovu (Apple). Zloděj, který vás odkoukal při zadávání kódu, tak s telefonem nic neudělá.
Další nastavení, která zabere pár minut
Najít zařízení: Zapněte Najít na iPhonu nebo Pátrací centrum (dříve Najdi moje zařízení) na Androidu. Při ztrátě pak telefon najdete, zamknete nebo na dálku vymažete.
PIN na SIM kartu a ochrana u operátora: PIN zabrání tomu, aby zloděj vložil vaši SIM do jiného telefonu a přijímal vaše SMS kódy. U operátora si také nastavte heslo k zákaznickému účtu, aby si podvodník nemohl vaše číslo převést na novou SIM.
Skryjte obsah oznámení na zamčené obrazovce: Jinak si kdokoli může přečíst ověřovací kód z SMS, aniž by telefon odemkl.
Aktualizace a aplikace: Instalujte aktualizace systému i aplikací hned, jak vyjdou. Aplikace stahujte jen z Google Play nebo App Store a u nových aplikací kontrolujte, k čemu chtějí přístup.
Veřejná Wi-Fi: Na letišti nebo v kavárně přidejte VPN, která zašifruje provoz. Přehled najdete v našem srovnání VPN 2026. Účty ale VPN neochrání, na ty je dvoufázové ověření.
08Hesla: jedno heslo všude je největší chyba
Když používáte stejné heslo na víc místech a jedna služba ho nechá uniknout, útočníci ho automaticky vyzkoušejí i u vašeho e-mailu, banky a sociálních sítí. Dvoufázové ověření je proti tomu pojistka, ale základem jsou unikátní hesla.
- Pro každý účet jiné heslo. Nejjednodušší je nechat správce hesel, aby hesla vytvářel a pamatoval si je za vás. Stačí si pamatovat jedno silné hlavní heslo.
- Délka je víc než složitost. Heslo složené ze čtyř až pěti náhodných slov je bezpečnější a snáz zapamatovatelné než krátké heslo se speciálními znaky.
- Hesla v prohlížeči: Správce hesel v Chrome, Safari nebo Edge je lepší než žádný. Samostatný správce hesel ale nabízí víc, například sdílení s rodinou.
09Zkontrolujte, jestli vaše údaje neunikly
Na webu haveibeenpwned.com zadejte svou e-mailovou adresu. Zjistíte, ve kterých únicích dat se objevila. Pokud ano, změňte heslo u dotčené služby i všude, kde jste použili stejné. Podobnou kontrolu nabízí Google v Kontrole hesel na passwords.google.com a Apple v aplikaci Hesla v části Zabezpečení.
10Co dělat, když vám ukradnou telefon
Jednejte hned, každá minuta se počítá:
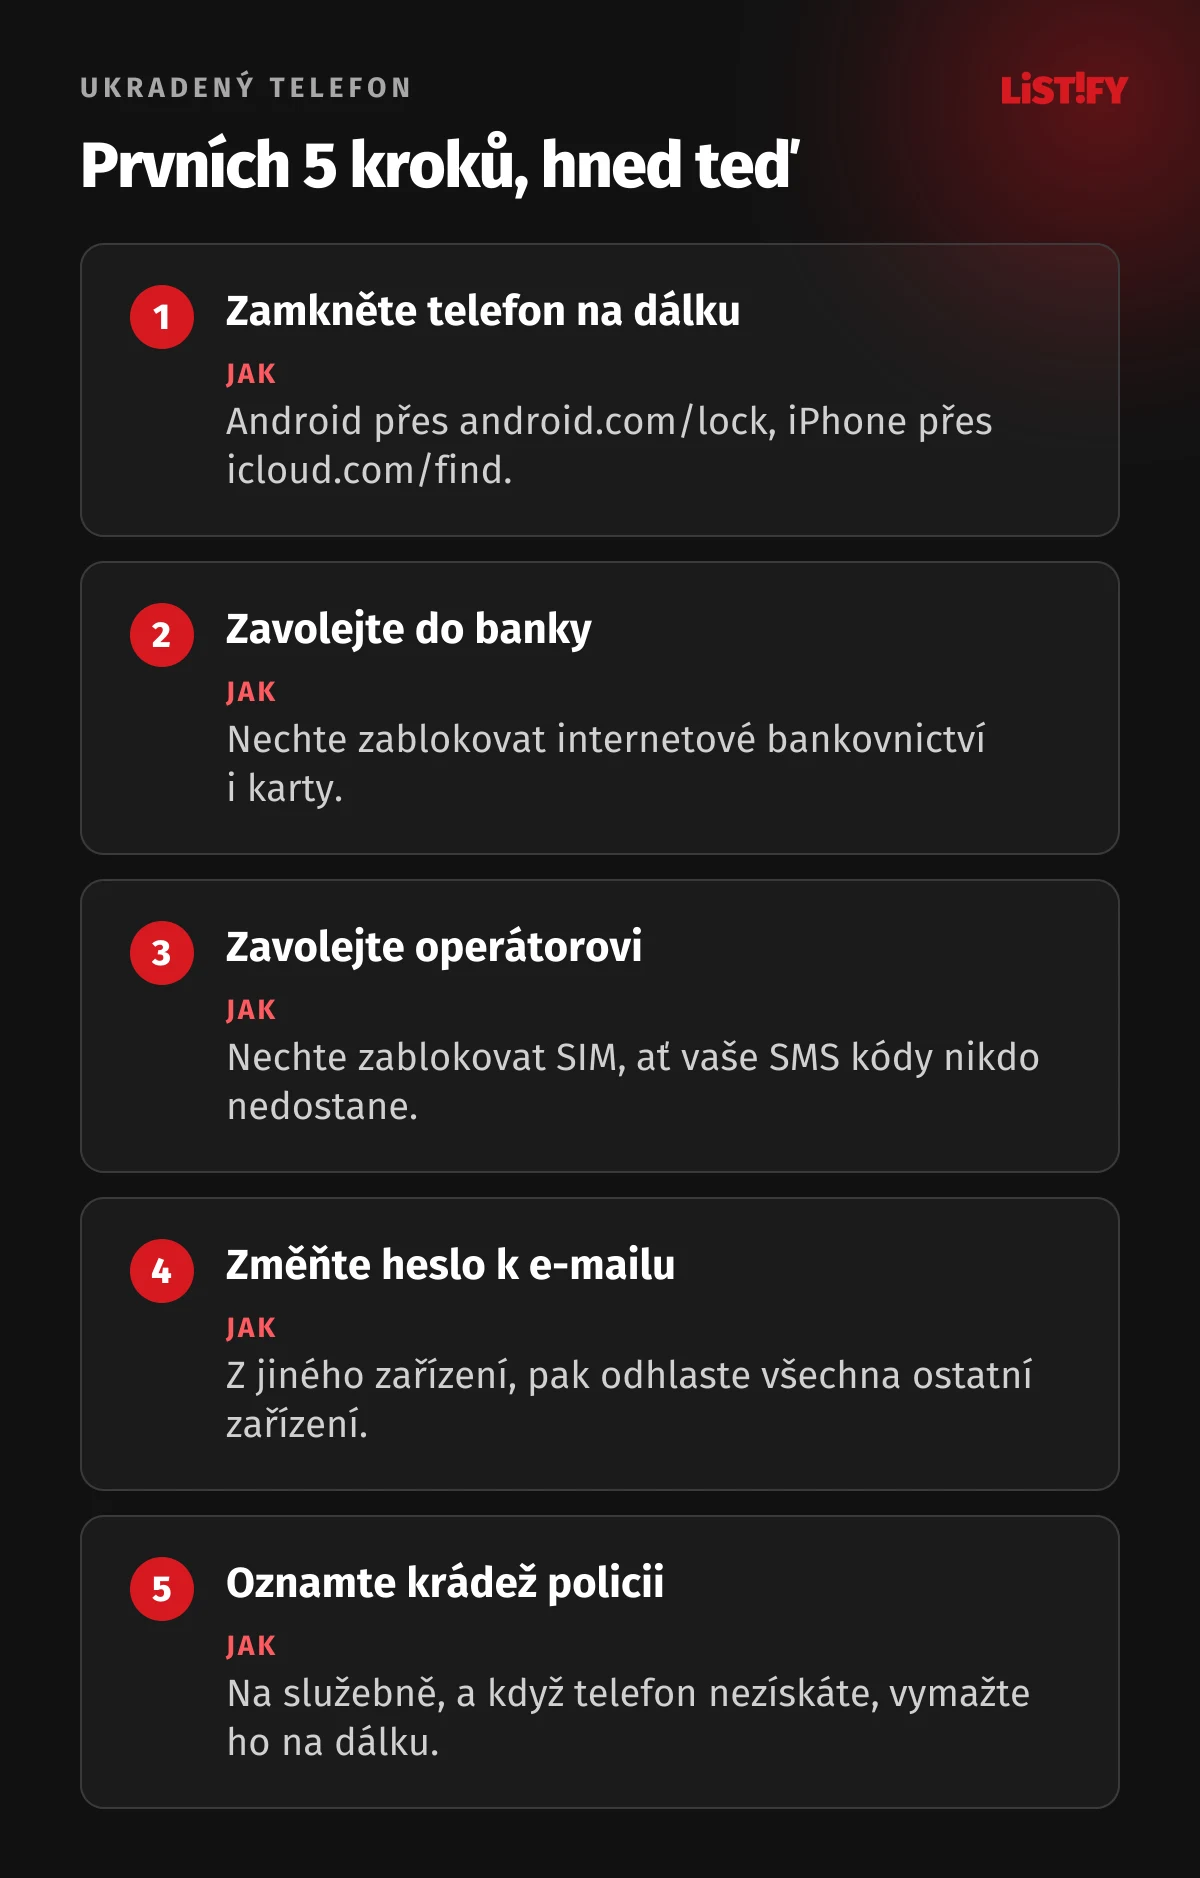
- Zamkněte telefon na dálku. Android přes android.com/lock, iPhone přes icloud.com/find nebo aplikaci Najít na jiném zařízení Apple.
- Zavolejte do banky a nechte zablokovat přístup do internetového bankovnictví a karty.
- Zavolejte operátorovi a nechte zablokovat SIM kartu.
- Z jiného zařízení změňte heslo k e-mailu a odhlaste všechna ostatní zařízení. Pak změňte hesla k dalším důležitým účtům.
- Pokud telefon nezískáte zpět, vymažte ho na dálku a krádež oznamte na policii. Když se krádež právě děje, volejte linku 158.
11Co dělat, když vám někdo převezme účet
- Zkuste se přihlásit a hned změnit heslo. Pokud to nejde, použijte obnovení účtu přes oficiální stránku služby.
- V nastavení zabezpečení odhlaste všechna zařízení a zkontrolujte, jestli útočník nezměnil záložní e-mail nebo telefonní číslo.
- Zapněte dvoufázové ověření, pokud ho útočník vypnul nebo jste ho neměli.
- Upozorněte přátele a rodinu, že vaším jménem mohou chodit podvodné zprávy. Jak takové zprávy poznat, popisujeme v článku Podvodné SMS a e-maily: jak je poznat.
12Časté otázky
Je dvoufázové ověření opravdu potřeba?
Ano. Je to nejúčinnější jednoduchý krok, který můžete pro bezpečnost účtů udělat. Chrání vás, i když vaše heslo unikne nebo ho zadáte na podvodném webu.
Co když ztratím telefon s aplikací pro ověřovací kódy?
Použijete záložní kódy, které jste si uložili při zapínání dvoufázového ověření, nebo obnovíte kódy ze zálohy aplikace na novém telefonu. Proto je důležité mít zálohu zapnutou.
Je ověření přes SMS bezpečné?
Je výrazně lepší než žádné, ale nejslabší z běžných metod. Podvodník může vaše číslo převést na svou SIM nebo vás vylákat na falešný web. Kde to jde, zvolte aplikaci pro ověřovací kódy nebo přístupový klíč.
Co je přístupový klíč (passkey)?
Způsob přihlášení bez hesla. Ověříte se otiskem prstu, obličejem nebo PIN kódem telefonu. Na podvodném webu nefunguje, a proto je bezpečnější než heslo s kódem.
Potřebuji na telefon antivirus?
Pro běžné používání obvykle stačí vestavěná ochrana (Google Play Protect na Androidu, zabezpečení iOS na iPhonu), pokud instalujete aplikace jen z oficiálních obchodů a pravidelně aktualizujete.
Mám mít dvoufázové ověření i u méně důležitých účtů?
Ideálně ano, hlavně tam, kde máte platební kartu nebo osobní údaje. Přednost ale dejte e-mailu, bance a sociálním sítím.
13Chcete, aby se do vašeho systému nikdo cizí nedostal?
Stejná pravidla platí i pro firemní weby a systémy. Uniklé heslo do administrace e-shopu nebo CRM může napáchat víc škody než ukradený telefon.
Navrhujeme a programujeme weby na míru i systémy na míru od nuly. Přihlášení do administrace umíme chránit dvoufázovým ověřením, stejně jako tu naši.
14Zdroje
- Google Security Blog: How effective is basic account hygiene at preventing hijacking (květen 2019)
- FIDO Alliance: Passkey Index (říjen 2025)
- Google Security Blog: New Android Theft Protection Feature Updates (leden 2026)
- Nápověda Google: Ochrana pro případ krádeže
- Nápověda Google: Dvoufázové ověření
- Podpora Apple: Ochrana odcizených zařízení
- Podpora Apple: Dvoufaktorové ověřování účtu Apple
- Podpora Microsoft: Dvoustupňové ověření
- WhatsApp: přístupové klíče a heslo pro dvoufázové ověření (srpen 2026)
- Proton Authenticator
- 2FAS: Je záloha bezpečná
- Twilio: Konec aplikací Authy pro počítače
- Tech Advisor: Android theft protection (květen 2026)
- ČNB: Silné ověřování plateb podle PSD2