Únik dat stojí průměrně 107 milionů Kč. Co musí vedení zařídit, než aplikaci spustí
Za bezpečnost aplikace odpovídá i vedení firmy: za plán pro případ incidentu, výběr dodavatele, penetrační test a splnění zákonů. Nový zákon o kybernetické bezpečnosti a jeho vyhlášky od listopadu 2025 ukládají povinnosti přímo vrcholnému vedení: musí absolvovat školení, zajistit zdroje a průběžně se seznamovat se stavem bezpečnostních opatření (vyhláška č. 409/2025 Sb., § 4). U firem v režimu vyšších povinností může NÚKIB členovi statutárního orgánu, který opakovaně nebo závažně maří splnění rozhodnutí o odstranění nedostatků, dokonce dočasně zakázat výkon funkce (zákon č. 264/2025 Sb., § 58).
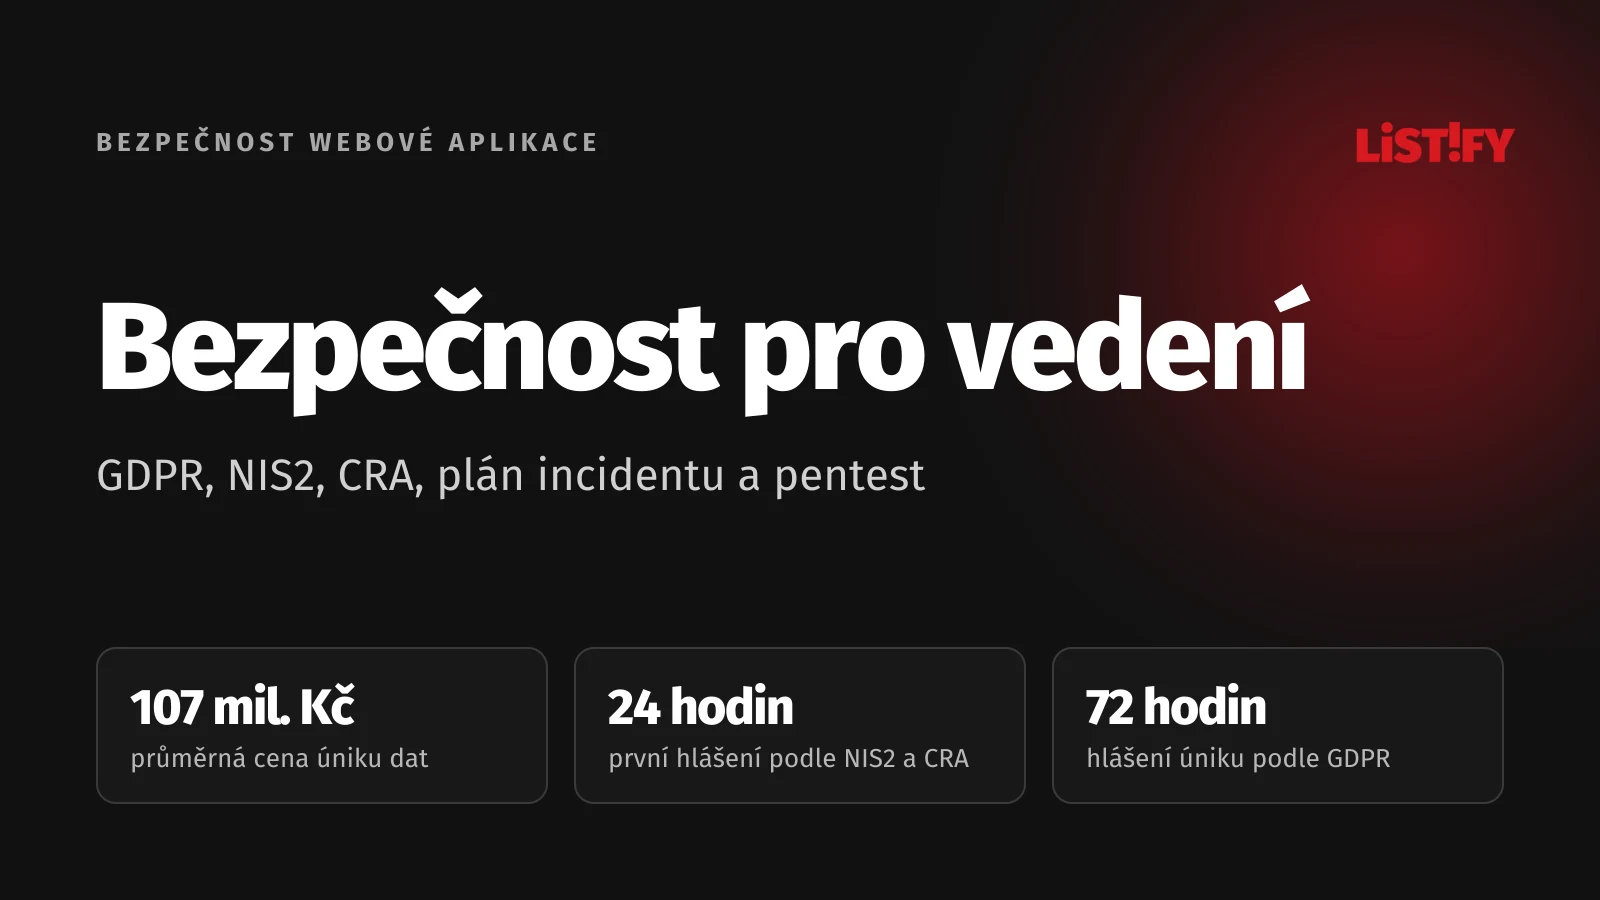
Únik dat stojí firmy v průměru 4,99 milionu dolarů, tedy cca 107 milionů Kč. Je to o 12 % víc než loni a nejvíc v historii měření IBM (IBM Cost of a Data Breach 2026). Pokuty a výkupné přitom tvoří menší část. Zhruba 63 % připadá na odhalování a řešení incidentu a na ztracený byznys: odešlé zákazníky, zrušené zakázky a poškozenou pověst (SecureWorld, podle IBM 2026). Jde o globální průměr z průzkumu u 602 firem, menší česká firma zaplatí méně, poměr nákladů ale platí i pro ni.
- Únik zastavený do 200 dní4,32
- Globální průměr4,99
- Únik delší než 200 dní5,65
IBM Cost of a Data Breach 2026, 602 firem (SecureWorld).
Vedení proto čeká pět úkolů: znát své zákonné povinnosti, mít plán pro případ incidentu, nechat aplikaci otestovat, ohlídat dodavatele a zkontrolovat to všechno před spuštěním. Technickou stranu popisuje článek Spouštíte webovou aplikaci? Těchto 105 věcí zkontrolujte dřív než útočníci.
01Co po vás chtějí zákony
Každá aplikace s osobními údaji spadá pod GDPR. Část firem navíc od listopadu 2025 pod nový zákon o kybernetické bezpečnosti a výrobci digitálních produktů od září 2026 pod Cyber Resilience Act. Tento přehled nenahrazuje právníka, ukáže vám ale, na co se ho zeptat. Pokud aplikace používá umělou inteligenci, přibývají povinnosti podle AI Act, popisujeme je v článku AI Act se neodložil.
| Předpis | Koho se týká | Lhůta pro hlášení | Komu |
|---|---|---|---|
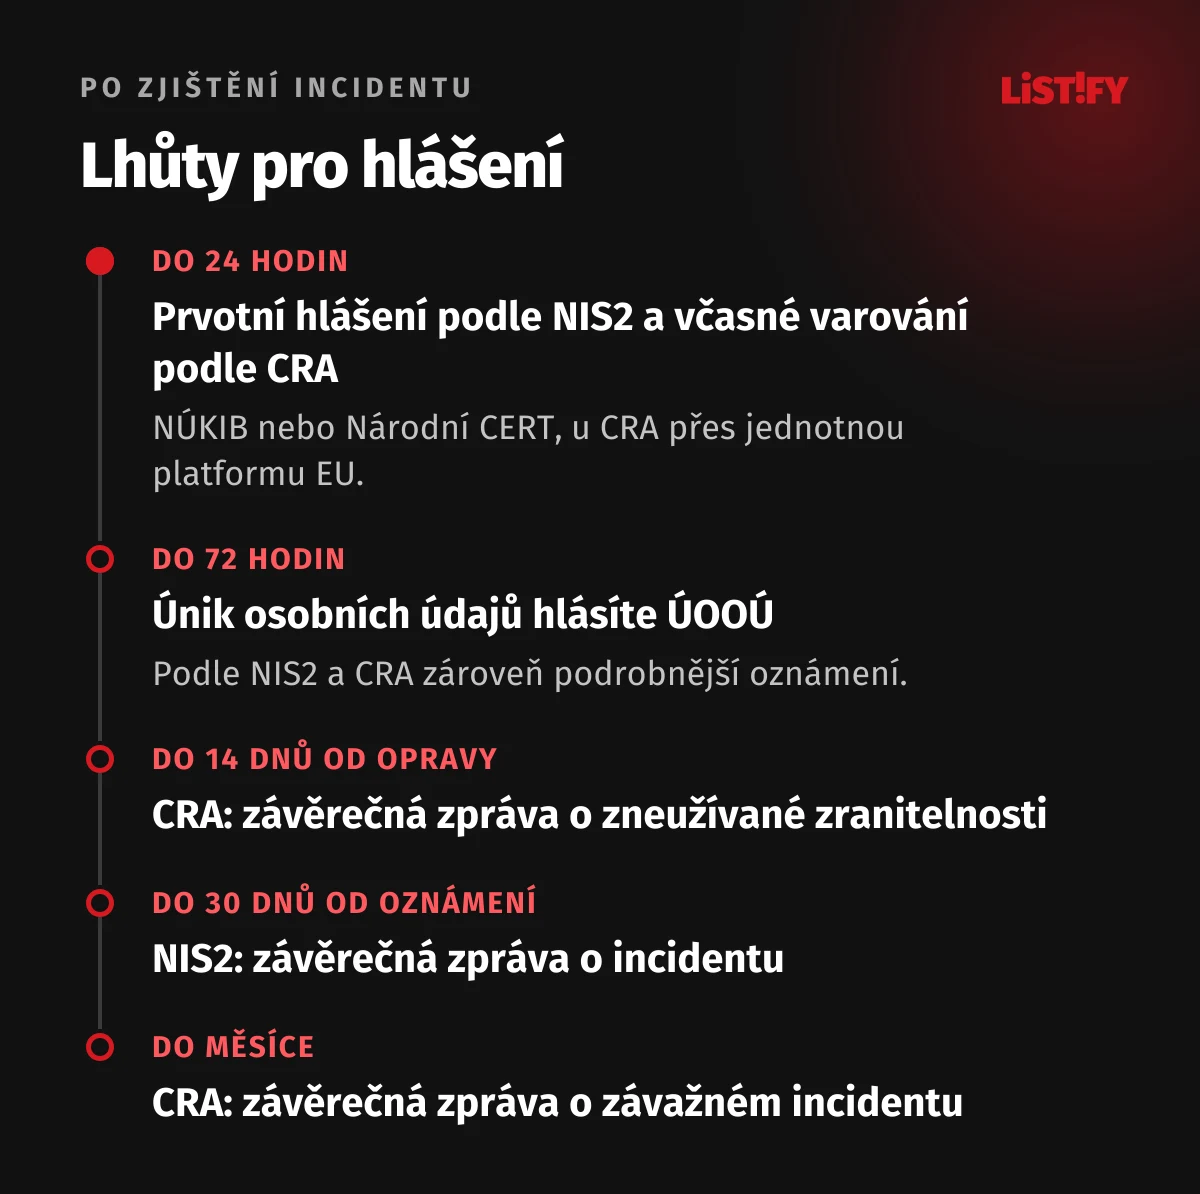
| GDPR | Každého, kdo zpracovává osobní údaje | 72 hodin od zjištění | ÚOOÚ, při vysokém riziku i dotčeným lidem |
| Zákon č. 264/2025 Sb. (NIS2) | Poskytovatele regulovaných služeb podle vyhlášky 408/2025 Sb. | Prvotní hlášení do 24 hodin, oznámení do 72 hodin, závěrečná zpráva do 30 dnů od oznámení | NÚKIB (režim vyšších povinností), Národní CERT, tedy CSIRT.CZ (režim nižších povinností) |
| Cyber Resilience Act | Výrobce produktů s digitálními prvky na trhu EU | Varování do 24 hodin, oznámení do 72 hodin, závěrečná zpráva do 14 dnů od opravy nebo do měsíce | CSIRT a ENISA přes jednotnou platformu |
GDPR
- Únik osobních údajů hlaste ÚOOÚ do 72 hodin od chvíle, kdy se o něm dozvíte. Při vysokém riziku informujete i lidi, kterých se týká.
- Veďte záznamy o činnostech zpracování a mějte zpracovatelské smlouvy se všemi dodavateli, kteří k datům přistupují: hosting, rozesílání e-mailů, analytika, AI služby, podpora.
- Zabezpečení musí odpovídat riziku (článek 32).
- U rizikového zpracování (zdravotní údaje, rozsáhlé sledování, profilování) potřebujete posouzení vlivu (DPIA) ještě před spuštěním.
Zákon o kybernetické bezpečnosti (NIS2)
Zákon č. 264/2025 Sb. platí od 1. listopadu 2025. Místo zhruba 600 organizací se týká až 6 000 firem z více než 18 odvětví, včetně digitálních služeb (Forvis Mazars). Regulované subjekty se musely samy registrovat na Portálu NÚKIB do 30. prosince 2025 a na zavedení bezpečnostních opatření mají rok (EY).
- Podle starého zákona (zhruba)600
- Podle nového zákona (až)6 000
Podle Forvis Mazars.
Zákon požaduje analýzu rizik, systém řízení bezpečnosti informací (v režimu vyšších povinností), školení, vícefaktorové ověřování, šifrování, logování a bezpečnostní požadavky na dodavatele (Lupa.cz).
I když regulovaní nejste, může se vás týkat nepřímo. Dodáváte software nemocnici, energetické firmě nebo obci? Pak zákazník musí požadavky zákona promítnout do smlouvy s vámi. Počítejte s audity, lhůtami pro hlášení incidentů a požadavky na bezpečný vývoj. Jestli pod zákon spadáte, zjistíte samoidentifikací na Portálu NÚKIB.
Cyber Resilience Act
Nařízení EU 2024/2847 se plně uplatní od 11. prosince 2027. Povinnost hlásit aktivně zneužívané zranitelnosti a závažné incidenty ale platí už od 11. září 2026 (Evropská komise), a to i pro produkty, které jste na trh uvedli dřív (Better Regulation).
CRA se týká produktů s digitálními prvky, tedy softwaru a hardwaru, který prodáváte nebo distribuujete: mobilní aplikace, desktopového programu, pluginu, šablony nebo firmwaru. Čistě webová služba (SaaS) bývá mimo. Pod nařízení ale spadají řešení pro vzdálené zpracování dat, bez kterých by produkt nefungoval. Nabízíte k webu i mobilní aplikaci nebo software k instalaci? Ověřte si to s právníkem.
02Plán pro případ incidentu
Nejvíc škody při incidentu napáchají první hodiny, kdy nikdo neví, co dělat. Lhůty pro hlášení úřadům přitom běží od chvíle, kdy se o incidentu dozvíte, a nejkratší z nich má jen 24 hodin.
Co musí plán obsahovat
- Kdo rozhoduje. Jedna osoba a její zástup, kteří smějí vypnout službu, zablokovat účty nebo vrátit nasazení, i ve tři ráno.
- Kontakty na jednom místě, dostupném i při výpadku firemních systémů: vývojáři, hosting, cloud, správce DNS, právník, pověřenec pro ochranu osobních údajů, pojišťovna, PR.
- Postup pro nejčastější situace: uniklý klíč, napadený účet administrátora, únik databáze, ransomware, DDoS a škodlivá verze knihovny.
- Nouzové vypínače: režim údržby, odhlášení všech uživatelů, vypnutí registrací nebo konkrétní funkce bez nového nasazení.
- Seznam všech tajných klíčů a postup, jak je hromadně vyměnit.
- Pravidla pro zajištění důkazů. Logy a snímky disků se před obnovou zkopírují, jinak nezjistíte, co se stalo.
- Připravené šablony zpráv pro zákazníky a úřady. Psát je pod tlakem je pomalé a chybové.
Plán jednou vyzkoušejte nanečisto. Stačí hodina u stolu se situací „v pátek večer nám zákazník pošle odkaz na naši databázi na hackerském fóru“. Rychle zjistíte, kde plán nefunguje.
Kanál pro hlášení chyb
Etičtí hackeři najdou chyby i ve vaší aplikaci. Když nevědí, komu je nahlásit, napíšou o nich na sociální sítě, nebo mlčí.
- Na web dejte soubor /.well-known/security.txt podle standardu RFC 9116. Povinný je kontakt a datum platnosti souboru. Generátor je na securitytxt.org.
- Zřiďte adresu typu security@vasefirma.cz, kterou někdo opravdu čte.
- Zveřejněte krátká pravidla: co smí výzkumník testovat, do kdy odpovíte a že proti němu při jejich dodržení nepodniknete právní kroky. Pro výrobce produktů pod Cyber Resilience Act je taková politika povinná.
Kam se obrátit
S řešením incidentů pomáhá národní tým CSIRT.CZ, který provozuje sdružení CZ.NIC. Regulované subjekty hlásí incidenty NÚKIB (režim vyšších povinností), nebo Národnímu CERT, tedy CSIRT.CZ (režim nižších povinností), únik osobních údajů se hlásí Úřadu pro ochranu osobních údajů. Trestnou činnost oznamte Policii ČR.
Jak to ověříte
Zeptejte se kolegy mimo vývoj, co by udělal, kdyby v noci přišlo upozornění na únik dat. Pokud neví, plán neexistuje.
03Penetrační test: kdy, za kolik a na co si dát pozor
Automatické nástroje najdou známé chyby levně a opakovaně. Penetrační tester najde chyby v logice a v oprávněních, které žádný skener nepozná. Potřebujete obojí. Test naplánujte dva až čtyři týdny před spuštěním, aby zbyl čas na opravy a ověřovací test.
Kolik to stojí
Menší web nebo omezený rozsah testu začíná podle ceníku SecurPro zhruba na 20 000 Kč. Běžná firemní aplikace, web nebo API vyjde obvykle na 40 000 až 90 000 Kč, větší infrastruktura nebo cloud se nacenuje individuálně (SecurPro). Starší údaje z roku 2022 počítaly s cenou kolem 12 500 Kč za člověkoden a s deseti člověkodny na větší interní aplikaci (Kurzy.cz). Proti průměrné ceně úniku kolem 107 milionů Kč je to drobná položka.
- Menší web, od20
- Firemní aplikace nebo API, od40
- Firemní aplikace nebo API, do90
SecurPro, větší infrastruktura a cloud podle individuální nabídky.
Co si s dodavatelem testu dohodnout
- Rozsah: webová aplikace, API, mobilní aplikace, administrace a všechny uživatelské role.
- Test typu šedá skříňka (grey box). Tester dostane testovací účty pro každou roli a dokumentaci API. Test naslepo za stejné peníze najde méně.
- Metodiku: OWASP Web Security Testing Guide, případně ověření podle standardu OWASP ASVS.
- Report s hodnocením závažnosti (CVSS), postupem, jak chybu zopakovat, a doporučením opravy.
- Ověřovací test po opravách v ceně.
- Testovací prostředí, které odpovídá produkci, a písemný souhlas provozovatele hostingu nebo cloudu, pokud ho vyžaduje.
Po spuštění
Zvažte soukromý program odměn za nalezené chyby (bug bounty) přes HackerOne, Intigriti nebo YesWeHack. Začněte s pár pozvanými výzkumníky. Veřejný program vám v prvních týdnech zahltí tým hlášeními a dává smysl, až když je máte kým zpracovat. Penetrační test opakujte jednou ročně a po každé velké změně aplikace.
04Co chtít po dodavateli
Když vám aplikaci dodává agentura nebo freelancer, odpovědnost za únik dat nesete stejně vy. Úřad ani zákazník nebude řešit, kdo chybu napsal. Tyto otázky položte ještě před podpisem smlouvy a odpovědi si nechte dát písemně.
Otázky pro výběr
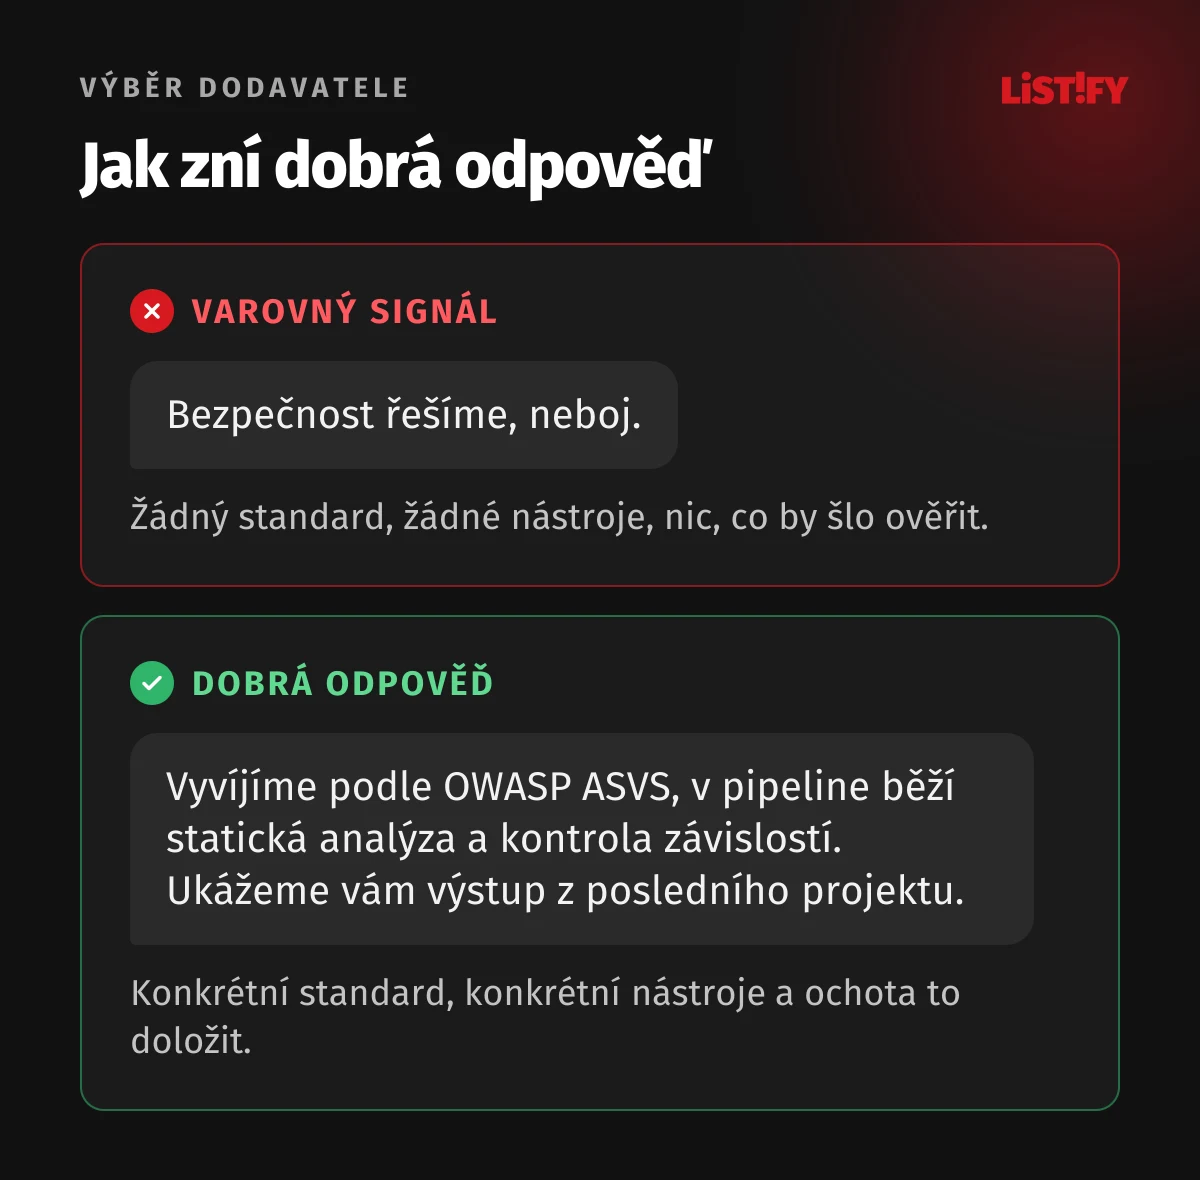
- Podle jakého standardu vyvíjíte bezpečně? Dobrá odpověď zmíní OWASP ASVS nebo aspoň OWASP Top 10:2025 a konkrétní nástroje.
- Jaké automatické bezpečnostní testy běží ve vaší pipeline? Chtějte vidět ukázku výstupu.
- Kdo a jak dělá revizi kódu, včetně kódu, který napsala AI?
- Jak spravujete tajné klíče a kdo z vašich lidí bude mít přístup k produkci?
- Jak rychle opravíte kritickou zranitelnost v knihovně, když vyjde po předání projektu?
- Kdo zajistí penetrační test a kdo zaplatí opravy nálezů?
Co dát do smlouvy
- Bezpečnostní požadavky jako součást zadání, například odkazem na checklist nebo na úroveň OWASP ASVS.
- Penetrační test nezávislou firmou před předáním a opravu kritických a vysokých nálezů v ceně díla.
- Lhůty pro opravy zranitelností po spuštění, například kritické do 48 hodin, a jak dlouho platí.
- Povinnost nahlásit vám bezpečnostní incident nejpozději do 24 hodin. Kvůli lhůtám podle GDPR a zákona o kybernetické bezpečnosti nemáte čas čekat.
- Zpracovatelskou smlouvu podle GDPR, pokud dodavatel přistupuje k osobním údajům.
- Předání přístupů, zdrojového kódu, dokumentace a seznamu tajných klíčů na konci spolupráce. Účty ke cloudu, doméně a repozitáři mají být od začátku vaše, dodavatel dostane jen přístup.
- Seznam použitých komponent třetích stran (SBOM) a jejich licencí.
- Pokud spadáte pod zákon o kybernetické bezpečnosti, bezpečnostní požadavky na dodavatele podle prováděcí vyhlášky.
Varovné signály
Odpověď „bezpečnost řešíme, neboj“ bez konkrétních nástrojů. Dodavatel, který chce mít doménu a cloud na svém účtu. Nabídka, ve které testování ani bezpečnost vůbec nefigurují. Odmítnutí nezávislého penetračního testu.
05Checklist pro vedení
Před spuštěním
- Víme, jestli spadáme pod zákon o kybernetické bezpečnosti, a samoidentifikace na Portálu NÚKIB proběhla.
- Víme, jestli se na náš produkt vztahuje Cyber Resilience Act.
- Záznamy o zpracování a zpracovatelské smlouvy podle GDPR jsou hotové, u rizikového zpracování i DPIA.
- Plán pro případ incidentu určuje, kdo rozhoduje, a obsahuje kontakty, postupy a nouzové vypínače.
- Lhůty pro hlášení (GDPR 72 hodin, zákon o kybernetické bezpečnosti a CRA 24 hodin) jsou v plánu i s odpovědnými osobami.
- Penetrační test proběhl a kritické a vysoké nálezy jsou opravené a ověřené.
- Smlouva s dodavatelem obsahuje bezpečnostní požadavky, lhůty pro opravy a hlášení incidentů.
- Účty ke cloudu, doméně a repozitáři patří firmě.
- Soubor security.txt existuje a adresa v něm funguje.
- Tým ví, kdo má v prvních dnech po spuštění pohotovost.
Průběžně
- Jednou ročně tabletop cvičení podle plánu pro případ incidentu.
- Jednou ročně a po velké změně penetrační test.
- Jednou za čtvrt roku kontrola, kdo má přístup k produkci, a test obnovy ze zálohy.
- Pravidelné školení týmu, u regulovaných subjektů povinné.
Technické body pro vývojáře a správce jsou v článcích Stačí změnit číslo v adrese, Stačil jeden npm install a Váš staging už znají.
06Celá série o bezpečnosti webové aplikace
Série pěti článků pokrývá celou aplikaci, od kódu přes server až po povinnosti vedení:
- Checklist se 105 body pro celou aplikaci
- Chyby v kódu, přes které unikají data
- API klíče, závislosti a útoky přes npm
- Server, HTTPS, cloud, zálohy a logy
- Co musí zařídit vedení: GDPR, NIS2, CRA a pentest (právě čtete)
07Časté otázky
Kolik stojí únik dat?
V průměru 4,99 milionu dolarů, tedy cca 107 milionů Kč, podle zprávy IBM za rok 2026 (IBM Cost of a Data Breach 2026). Jde o globální průměr z průzkumu u 602 firem, menší firmy platí méně.
Kolik stojí penetrační test webové aplikace?
Podle ceníku SecurPro od zhruba 20 000 Kč za menší web. Běžná firemní aplikace nebo API vyjde obvykle na 40 000 až 90 000 Kč (SecurPro).
Je penetrační test před spuštěním povinný?
Obecně ne. GDPR v článku 32 požaduje proces pro pravidelné testování bezpečnostních opatření, konkrétní penetrační test ale nepředepisuje. Velcí a regulovaní zákazníci ho často vyžadují ve smlouvě.
Týká se mě zákon o kybernetické bezpečnosti (NIS2)?
Záleží na tom, jestli poskytujete regulovanou službu podle vyhlášky 408/2025 Sb. Zákon se týká až 6 000 organizací z více než 18 odvětví (Forvis Mazars). Nejrychleji to zjistíte samoidentifikací na Portálu NÚKIB.
Do kolika hodin musím nahlásit únik dat?
Do 72 hodin od zjištění, pokud jde o osobní údaje, a to Úřadu pro ochranu osobních údajů. Regulované subjekty posílají prvotní hlášení kybernetického incidentu do 24 hodin, a to NÚKIB (režim vyšších povinností), nebo Národnímu CERT, tedy CSIRT.CZ (režim nižších povinností) (zákon č. 264/2025 Sb., § 15 a 16).
Týká se Cyber Resilience Act webových aplikací?
Čistě webové služby (SaaS) většinou ne. Týká se produktů s digitálními prvky, jako jsou mobilní aplikace, software k instalaci, pluginy nebo firmware, a řešení pro vzdálené zpracování dat, bez kterých by takový produkt nefungoval.
Kdo ve firmě odpovídá za kybernetickou bezpečnost?
U firem, na které se vztahuje zákon o kybernetické bezpečnosti, vrcholné vedení. Prováděcí vyhlášky mu ukládají absolvovat školení, zajistit zdroje a průběžně se seznamovat se stavem bezpečnostních opatření (vyhláška č. 409/2025 Sb., § 4).
08Zdroje
Údaje platí k 27. září 2026.
- IBM: Cost of a Data Breach Report 2026
- SecureWorld: 2026 Cost of a Data Breach Report
- Nařízení GDPR (EUR-Lex)
- Lupa.cz: Zákon o kyberbezpečnosti začal platit
- Forvis Mazars: Nový zákon o kybernetické bezpečnosti
- EY: NIS2 a nový zákon o kybernetické bezpečnosti
- Zákon č. 264/2025 Sb., o kybernetické bezpečnosti
- Vyhláška č. 409/2025 Sb.
- Portál NÚKIB
- Evropská komise: Cyber Resilience Act, povinnosti hlášení
- Better Regulation: EU Cyber Resilience Act, Preparing for Vulnerability and Incident Reporting
- CSIRT.CZ
- NÚKIB
- Úřad pro ochranu osobních údajů
- securitytxt.org
- SecurPro: Cena penetračního testu
- Kurzy.cz: Kolik by měl stát penetrační test (2022)